


Росэлторг объявил о завершении восстановительных работ после кибератаки

Росэлторг объявил о завершении восстановительных работ после кибератаки

Росэлторг объявил о завершении восстановительных работ после кибератаки

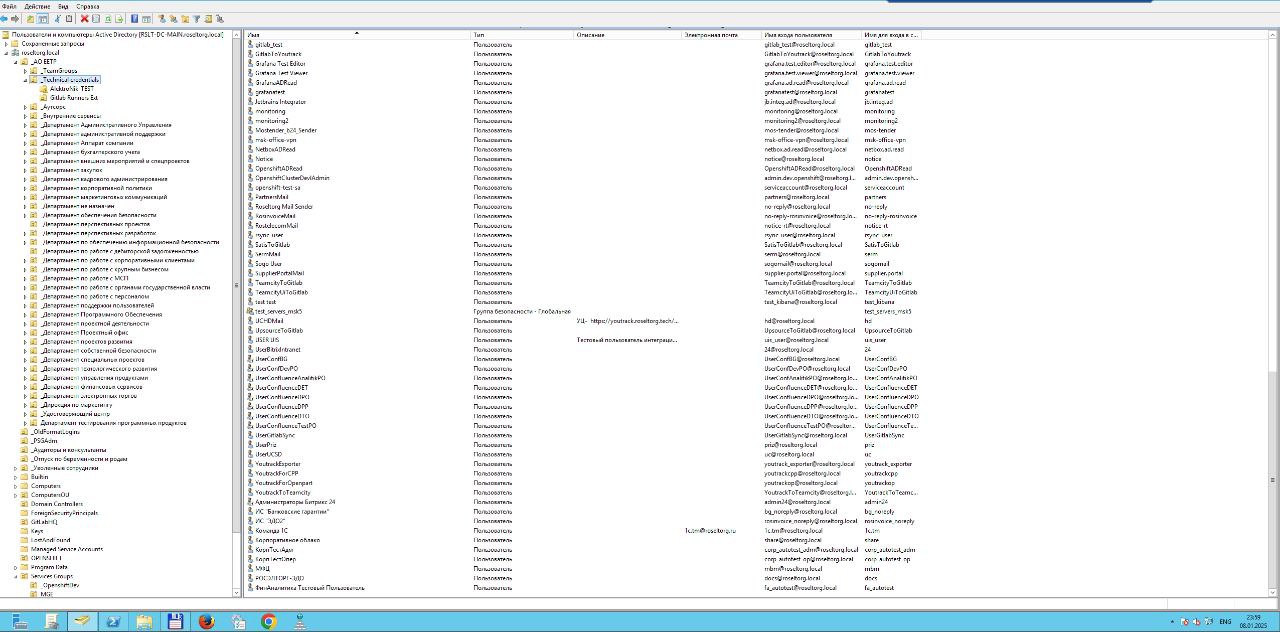
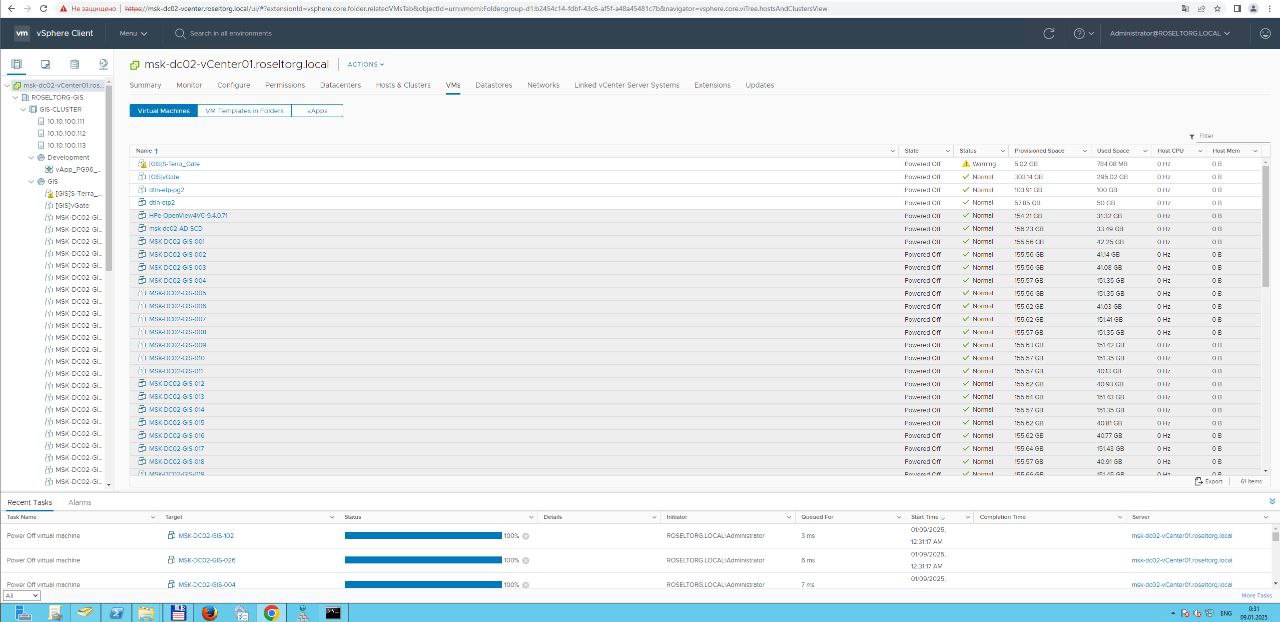
Электронная торговая площадка (ЭТП) «Росэлторг» сообщила о завершении восстановительных работ после кибератаки, произошедшей 9 января. В ходе инцидента, предположительно, утекло около 550 ТБ данных.

По информации телеграм-канала «Об ЭП и УЦ», атака была проведена в ночь на 9 января. Ряд источников также сообщал об использовании шифровальщика.

В результате, как сообщается, было утрачено около 550 терабайт данных, включая содержимое серверов, веб-сайта, почтовые базы и резервные копии.

Пользователи площадки столкнулись с серьёзными трудностями, вызванными особенностями регулирования электронных торгов. Один из них отметил:

«Наши заказчики не могут войти на ЭТП, но при этом обязаны, согласно закону, обращаться в ФАС и рассматривать нас как уклонистов. По сути, приходится доказывать, что мы не верблюды. Очень надеюсь, что ФАС примет решение, которое позволит амнистировать всех общей формулировкой. У кого-то 2-3 контракта, у кого-то – десятки».


Официальное сообщение в телеграм-канале «Росэлторга» появилось утром 13 января:

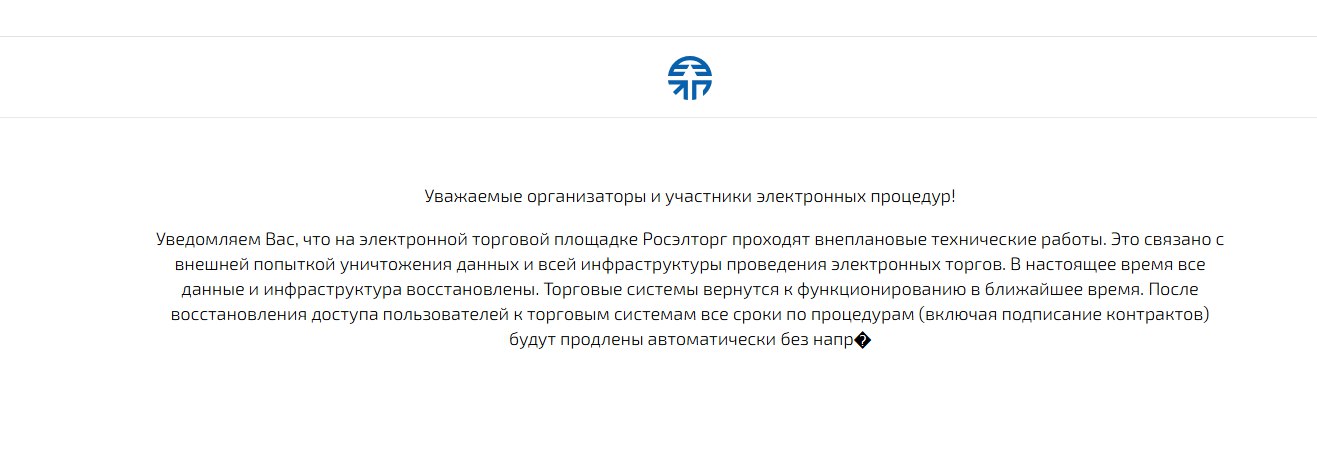
«Уведомляем, что на электронной торговой площадке «Росэлторг» проводились внеплановые технические работы, связанные с попыткой уничтожения данных и инфраструктуры электронных торгов. На данный момент все данные и инфраструктура восстановлены. Торговые системы возобновят работу в ближайшее время. После восстановления доступа сроки по всем процедурам (включая подписание контрактов) будут продлены автоматически, без необходимости подачи обращений».

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru