


Росэлторг объявил о завершении восстановительных работ после кибератаки

Росэлторг объявил о завершении восстановительных работ после кибератаки

Росэлторг объявил о завершении восстановительных работ после кибератаки

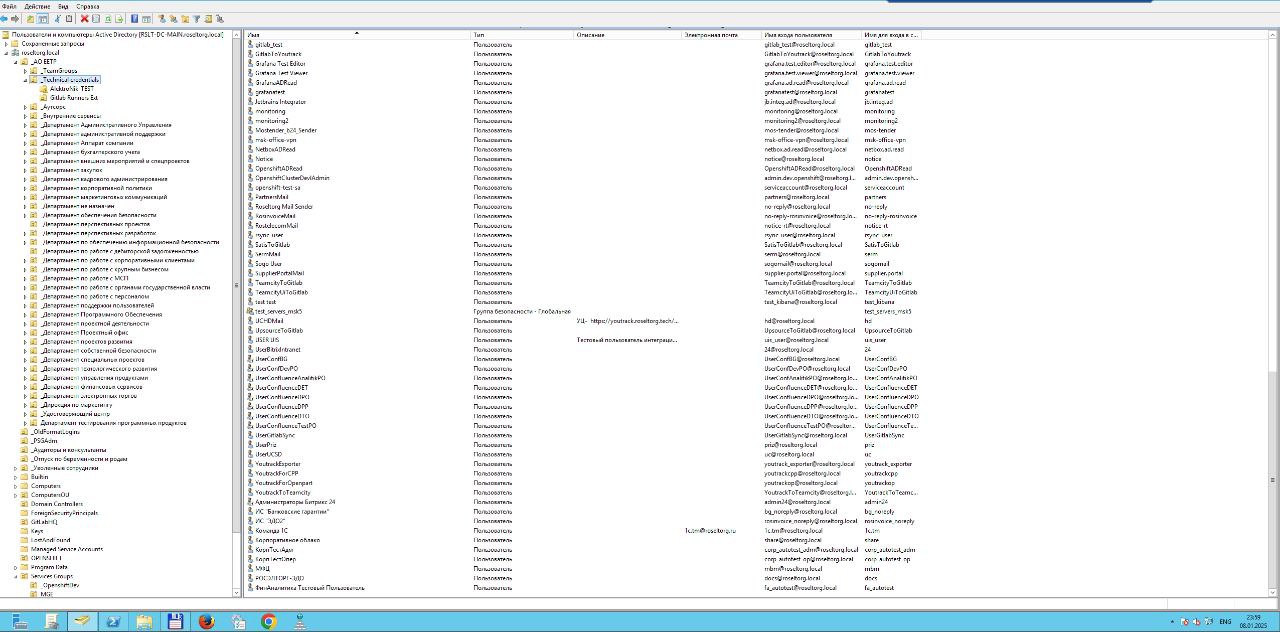
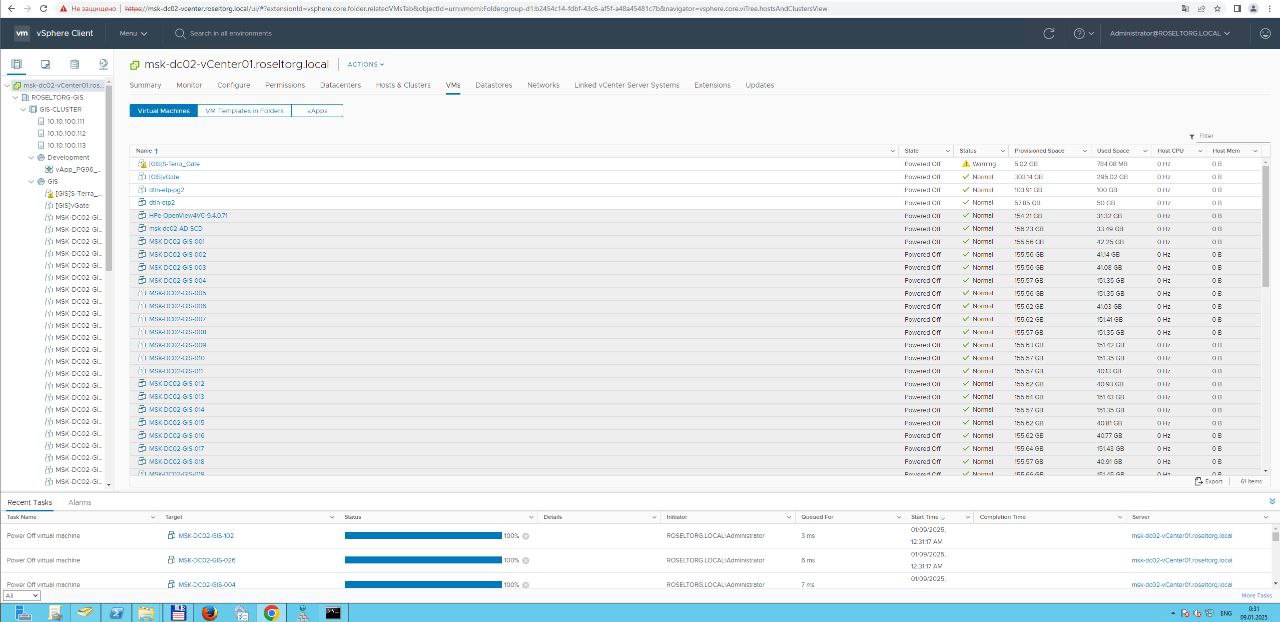
Электронная торговая площадка (ЭТП) «Росэлторг» сообщила о завершении восстановительных работ после кибератаки, произошедшей 9 января. В ходе инцидента, предположительно, утекло около 550 ТБ данных.

По информации телеграм-канала «Об ЭП и УЦ», атака была проведена в ночь на 9 января. Ряд источников также сообщал об использовании шифровальщика.

В результате, как сообщается, было утрачено около 550 терабайт данных, включая содержимое серверов, веб-сайта, почтовые базы и резервные копии.

Пользователи площадки столкнулись с серьёзными трудностями, вызванными особенностями регулирования электронных торгов. Один из них отметил:

«Наши заказчики не могут войти на ЭТП, но при этом обязаны, согласно закону, обращаться в ФАС и рассматривать нас как уклонистов. По сути, приходится доказывать, что мы не верблюды. Очень надеюсь, что ФАС примет решение, которое позволит амнистировать всех общей формулировкой. У кого-то 2-3 контракта, у кого-то – десятки».


Официальное сообщение в телеграм-канале «Росэлторга» появилось утром 13 января:

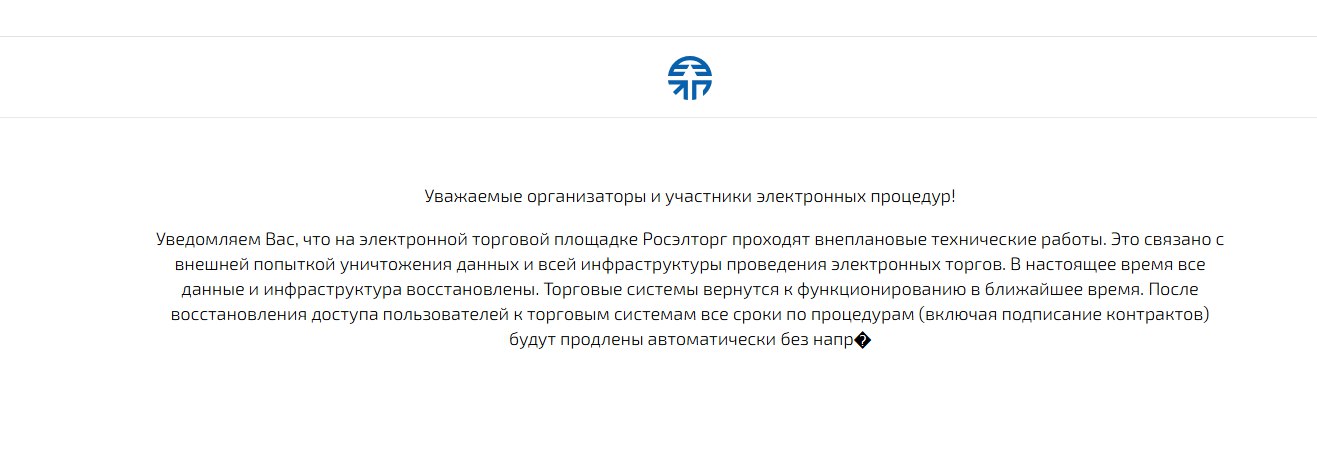
«Уведомляем, что на электронной торговой площадке «Росэлторг» проводились внеплановые технические работы, связанные с попыткой уничтожения данных и инфраструктуры электронных торгов. На данный момент все данные и инфраструктура восстановлены. Торговые системы возобновят работу в ближайшее время. После восстановления доступа сроки по всем процедурам (включая подписание контрактов) будут продлены автоматически, без необходимости подачи обращений».

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru