


Суд отказал в иске к Роскомнадзору по поводу замедления YouTube

Суд отказал в иске к Роскомнадзору по поводу замедления YouTube

Суд отказал в иске к Роскомнадзору по поводу замедления YouTube

Красногвардейский районный суд Санкт-Петербурга отклонил иск местного жителя Вадима Матвеева к Роскомнадзору, связанный с замедлением работы видеохостинга YouTube.

По словам истца, Роскомнадзор не обеспечил должного контроля за действиями компании Google, что, по его мнению, нарушает права граждан на доступ к ресурсу.

Матвеев считает, что это противоречит конституционному принципу признания идеологического многообразия в России и препятствует свободному обмену информацией.

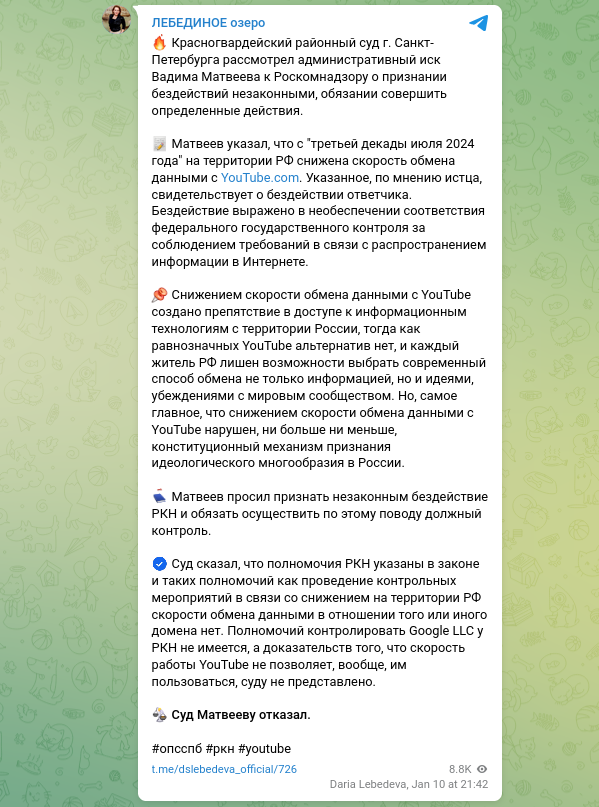
«Вадим Матвеев указал, что с третьей декады июля 2024 года на территории РФ наблюдается снижение скорости обмена данными с YouTube.com. Это, по его мнению, свидетельствует о бездействии ответчика, которое выражается в отсутствии надлежащего контроля за соблюдением требований, связанных с распространением информации в интернете. В своем иске истец просил признать бездействие Роскомнадзора незаконным и обязать ведомство провести соответствующие контрольные мероприятия», — сообщила руководитель объединенной пресс-службы судов Санкт-Петербурга Дарья Лебедева в официальном телеграм-канале.


Суд отказал в удовлетворении иска. В своем решении он указал, что Роскомнадзор не обладает полномочиями для проведения контрольных мероприятий, связанных с уменьшением скорости обмена данными на территории РФ для конкретного домена.

«Роскомнадзор не имеет полномочий контролировать действия Google LLC, а доказательств того, что снижение скорости работы YouTube делает ресурс полностью недоступным, суду предоставлено не было», — подчеркнула Дарья Лебедева.

Подпишитесь на новости

Старая уязвимость Windows помогла похитить данные миллиона карт

Злоумышленники похитили данные как минимум миллиона банковских карт, заразив более 700 POS-терминалов в свыше 20 странах. Большинство устройств находилось в Бразилии. Исследователи обнаружили инфраструктуру атакующих на оставленном в открытом доступе сервере.

Подробности опубликованы в исследовании Cybernews. На сервере хранились исходники вредоносной программы, инструменты эксплуатации и панель VINY JUNIOR TRILHAS с похищенными реквизитами.

Среди данных были номера карт, сроки действия, сведения о банках-эмитентах и датах выгрузки. Также обнаружена информация о 782 терминалах, включая версии ОС и местоположение.


Для повышения привилегий атакующие использовали CVE-2024-49138 в драйвере Windows Common Log File System. Microsoft исправила её в декабре 2024 года. Уязвимость требует предварительного доступа к системе и позволяет повысить права уже запущенного кода.


Получив системные привилегии, вредоносная программа устанавливала троян удалённого доступа и собирала карточные данные при обработке платежей. По данным исследователей, эксплойт адаптировали из общедоступного демонстрационного кода.

Сервер обнаружили в августе 2026 года; 31 августа он стал недоступен. О результатах расследования Cybernews сообщило бразильскому центру реагирования на компьютерные инциденты 8 сентября.

RSS: Новости на портале Anti-Malware.ru