


ESET: Не откажетесь от Windows 10 — вас ждёт фиаско

ESET: Не откажетесь от Windows 10 — вас ждёт фиаско

ESET: Не откажетесь от Windows 10 — вас ждёт фиаско

Специалисты словацкой антивирусной компании ESET считают, что пользователей ждёт фиаско, если они будут игнорировать переход с Windows 10. Речь идёт о прекращении поддержки этой версии ОС с октября 2025 года.

Напомним, срок жизни операционной системы Windows 10 прекратится 14 октября 2025 года. На сайте Microsoft пользователей предупреждают: после этой даты не стоит ждать обновлений или техподдержки.

При этом будет возможность платно продлить установку обновлений на три года — программа Extended Security Updates (ESU).

«Осталось совсем немного времени, чтобы успеть избежать фиаско по части кибербезопасности. Мы настоятельно рекомендуем всем пользователям не ждать октября, а перейти на Windows 11 уже сейчас», — пишет специалист ESET Торстен Урбански.

«Тем, чьи устройства не позволяют провести апгрейд, советуем установить актуальную версию альтернативной операционной системы. В противном случае вы подвергаете себя неоправданному риску, а ваш компьютер становится лёгкой мишенью для кибератак».

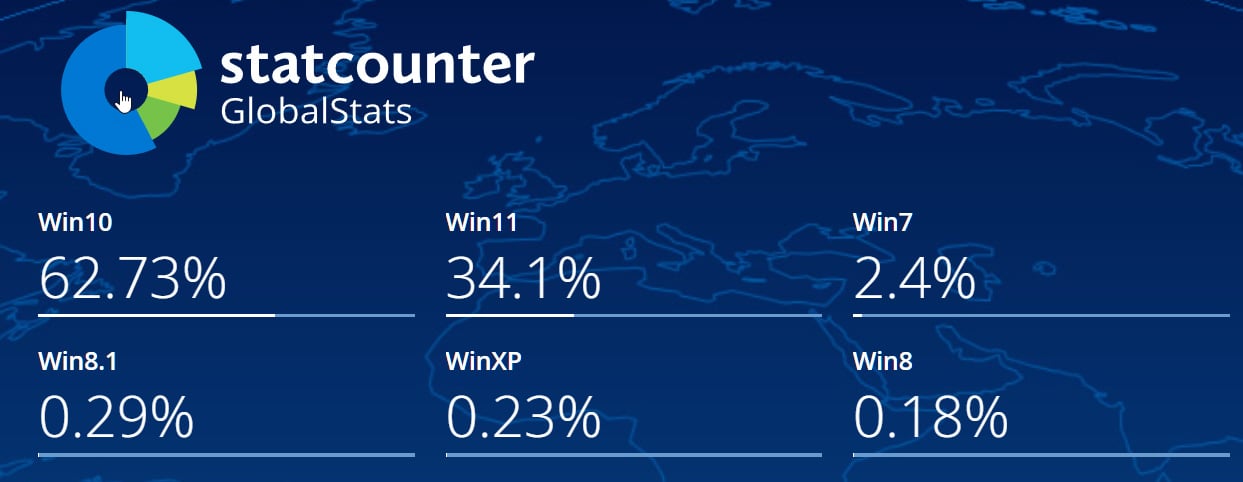
Взяв статистику использования ОС в Германии, исследователи выяснили, что Windows 10 установлена на 65% устройств, а Windows 11 — всего на 33%. Данные StatCounter подтверждают эту картину: на декабрь 2024-го почти 63% юзеров предпочитали Windows 10, а Windows 11 была установлена на 34% компьютеров.


«В этот раз ситуация более серьёзная, нежели при переходе с Windows 7. Тогда только около 20% пользователей сидели на устаревающей операционной системе», — объясняет Урбански.

Подпишитесь на новости

Telegram Desktop позволял украсть файлы и сессию через опасную ссылку

Один переход по ссылке мог закончиться кражей файлов с компьютера и захватом телеграм-аккаунта. Исследователь BeakSec разобрал цепочку уязвимостей в Telegram Desktop. Почт уже готов, так что откладывать обновление совершенно незачем.

В техническом разборе BeakSec указано, что проблема затрагивает версии до 7.2.8 включительно. Атаку подтвердили на Windows. Уязвимость получила идентификатор CVE-2026-107181.

Ошибка находилась в механизме передачи ссылок между процессами приложения. Telegram не экранировал разделитель команд, поэтому специально подготовленный адрес позволял добавить лишние инструкции.

Через внутренний служебный обработчик можно было прочитать доступный приложению файл и отправить его в чат без отдельного подтверждения.


Однако эксплойт требовал подготовки. В демонстрации атакующий добавлял жертву в группу, где служебные файлы автоматически скачивались на компьютер. Затем обычная HTTPS-ссылка открывала браузер и перенаправляла пользователя на специально сформированный адрес Telegram. В зависимости от браузера мог появиться запрос на запуск приложения.

Особенно опасна кража файлов сессии из папки tdata: без локального код-пароля они позволяют воспроизвести аутентифицированную сессию. Под угрозой были и другие доступные файлы — например, ключи и конфигурации с токенами.

Патч вышел в Telegram Desktop 7.2.9 от 17 сентября. Опасный обработчик удалили, передачу команд исправили. При этом публичный список изменений упоминал лишь исправление отрисовки.

Главная мера — обновиться до 7.2.9 или новее. Локальный код-пароль дополнительно защищает украденную сессию, но саму брешь не закрывает. В опубликованных материалах о реальных атаках не сообщается.

RSS: Новости на портале Anti-Malware.ru