


Лаборатория Касперского присоединилась к Альянсу в сфере ИИ

Лаборатория Касперского присоединилась к Альянсу в сфере ИИ

Лаборатория Касперского присоединилась к Альянсу в сфере ИИ

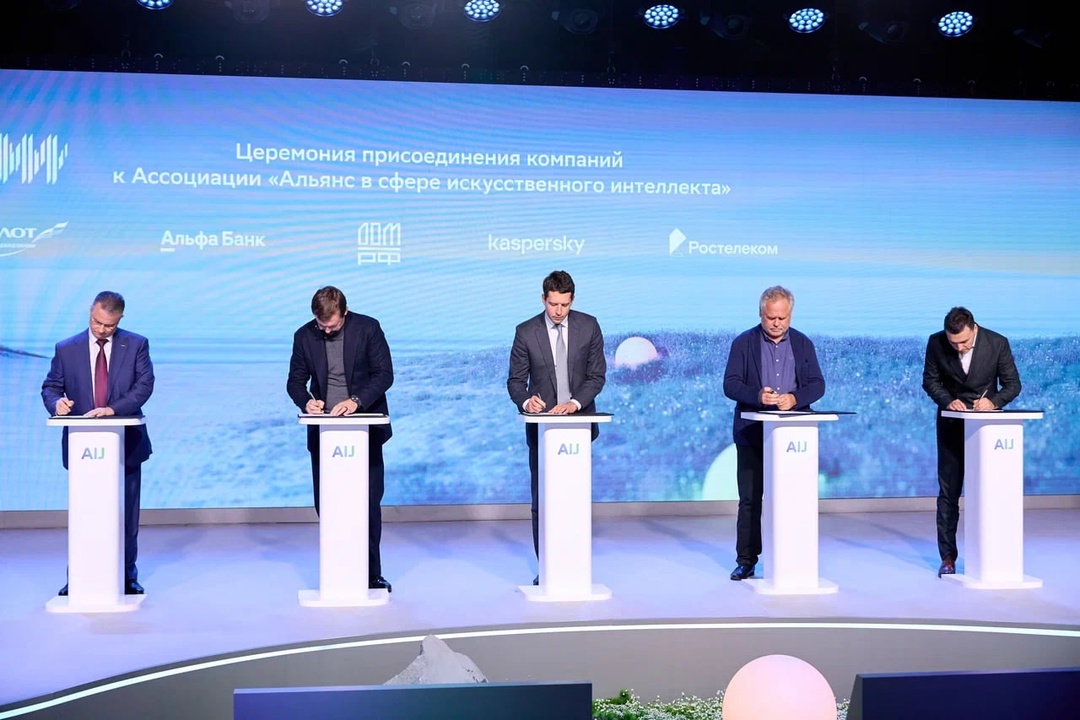
«Лаборатория Касперского» вошла в Альянс в сфере искусственного интеллекта (ИИ). Подписание меморандума о вхождении компании прошло в рамках конференции AI Journey.

Как отметил основатель и генеральный директор компании Евгений Касперский на личной странице в соцсети VK, «Лаборатория Касперского» применяет технологии машинного обучения уже более 20 лет.

А 12 декабря в состав SIEM-системы KUMA включен интеллектуальный ассистент KIRA, разработанный на ядре GigaChat от Сбера.

Всего у «Лаборатории Касперского» более 100 патентов на решения в области машинного обучения и ИИ. Компания активно участвует в различных проектах, направленных на повышение безопасности инструментов с использованием ИИ и обучению в данной сфере.

В этом помогают соглашение о сотрудничестве с МФТИ, подписанное в мае 2024 года, и открытый в июле 2024 года обучающий курс по безопасной работе с ИИ и нейросетями на платформе Kaspersky Automated Security Awareness Platform.

«Решения на базе искусственного интеллекта активно внедряются организациями практически во всех сферах деятельности. При этом очень важно помнить о киберрисках, особенно если речь идёт о работе с критической инфраструктурой или конфиденциальными данными. Вступление нашей компании в Альянс позволит совместными усилиями улучшить безопасность создаваемых сегодня моделей и сделать ещё один шаг на пути к более ответственному использованию всего потенциала ИИ», — прокомментировал вхождение компании в Альянс Евгений Касперский.

«Альянсу в этом году исполняется пять лет, и за это время он стал ключевым открытым объединением, формирующим национальную повестку в области AI-технологий. Новые участники Альянса, бесспорно, дополнят ландшафт отраслевых проектов и инициатив в финансовой отрасли, кибербезопасности, строительстве, транспорте и телекоммуникациях. Уверен, что совместными усилиями мы сможем совершить настоящий технологический рывок, который выведет нашу страну на первое место в гонке ИИ-технологий во всём мире», — отметил первый заместитель председателя правления Сбербанка, председатель Наблюдательного совета Альянса в сфере ИИ Александр Ведяхин.

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru