


2024 год будет для МойОфис убыточным

2024 год будет для МойОфис убыточным

2024 год будет для МойОфис убыточным

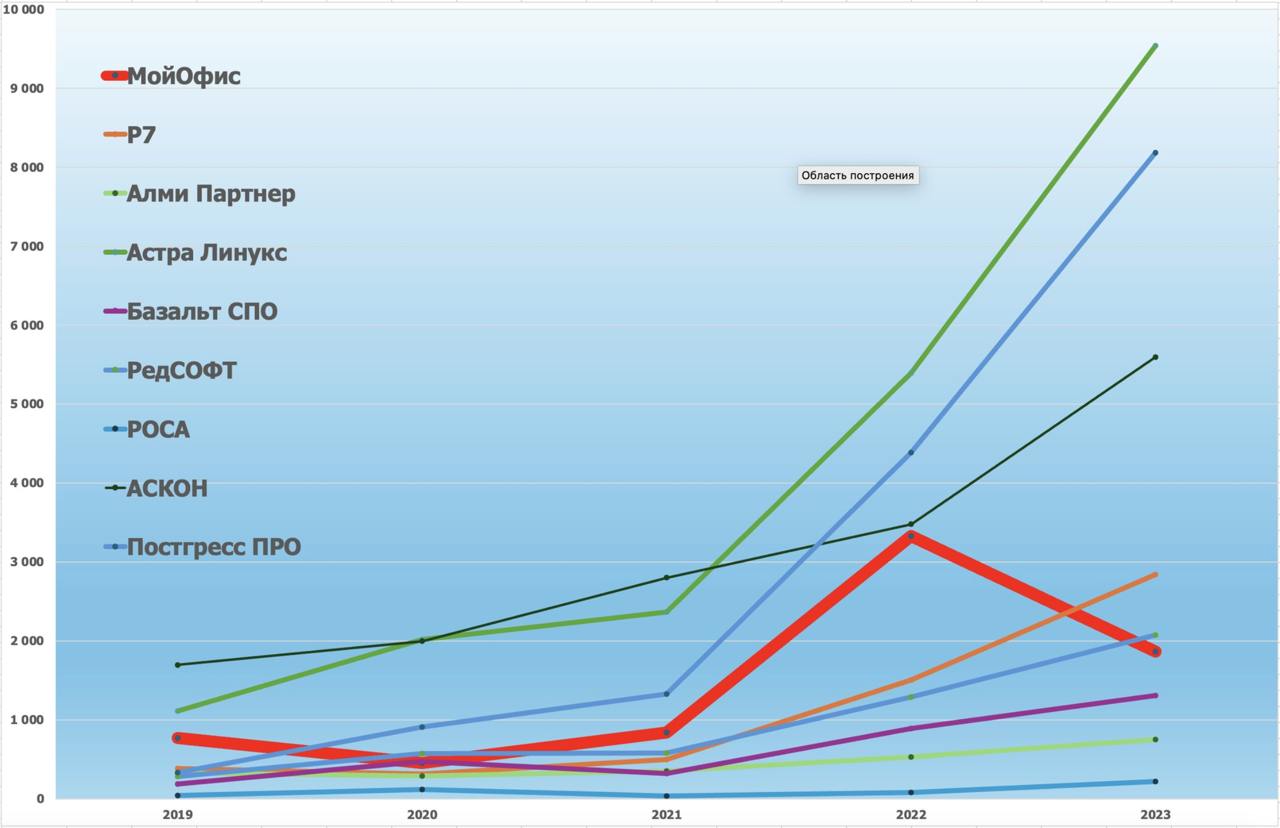
По оценке основателя и акционера компании «Новые облачные технологии» Дмитрия Комиссарова, в 2024 году выручка компании не вырастет и составит 1,8 млрд рублей. Убытки компании за два последних года он оценил в 10 млрд рублей.

Дмитрий Комиссаров в публикации на личной странице в Facebook (принадлежит корпорации Meta, признанной в России экстремистской организацией, ее деятельность запрещена) связал провальные результаты компании на фоне общего роста рынка в России на 35% по итогам 2024 года с ошибками уволенных в сентябре директоров.

Основатель компании также обратил внимание на то, что лишь один из трех заказчиков обновляет контракты и нет ни одного нового клиента с объемом закупок более 200 млн рублей.

Не меньшую роль сыграл срыв планов по выпуску новых продуктов:

«Роадмэп по продуктам не выполнен, скорость исполнения, несмотря на 350 новых разработчиков, упала, за полтора года не выпущено ни одного стабильного релиза почтовой системы!»

В итоге «Новые облачные технологии» оказалась единственной компанией из числа поставщиков продуктов для импортозамещения, чьи результаты снижались в 2023-2024 годах.

Само прежнее руководство компании, назначенное осенью 2022 года, в качестве причин провального 2023 года назвало падение темпов импортозамещения, сохранение возможности покупки офисного ПО от Microsoft, снижением финансирования в госсекторе и действием крупных контрактов, заключенных раннее.

Однако акционеры компании сочли данные аргументы неубедительными, и все 11 директоров были уволены в сентябре 2024 года.

Генеральный директор МойОфис Вячеслав Закоржевский прислал следующий комментарий к сложившейся ситуации:

«Новый менеджмент ускорит принятие решений, обеспечит четкость и правильное выстраивание иерархии процессов и позволит достигнуть максимально возможного результата.

Наш мажоритарный акционер, «Лаборатория Касперского», считает МойОфис стратегическим активом, оказывает всестороннюю поддержку, и готов не только инвестировать средства в компанию, но и активно делиться своей экспертизой по всем вопросам.

Компания продолжает активно развивать свои продукты. Так, в 2024 году было выпущено 22 обновления всех продуктов экосистемы МойОфис и представлено на рынке два новых продукта: для частных лиц – «МойОфис для дома», а для корпораций – цифровое рабочее пространство Squadus PRO. В 2025 году компания будет сфокусирована на развитии продаж решений для коммуникаций и увеличении партнерской сети. Также мы видим большой потенциал в сегменте программно-аппаратных комплексов (ПАК) и в реализации интеграций наших продуктов с решениями отечественных вендоров».

Новый руководитель компании также анонсировал изменения в оргструктуре и новые важные назначения.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru