


Статический анализатор Google для Android доступен как open-source

Статический анализатор Google для Android доступен как open-source

Статический анализатор Google для Android доступен как open-source

Компания Google открыла исходники Vanir, своего инструмента проверки сборок Android на наличие уязвимостей, для которых уже вышли патчи. Свободный доступ к анализатору кода, показавшему эффективность 97%, может существенно повысить безопасность экосистемы.

Ожидается, что расширение использования Vanir не только повысит качество Android-приложений, также облегчит жизнь OEM-провайдерам, ускорив бэкпорт и раздачу патчей на разнородные устройства. Новый opensource-проект опубликован на GitHub под лицензией BSD-3.

Статический анализатор кода пока существует в двух вариантах исполнения: как самостоятельное приложение C++ и как встраиваемая Python-библиотека. В Google его два года использовали для выявления недостающих патчей в Android и благодаря автоматизации сэкономили более 500 рабочих часов; зафиксировано лишь 2,72% ложноположительных срабатываний.

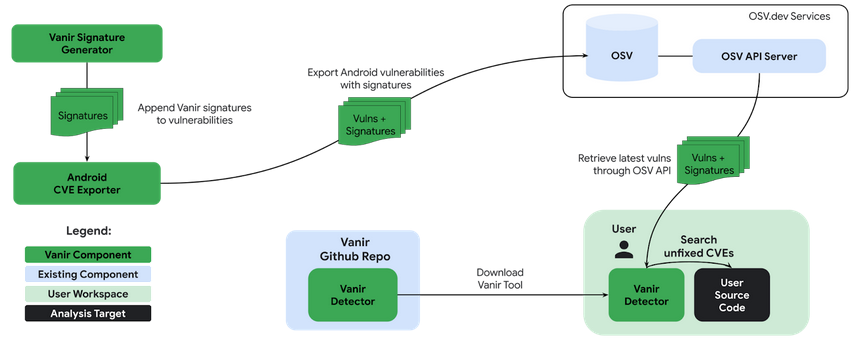
Примечательно, что для поиска известных уязвимостей метаданные Vanir не нужны. При разборе кода он сверяется с записями об уязвимостях Android в базе данных OSV (в настоящее время более 2 тыс.) и создает сигнатуры для идентификации отсутствия патча.


В настоящее время инструмент выполняет проверку кодов на C/C++ и Java и выявляет 95% непропатченных уязвимостей в Android, носимых устройствах и Pixel. На современном компьютере скан дерева исходных текстов, по словам Google, займет 10-20 минут.

Разработчики особо отметили, что Vanir можно переориентировать на другие платформы и цели — например, детектировать с его помощью лицензионный код или клоны. Значительных изменений это не потребует.

Подпишитесь на новости

RUTUBE отразил 300 DDoS-атак за квартал, рост в 2,4 раза

В третьем квартале 2026 года «ГПМ Цифровые Инновации» отразила 300 DDoS-атак — в 2,4 раза больше, чем во втором. За январь–сентябрь число отражённых атак превысило 530. У атакующих, судя по цифрам, квартальный план тоже был напряжённый.

Статистику предоставила компания, отвечающая за информационную безопасность видеоплатформ и предприятий «Газпром-Медиа Холдинга».

За девять месяцев показатель оказался в 4,5 раза выше, чем за аналогичный период 2025-го, и на 140% превысил результат всего прошлого года.

Заместитель генерального директора, глава цифровых активов холдинга Сергей Косинский связывает изменение экономики кибератак с распространением ИИ. По его оценке, технологии удешевляют подготовку и запуск атак: сценарии, которые раньше требовали квалифицированной команды и недель работы, становится проще адаптировать и тиражировать.

Это не означает, что каждая атака успешна. Речь, по мнению Косинского, о снижении порога входа и переходе к массовому производству атак.

В ответ холдинг намерен автоматизировать реагирование, сокращать время между обнаружением угрозы и её локализацией, а также повышать устойчивость инфраструктуры видеоплатформ.

Доля атак, при подготовке которых подтверждено использование ИИ, в предоставленных данных не указана. Поэтому рост числа DDoS-атак и оценку роли нейросетей стоит различать: первое компания подкрепляет статистикой, второе — объяснение тенденции со стороны руководства.

RSS: Новости на портале Anti-Malware.ru