


Статический анализатор Google для Android доступен как open-source

Статический анализатор Google для Android доступен как open-source

Статический анализатор Google для Android доступен как open-source

Компания Google открыла исходники Vanir, своего инструмента проверки сборок Android на наличие уязвимостей, для которых уже вышли патчи. Свободный доступ к анализатору кода, показавшему эффективность 97%, может существенно повысить безопасность экосистемы.

Ожидается, что расширение использования Vanir не только повысит качество Android-приложений, также облегчит жизнь OEM-провайдерам, ускорив бэкпорт и раздачу патчей на разнородные устройства. Новый opensource-проект опубликован на GitHub под лицензией BSD-3.

Статический анализатор кода пока существует в двух вариантах исполнения: как самостоятельное приложение C++ и как встраиваемая Python-библиотека. В Google его два года использовали для выявления недостающих патчей в Android и благодаря автоматизации сэкономили более 500 рабочих часов; зафиксировано лишь 2,72% ложноположительных срабатываний.

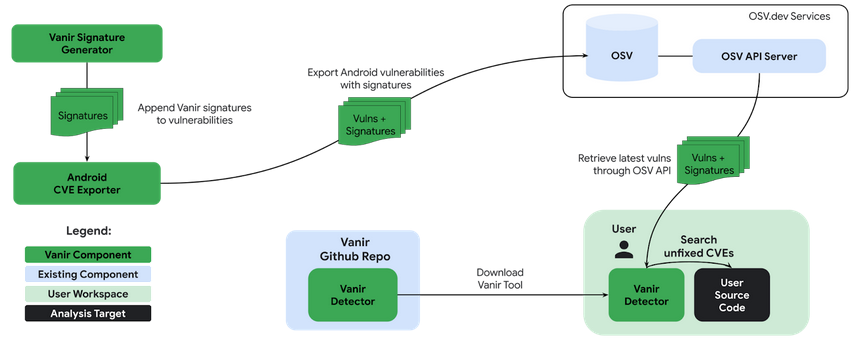
Примечательно, что для поиска известных уязвимостей метаданные Vanir не нужны. При разборе кода он сверяется с записями об уязвимостях Android в базе данных OSV (в настоящее время более 2 тыс.) и создает сигнатуры для идентификации отсутствия патча.


В настоящее время инструмент выполняет проверку кодов на C/C++ и Java и выявляет 95% непропатченных уязвимостей в Android, носимых устройствах и Pixel. На современном компьютере скан дерева исходных текстов, по словам Google, займет 10-20 минут.

Разработчики особо отметили, что Vanir можно переориентировать на другие платформы и цели — например, детектировать с его помощью лицензионный код или клоны. Значительных изменений это не потребует.

Подпишитесь на новости

Яндекс обновил миллионы Станций из-за опасных сертификатов eMudhra

Яндекс выпустил обновление для миллионов умных колонок и большинства партнёрских телевизоров на YaOS. Патчи развернули 21-23 октября автоматически. Причиной стали скомпрометированные сертификаты eMudhra, позволявшие подменять серверы, которым доверяли устройства.

Подробности компания раскрыла в своём техническом блоге. История почти анекдотическая: закрытые ключи восьми промежуточных удостоверяющих центров оказались числами от 1 до 255.

Вместо непосильных вычислений — всего 255 проверок. Получив такие ключи, можно подписывать поддельные сертификаты и использовать их для перехвата и изменения HTTPS-трафика.

На Станциях энтузиасты смогли подменить серверную конфигурацию, включить отладочный интерфейс ADB и получить root-доступ к собственным колонкам.

Для атаки на чужое устройство одного сертификата недостаточно. Как поясняет Яндекс в техническом разборе, сначала потребовался бы контроль над трафиком Станции — например, через предварительно взломанный домашний роутер.

Обновление убирает доверие к опасным сертификатам, перезаписывает скомпрометированные системные файлы и закрывает доступ через ADB. После установки использовать описанный способ подмены конфигурации уже нельзя.

Но есть нюанс: полный сброс возвращает заводскую прошивку, где уязвимость сохраняется до повторного обновления. Поэтому компания не рекомендует сбрасывать Станцию без серьёзной причины.

RSS: Новости на портале Anti-Malware.ru