


Статический анализатор Google для Android доступен как open-source

Статический анализатор Google для Android доступен как open-source

Статический анализатор Google для Android доступен как open-source

Компания Google открыла исходники Vanir, своего инструмента проверки сборок Android на наличие уязвимостей, для которых уже вышли патчи. Свободный доступ к анализатору кода, показавшему эффективность 97%, может существенно повысить безопасность экосистемы.

Ожидается, что расширение использования Vanir не только повысит качество Android-приложений, также облегчит жизнь OEM-провайдерам, ускорив бэкпорт и раздачу патчей на разнородные устройства. Новый opensource-проект опубликован на GitHub под лицензией BSD-3.

Статический анализатор кода пока существует в двух вариантах исполнения: как самостоятельное приложение C++ и как встраиваемая Python-библиотека. В Google его два года использовали для выявления недостающих патчей в Android и благодаря автоматизации сэкономили более 500 рабочих часов; зафиксировано лишь 2,72% ложноположительных срабатываний.

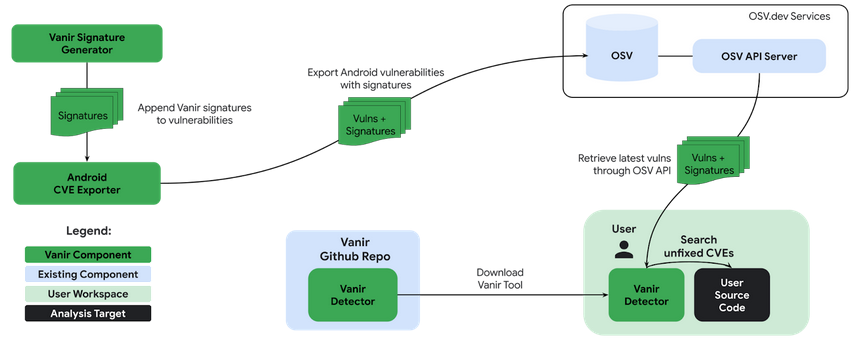
Примечательно, что для поиска известных уязвимостей метаданные Vanir не нужны. При разборе кода он сверяется с записями об уязвимостях Android в базе данных OSV (в настоящее время более 2 тыс.) и создает сигнатуры для идентификации отсутствия патча.


В настоящее время инструмент выполняет проверку кодов на C/C++ и Java и выявляет 95% непропатченных уязвимостей в Android, носимых устройствах и Pixel. На современном компьютере скан дерева исходных текстов, по словам Google, займет 10-20 минут.

Разработчики особо отметили, что Vanir можно переориентировать на другие платформы и цели — например, детектировать с его помощью лицензионный код или клоны. Значительных изменений это не потребует.

Подпишитесь на новости

Мошенники используют команду *#62#, чтобы убедить жертву в прослушке

Незнакомый номер на экране телефона мошенники превратили в доказательство слежки. Они предлагают набрать системную команду *#62#, пугают перехватом звонков и СМС, а затем требуют спасать деньги привычным способом — передать их курьеру.

О схеме рассказали ТАСС в пресс-службе Т-Банка. Всё начинается со знакомой уже легенды: замена домофона, посылка или подарок.

Человека просят назвать присланный код. По данным банка, в этой схеме мошенники отправляют его сами: он служит поводом для дальнейшего спектакля.

Затем звонит лжесотрудник госорганов. Он заявляет, что личный кабинет жертвы взломан, а на имя экстремиста оформлена доверенность на управление её счетами. Следующий этап — диагностика через поддельный государственный сайт и ввод команды *#62#.

На экране может появиться служебный номер оператора. Аферисты объявляют его номером перехватчика и убеждают закрыть вклады, взять кредиты и отдать наличные для размещения на безопасном счёте.

На деле команда показывает настройки переадресации при недоступности телефона. Отображаемый номер может относиться к голосовой почте или сервису «Вам звонили». Детектор прослушки из этой комбинации примерно такой же, как банковский сейф из сумки курьера.

В Т-Банке рекомендуют прервать подобный разговор и самостоятельно связаться с организацией по официальному номеру.

RSS: Новости на портале Anti-Malware.ru