


Новый банковский Android-троян DroidBot маскируется под Chrome, Google Play

Новый банковский Android-троян DroidBot маскируется под Chrome, Google Play

Новый банковский Android-троян DroidBot маскируется под Chrome, Google Play

На ландшафте киберугроз появился новый банковский троян для Android — DroidBot. Попав на смартфон, вредонос может извлекать учётные данные не только от банковских приложений, но и от криптокошельков.

На атаки DroidBot указали специалисты компании Cleafy, по словам которых операторы трояна действовали с июня 2024 года.

Авторы зловреда распространяют его по модели «вредонос как услуга» (MaaS) и просят 3 тысячи долларов в месяц за возможность использовать DroidBot в кибератаках без ограничений.

Исследователи насчитали как минимум 17 кибергруппировок, подписавшихся на MaaS и разработавших собственные кастомные пейлоады для атак на конкретных жертв.

Несмотря на отсутствие выдающихся и сложных функциональных возможностей, DroidBot удалось заразить 776 устройств в Великобритании, Италии, Франции, Германии и Турции.

В Cleafy считают, что новый банковский Android-троян в настоящее время находится в стадии разработки, а операторы в ближайшее время планируют расширить географию атак.

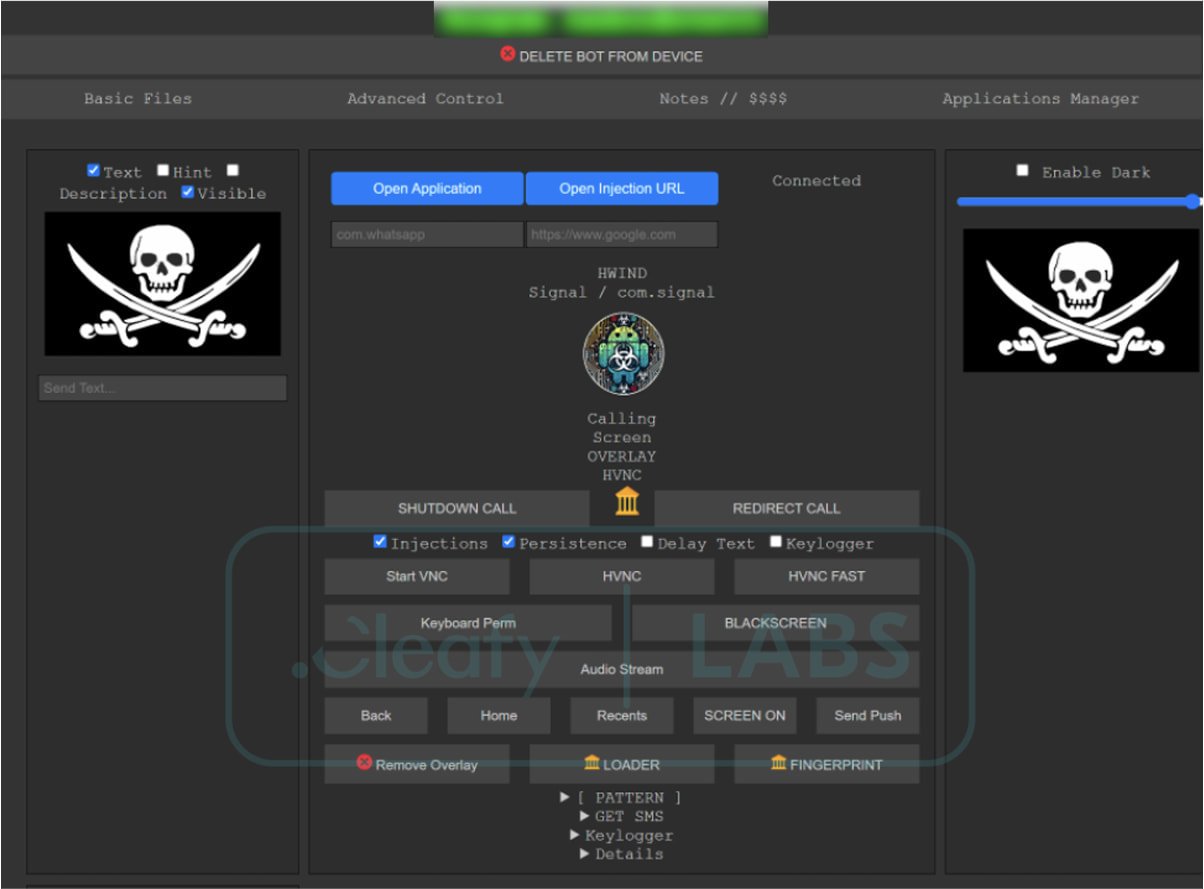
Судя по всему, разработчики DroidBot проживают в Турции. Они стоят за созданием не только самого билдера вредоноса, но и C2-серверов с панелью администратора. Последняя позволяет контролировать все кампании и получать скомпрометированные данные.


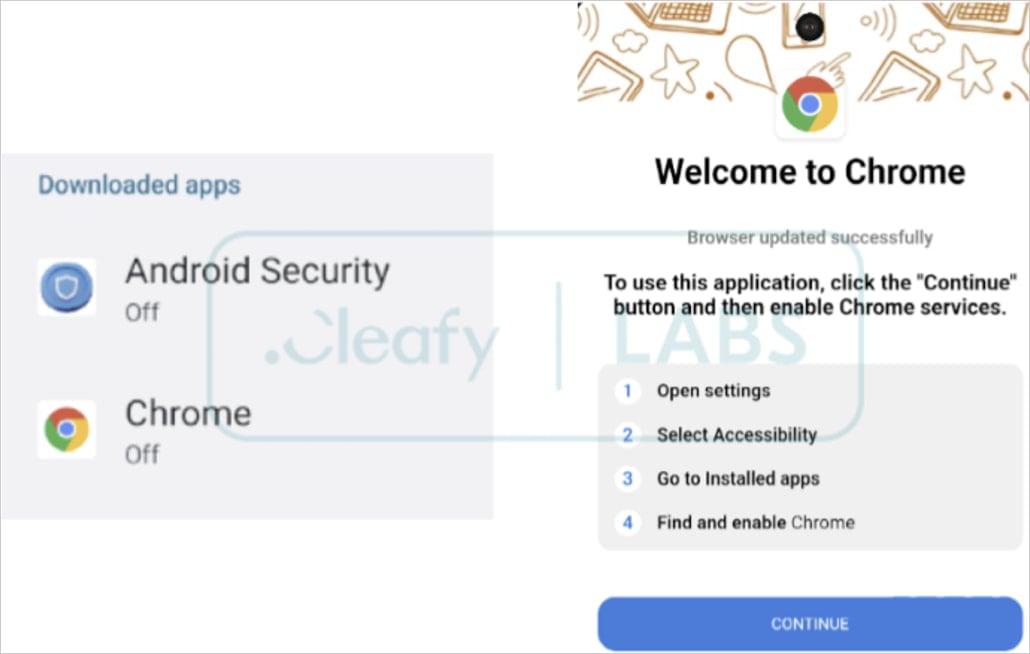
DroidBot часто маскируется под легитимный софт вроде Google Chrome, Google Play Store или «Android Security».


Среди его функциональных возможностей эксперты отмечают следующие:

  • Кейлоггинг: вредонос считывает нажатие клавиш виртуальной клавиатуры;
  • Наложение собственных окон: троян выводит фейковые формы для ввода данных поверх легитимных приложений;
  • Перехват СМС-сообщений: вытаскивает одноразовые коды из входящих текстовых сообщений.
Подпишитесь на новости

Lazarus рядом с КриптоПро: кому Bybit запретила отправлять криптовалюту

Криптобиржа Bybit разослала пользователям предупреждение о переводах в адрес санкционных организаций. Отправлять им криптовалюту или получать средства от них запрещено, причём как напрямую, так и через посредников. Сумма значения не имеет: комплаенс не растрогает даже перевод на пару долларов.

Биржа опубликовала перечень Restricted Counterparties, который может обновляться в любой момент.

Список получился интересным: среди его участников соседствуют северокорейская киберпреступная группировка Lazarus и российский разработчик средств криптографической защиты «КриптоПро».

Роднит их в данном случае только присутствие в санкционных перечнях? никаких связей между организациями Bybit не заявляет.


Исходящий перевод запрещённому контрагенту биржа отклонит, а поступившие от него или связанных с ним адресов активы может заморозить. Вернуть деньги отправителю получится не всегда: законодательство способно потребовать удерживать их неопределённое время. Вдобавок аккаунт пользователя могут приостановить или окончательно закрыть.

Bybit напоминает, что блокчейн публичен, поэтому маршрут средств виден без признательных показаний владельца кошелька. Причём перечень не считается исчерпывающим: биржа оставляет за собой право остановить операцию даже с пока не указанным в нём контрагентом.

Ограничения закреплены в условиях обслуживания Bybit, которые позволяют прекращать обслуживание лиц и организаций из санкционных списков США, ЕС и Великобритании.

RSS: Новости на портале Anti-Malware.ru