


Взломана система активации Windows и Microsoft Office

Взломана система активации Windows и Microsoft Office

Взломана система активации Windows и Microsoft Office

Кибергруппировка Massgrave заявила о взломе механизма активации продуктов Microsoft, включая корпоративные лицензии с возможностью активации расширенных обновлений безопасности (Extended Security Updates program — ESU).

В итоге соответствующий эксплойт позволяет без ограничений использовать программные продукты.

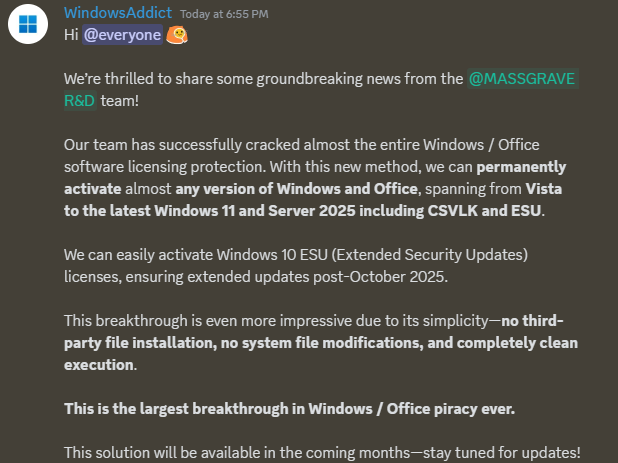
Группировка объявила о «самом большом прорыве в пиратстве Windows и MS Office в истории» в соцсети X (бывший Twitter). Метод, разработанный Massgrave, не требует использования стороннего ПО, прост и не затрагивает данные и компоненты программных продуктов.


В Massgrave заявили, что их инструментарий позволяет активировать все версии MS Office, а также Windows, начиная с Windows Vista и заканчивая новейшими Windows 11 и Windows Server 2025. Эксплойт позволяет преодолевать как старые методы защиты, использующие привязку к оборудованию, так и новейшие. Хакеры обещают выпустить инструмент обхода активации в открытый доступ в ближайшие месяцы.

Как отметил обозреватель сетевого издания Techspot Альфонсо Маручча, сославшись на обсуждения данного инструментария в соцсетях, у Massgrave пока есть только концепция, которая требует серьезной доработки. И в целом технические подробности о ней пока крайне скудны.

По мнению автора Techspot. инструменты от Massgrave будут наиболее популярны у пользователей, которые продолжают держаться за Windows 10. Их применение позволит им бесплатно получать обновления безопасности после официального окончания технической поддержки от Microsoft.

Альфонсо Маручча также заявил, что Microsoft могла давно исправить механизмы защиты, но не делает этого, поскольку основной доход ей приносят облачные сервисы и инструменты, базирующиеся на генеративном искусственном интеллекте.

Подпишитесь на новости

Google обвинила производителя ТВ-приставок в создании ботнета

Купили ТВ-приставку, а вместе с ней получили тайного арендатора домашнего интернета. Google и партнёры отключили инфраструктуру бэкдора XCPE, объединившего более 1,3 млн приставок. По оценке Google, вредоносную систему намеренно создала и использовала Videostrong — производитель устройств, связанный с брендом MECOOL.

Подробности расследования компания опубликовала в своём блоге.

Google утверждает, что Videostrong продавала доступ к заражённым устройствам другим злоумышленникам. Те загружали дополнительные модули для рекламного мошенничества, подключения приставок к прокси-сетям и распространения вредоносной программы.

Возможности не ограничивались накруткой рекламы. Исследователи наблюдали создание скриншотов, имитацию нажатий, выгрузку сведений об аккаунтах и выполнение команд. Приставка под телевизором фактически становилась чужим компьютером внутри домашней сети.


Вредоносные компоненты обнаружили в разных моделях и брендах за несколько лет. По версии Google, производитель обходил проверки, загружая опасный код после первого запуска. Компания уже изменила процедуру тестирования.

Google прекратила сотрудничество с Videostrong и запретила ей выпускать устройства с предустановленными приложениями Google. Важная деталь: бэкдор встроен в системную прошивку и способен переустанавливать удалённый компонент после перезагрузки.

RSS: Новости на портале Anti-Malware.ru