


Взломана система активации Windows и Microsoft Office

Взломана система активации Windows и Microsoft Office

Взломана система активации Windows и Microsoft Office

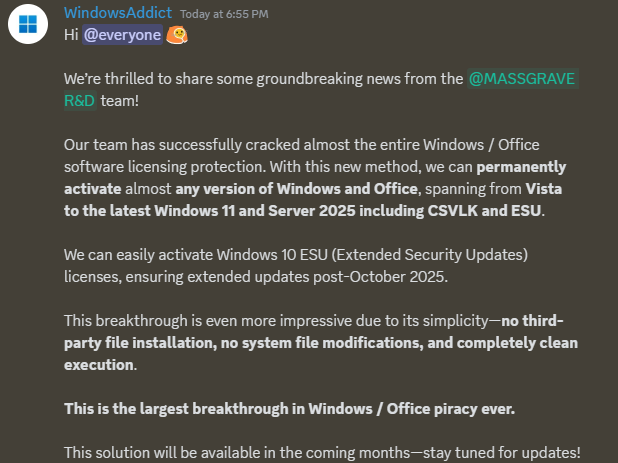
Кибергруппировка Massgrave заявила о взломе механизма активации продуктов Microsoft, включая корпоративные лицензии с возможностью активации расширенных обновлений безопасности (Extended Security Updates program — ESU).

В итоге соответствующий эксплойт позволяет без ограничений использовать программные продукты.

Группировка объявила о «самом большом прорыве в пиратстве Windows и MS Office в истории» в соцсети X (бывший Twitter). Метод, разработанный Massgrave, не требует использования стороннего ПО, прост и не затрагивает данные и компоненты программных продуктов.


В Massgrave заявили, что их инструментарий позволяет активировать все версии MS Office, а также Windows, начиная с Windows Vista и заканчивая новейшими Windows 11 и Windows Server 2025. Эксплойт позволяет преодолевать как старые методы защиты, использующие привязку к оборудованию, так и новейшие. Хакеры обещают выпустить инструмент обхода активации в открытый доступ в ближайшие месяцы.

Как отметил обозреватель сетевого издания Techspot Альфонсо Маручча, сославшись на обсуждения данного инструментария в соцсетях, у Massgrave пока есть только концепция, которая требует серьезной доработки. И в целом технические подробности о ней пока крайне скудны.

По мнению автора Techspot. инструменты от Massgrave будут наиболее популярны у пользователей, которые продолжают держаться за Windows 10. Их применение позволит им бесплатно получать обновления безопасности после официального окончания технической поддержки от Microsoft.

Альфонсо Маручча также заявил, что Microsoft могла давно исправить механизмы защиты, но не делает этого, поскольку основной доход ей приносят облачные сервисы и инструменты, базирующиеся на генеративном искусственном интеллекте.

Подпишитесь на новости

Ноябрьский патч Android закрывает 216 уязвимостей, включая 0-click

Google выпустила ноябрьский набор патчей для Android и устранила 216 уязвимостей, из которых 23 — критические. Среди самых опасных выделяют бреши, позволяющие удалённо выполнить код без дополнительных привилегий и действий владельца смартфона.

Подробности Google опубликовала в бюллетене от 2 ноября.

В компоненте Framework исправлена критическая CVE-2026-58868. Ещё две критические ошибки удалённого выполнения кода — CVE-2026-58876 и CVE-2026-58936 — находятся в System. В таблицах для них указаны исправления для Android 14-17.

Обновление также устраняет проблемы повышения привилегий, раскрытия информации и отказа в обслуживании. Патчи затрагивают ядро, Bluetooth, виртуализацию и компоненты производителей чипов, включая MediaTek и Qualcomm.

В бюллетене нет отметок об известной эксплуатации этих ошибок в реальных атаках. Но отсутствие такой отметки не делает критическую уязвимость безобидной.

Полный набор исправлений укладывается в набор 2026-11-05 или новее. Проверять стоит именно эту дату в настройках устройства: наличие Android последней версии само по себе не подтверждает установку всех патчей.

Часть исправлений распространяется через системные обновления Google Play. Доступность остальных зависит от производителя смартфона.

RSS: Новости на портале Anti-Malware.ru