


Взломана система активации Windows и Microsoft Office

Взломана система активации Windows и Microsoft Office

Взломана система активации Windows и Microsoft Office

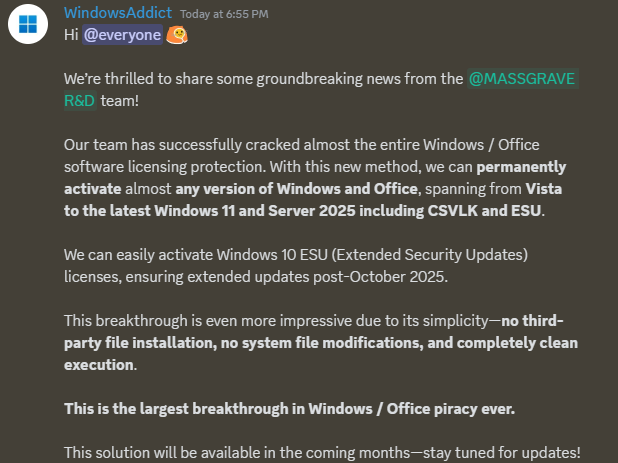
Кибергруппировка Massgrave заявила о взломе механизма активации продуктов Microsoft, включая корпоративные лицензии с возможностью активации расширенных обновлений безопасности (Extended Security Updates program — ESU).

В итоге соответствующий эксплойт позволяет без ограничений использовать программные продукты.

Группировка объявила о «самом большом прорыве в пиратстве Windows и MS Office в истории» в соцсети X (бывший Twitter). Метод, разработанный Massgrave, не требует использования стороннего ПО, прост и не затрагивает данные и компоненты программных продуктов.


В Massgrave заявили, что их инструментарий позволяет активировать все версии MS Office, а также Windows, начиная с Windows Vista и заканчивая новейшими Windows 11 и Windows Server 2025. Эксплойт позволяет преодолевать как старые методы защиты, использующие привязку к оборудованию, так и новейшие. Хакеры обещают выпустить инструмент обхода активации в открытый доступ в ближайшие месяцы.

Как отметил обозреватель сетевого издания Techspot Альфонсо Маручча, сославшись на обсуждения данного инструментария в соцсетях, у Massgrave пока есть только концепция, которая требует серьезной доработки. И в целом технические подробности о ней пока крайне скудны.

По мнению автора Techspot. инструменты от Massgrave будут наиболее популярны у пользователей, которые продолжают держаться за Windows 10. Их применение позволит им бесплатно получать обновления безопасности после официального окончания технической поддержки от Microsoft.

Альфонсо Маручча также заявил, что Microsoft могла давно исправить механизмы защиты, но не делает этого, поскольку основной доход ей приносят облачные сервисы и инструменты, базирующиеся на генеративном искусственном интеллекте.

Подпишитесь на новости

США велели удалить Acronis из федеральных систем до 27 января за связь с РФ

Американским федеральным гражданским ведомствам велели распрощаться с Acronis: до 27 января 2027 года продукты компании должны исчезнуть из их информационных систем. Новые закупки тоже под запретом. Швейцарская штаб-квартира и смена владельцев не сняли вопросов о российских связях разработчика.

О многолетней проверке компании рассказало издание Nextgov/FCW со ссылкой на двух бывших американских чиновников.

Распоряжение Министерства внутренней безопасности США подписано ещё 31 июля, но опубликовано в Federal Register только 30 октября. Ограничения охватывают Acronis AG и связанные структуры, включая Acronis Inc. и Acronis SCS, а также поставляемые ими продукты. Купить тот же софт через посредника — тоже не обходной манёвр.

По данным собеседников Nextgov/FCW, проверка тянулась почти десятилетие. Чиновников интересовало, продолжают ли российские разработчики работать с кодом Acronis и достаточно ли компания снизила риски цепочки поставок. При этом источники не сообщили о конкретных доказательствах наличия бэкдоров, связывающих продукты с Москвой.

После 2022 года Acronis приостановила работу в России и перевезла специалистов в другие страны. В 2025-м контрольный пакет приобрела шведская EQT. Компания подчёркивает: более 75% её акций принадлежат западным инвесторам, а сделку одобрил американский комитет CFIUS. Но для допуска в федеральные системы этого оказалось недостаточно.

На частный рынок США нынешнее распоряжение полного запрета не накладывает.

RSS: Новости на портале Anti-Malware.ru