


Мобильная операционная система ALT Mobile внесена в Реестр российского ПО

Мобильная операционная система ALT Mobile внесена в Реестр российского ПО

Мобильная операционная система ALT Mobile внесена в Реестр российского ПО

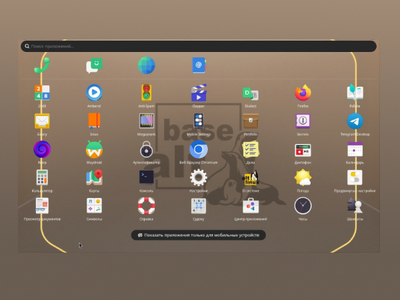
Операционная система ALT Mobile для мобильных устройств зарегистрирована в Реестре российского программного обеспечения под номером 24906, класс 02.11 «Мобильная операционная система».

ALT Mobile (номер в реестре 24906, класс 02.11 «Мобильная операционная система») входит в линейку ОС «Альт», все продукты которой основаны на единой пакетной базе и отечественном репозитории. Интерфейс ALT Mobile адаптирован под малые диагонали экранов устройств с сенсорным управлением и использует оболочку Phosh на базе технологий GNOME.

Устройства с ALT Mobile полностью совместимы с корпоративной ИТ-инфраструктурой, в которой компьютеры и серверы работают на ОС «Альт». Централизованное управление такой инфраструктурой, в том числе устройствами с ALT Mobile, осуществляется с помощью программного комплекса (службы каталогов) «Альт Домен».

«Выпуск ALT Mobile — это важный шаг в расширении линейки ОС «Альт». Продукт рассчитан на корпоративных заказчиков, использующих мобильные устройства для производственно-технологических и бизнес-процессов и предъявляющих повышенные требования к надежности ИТ-инфраструктуры», — сказал Алексей Смирнов, председатель совета директоров «Базальт СПО».

Модель продаж операционной системы ALT Mobile отличается от модели ОС общего назначения и предусматривает поставки продукта только предустановленным на мобильные устройства от аппаратных производителей.

«Базальт СПО» активно работает над обеспечением совместимости ОС с широким спектром оборудования различного назначения, среди которого не только смартфоны и планшеты, но и банковские терминалы, кассовые аппараты, телевизионные приставки и многое другое.

ALT Mobile уже предустанавливается на планшетные компьютеры MIG, а также совместима с архитектурами x86_64, aarch64, RISC-V. Доступны образы для установки на смартфоны Pine64 и игровые приставки Anbernic на базе СнК Rockchip.

«Выбирая технологического партнера, мы оцениваем зрелость продукта, совместимость с широким спектром российских решений, наличие компетенций и отлаженность внутренних процессов компании. По части операционных систем необходимо, чтобы ОС соответствовала требованиям по импортозамещению и информационной безопасности, ведь абсолютное большинство наших клиентов относится к критической инфраструктуре. ALT Mobile подошла нам по всем параметрам», — заявил Сергей Германович, технический директор компании MIG.

ALT Mobile — это российское решение на базе свободного ПО, независимое от зарубежных сервисов. В проекте используются отечественный репозиторий и инфраструктура, находящиеся на территории России. Процесс разработки ОС и исходные коды компонентов базовой системы открыты.

Высокая надежность ОС, имеющая ключевое значение для корпоративных заказчиков, достигается за счет полностью контролируемой сборки, регулярного выпуска обновлений и устранения уязвимостей.

Интерес к ALT Mobile уже проявили госструктуры, бизнес и частные пользователи. Ранее ОС была представлена на различных отраслевых, партнерских и научно-практических конференциях.

Подпишитесь на новости

Заплатка не спасла: защиту Telegram для Android снова обошли через виджеты

Компания NebuSec заявила, что нашла два способа выполнить код за пределами песочницы, в которой Telegram для Android запускает HTML-виджеты. Обход проверили на версии 13.2.2, где Telegram закрыл предыдущую уязвимость в движке QuickJS. На демонстрационном видео виджет с тестового сервера открывает на телефоне системный калькулятор.

Разбор исследователи опубликовали в блоге NebuSec. После первых демонстраций Telegram вынес движок QuickJS в отдельный процесс Android и добавил фильтр seccomp.

Он блокирует около 30 системных вызовов, все остальные, включая ioctl, разрешены. Первый способ NebuSec использует ошибку в виджетах, которую фильтр не покрывает.


Во втором ошибку, которую фильтр перехватывает, объединяют с уязвимостью в ядре Android. Все виджеты работают в одном процессе, поэтому взломанный виджет одного бота получает доступ к памяти виджетов других ботов.

Подробности эксплойтов исследователи не раскрывают, поэтому проверить их заявления независимо пока нельзя. Сообщали ли они об уязвимостях Telegram, тоже неизвестно.


По словам NebuSec, после взлома движка злоумышленник может читать и изменять память процесса. Получит ли он доступ к переписке и что для атаки должен сделать пользователь, в разборе не сказано.

Сейчас отправлять виджеты в Telegram могут только одобренные боты. Павел Дуров (внесен в перечень Росфинмониторинга) до появления видео NebuSec заявлял, что никого нельзя взломать простой отправкой сообщения. Ранее «Лаборатория Касперского» сообщала о предполагаемых атаках через виджеты с трояном WebRAT и советовала не запускать их до выхода патча.

RSS: Новости на портале Anti-Malware.ru