

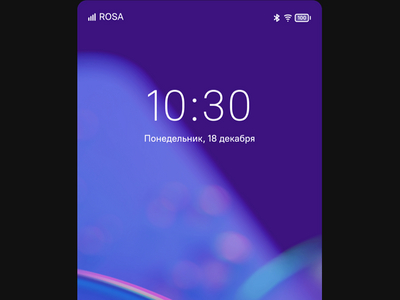

ОС РОСА Мобайл получила сертификат ФСТЭК по 4-му уровню доверия

ОС РОСА Мобайл получила сертификат ФСТЭК по 4-му уровню доверия

ОС РОСА Мобайл получила сертификат ФСТЭК по 4-му уровню доверия

Мобильная операционная система РОСА Мобайл прошла сертификацию ФСТЭК России по 4-му уровню доверия. Данный сертификат подтверждает соответствие системы самым строгим требованиям безопасности и открывает устройствам на ее основе возможность использования на объектах с повышенными требованиями к защищенности.

Сертификат соответствия номер 4867 был внесен в государственный реестр системы сертификации средств защиты информации по требованиям безопасности информации 13 ноября 2024 года.

Сертификация означает, что ОС РОСА Мобайл полностью соответствует требованиям по безопасности, установленным в документах «Требования по безопасности информации, устанавливающие уровни доверия к средствам технической защиты информации и средствам обеспечения безопасности информационных технологий» (ФСТЭК России, 2020) — по 4 уровню доверия, «Требования безопасности информации к операционным системам» (ФСТЭК России, 2016) и «Профиль защиты операционных систем типа А четвертого класса защиты. ИТ.ОС.А4.ПЗ (ФСТЭК России, 2017).

ОС РОСА Мобайл была изначально разработана с акцентом на безопасность и удобство использования. ОС является частью экосистемы от НТЦ РОСА наряду с системами для серверов и рабочих станций. Она используется в российском смартфоне Р-ФОН, ориентированном на корпоративных клиентов, компании с госучастием и госструктуры, которые предъявляют повышенные требования к безопасности и надежности используемых решений. Смартфон Р-ФОН был спроектирован компанией «Рутек» и производится в России на площадке «Технопарк-Мордовия».

Все системные драйверы для Р-ФОН разработаны инженерами АО «НТЦ ИТ РОСА», что позволяет избежать использования недекларируемых возможностей — скрытых участков кода, которые могут использоваться для несанкционированного доступа к данным. Важно отметить, что многие производители микрочипов предоставляют драйверы, содержащие закрытые участки кода (так называемые «блобы»). Такие компоненты представляют потенциальную угрозу для пользователей, так как могут передавать конфиденциальную информацию третьим лицам. В РОСА Мобайл такой риск полностью исключен.

«Сертификация ФСТЭК России по 4-м уровнем доверия — это значимый шаг для нашей компании. Мы продолжаем развивать экосистему РОСА, предлагая клиентам безопасные и современные решения, способные удовлетворить их потребности. РОСА Мобайл и смартфон Р-ФОН — это первый опыт полноценной интеграции, демонстрирующий, что отечественные технологии способны обеспечить безопасность на самом высоком уровне», — заявил Олег Карпицкий, генеральный директор АО «НТЦ ИТ РОСА».

4 декабря на площадке AM Live состоится конференция «Российские мобильные устройства». На ней участники рынка обсудят перспективы развития корпоративной мобильности в текущих условиях.

Подпишитесь на новости

Positive Technologies заплатит до 500 тыс. рублей за обход защиты своих WAF

Найти ошибку в защитном продукте — хорошо. Показать, как он пропускает атаку, — ещё интереснее. Positive Technologies расширила программы на Standoff Bug Bounty: исследователям предлагают до 500 тысяч рублей за подтверждённые способы обхода PT Application Firewall PRO и PT Application Firewall Cloud.

Условия опубликованы на страницах программ PT Application Firewall и PT Cloud.

Проверять предлагают сами защитные механизмы: фильтрацию трафика, правила обнаружения атак и управляющий слой, через который администраторы настраивают WAF.

Исследователям предстоит искать сценарии, при которых вредоносный запрос проходит защиту незамеченным или не блокируется. Разработчиков интересуют нестандартные форматы запросов и особенности обработки HTTP. Ведь отсутствие дыр в самом WAF ещё не гарантирует, что он перекроет дорогу к уязвимому приложению.

Для PT AF PRO выплаты за проблемы высокой опасности составляют 150-300 тысяч рублей, за критические — 300-500 тысяч. В облачной программе за высокий уровень предусмотрено 50-200 тысяч рублей, за критический — до 500 тысяч.

Размер вознаграждения зависит от подтверждённого влияния находки. Одной теории или отчёта сканера недостаточно: нужен воспроизводимый сценарий с практическим риском.

По словам директора по продуктам AppSec и WAF Антона Жаболенко, результаты будут использовать для доработки правил и детекторов.

RSS: Новости на портале Anti-Malware.ru