


Игровой движок Godot использовался для заражения 17 000 компьютеров

Игровой движок Godot использовался для заражения 17 000 компьютеров

Игровой движок Godot использовался для заражения 17 000 компьютеров

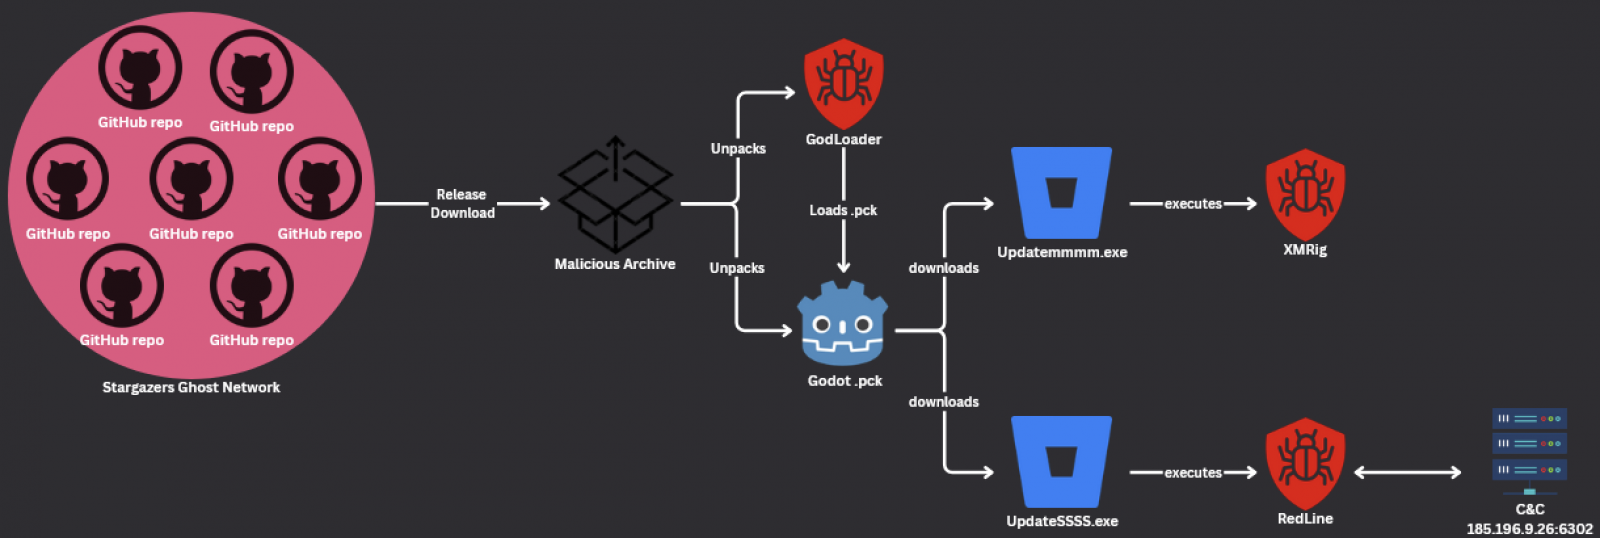
Киберпреступники задействовали возможности игрового движка Godot для распространения новой версии вредоносной программы GodLoader. В результате злоумышленникам удалось заразить более 17 тысяч систем всего за три месяца.

На активность операторов GodLoader обратили внимание исследователи из Check Point Research. По их словам, киберпреступники нацелились на все основные ОС: Windows, macOS, Linux, Android и iOS.

С помощью файлов .pck (формат игрового движка Godot) и скриптового языка GDScript атакующие смогли выполнять вредоносный код и уходить от детектирования.

После запуска специально подготовленных вредоносных файлов на устройстве злоумышленники могут красть учётные данные и загружать дополнительные пейлоады, среди которых встречается криптомайнер XMRig.

Конфигурация майнера размещалась в частном хранилище Pastebin, куда её загрузили ещё в мае. С тех пор к этой конфигурации обращались в общей сложности 206 913 раз.

«Как минимум с 29 июня 2024 года злоумышленники используют движок Godot для выполнения специально созданного GDScript-кода. Большинство антивирусов на VirusTotal не детектируют эту угрозу», — говорит в отчёте Check Point.

«Предположительно, злоумышленникам удалось заразить более 27 тысяч компьютеров».

Подпишитесь на новости

Пользователи Claude из России и Гонконга сообщили о блокировках

VPN подключён, Claude месяцами работает, а потом приходит письмо о прекращении доступа. Пользователи из России и Гонконга сообщают о блокировках аккаунтов, с которых заходили в сервис через VPN. В уведомлениях команда безопасности Anthropic ссылается на подозрительные сигналы и нарушение правил использования.

О жалобах в Гонконге пишет South China Morning Post. Компания предлагает подать апелляцию, но, судя по жалобам в соцсетях, пересмотр помогает не всем: некоторые получают ответ, что решение окончательное.

Один из жителей Гонконга рассказал, что пользовался Claude через NordVPN около полугода, прежде чем аккаунт заблокировали. Другие пользователи описывают похожий сценарий: длительная работа без проблем, затем внезапная приостановка доступа.

О блокировке также сообщил в Telegram руководитель подразделения транзакционного ИИ Яндекса Роман Маресов. Он опубликовал письмо Anthropic и написал, что теперь придётся вернуться с Claude Code к Codex.


Россия и Гонконг отсутствуют в официальном списке поддерживаемых регионов Anthropic. Компания прямо предупреждает: нарушение региональной политики может привести к приостановке или полному прекращению доступа.

При этом отдельного ужесточения правил для VPN Anthropic публично не объявляла. Поэтому утверждать, что компания запрещает любой VPN, оснований нет. Но месяцы успешного подключения, как показывают жалобы, от блокировки аккаунта не страхуют.

RSS: Новости на портале Anti-Malware.ru