


Игровой движок Godot использовался для заражения 17 000 компьютеров

Игровой движок Godot использовался для заражения 17 000 компьютеров

Игровой движок Godot использовался для заражения 17 000 компьютеров

Киберпреступники задействовали возможности игрового движка Godot для распространения новой версии вредоносной программы GodLoader. В результате злоумышленникам удалось заразить более 17 тысяч систем всего за три месяца.

На активность операторов GodLoader обратили внимание исследователи из Check Point Research. По их словам, киберпреступники нацелились на все основные ОС: Windows, macOS, Linux, Android и iOS.

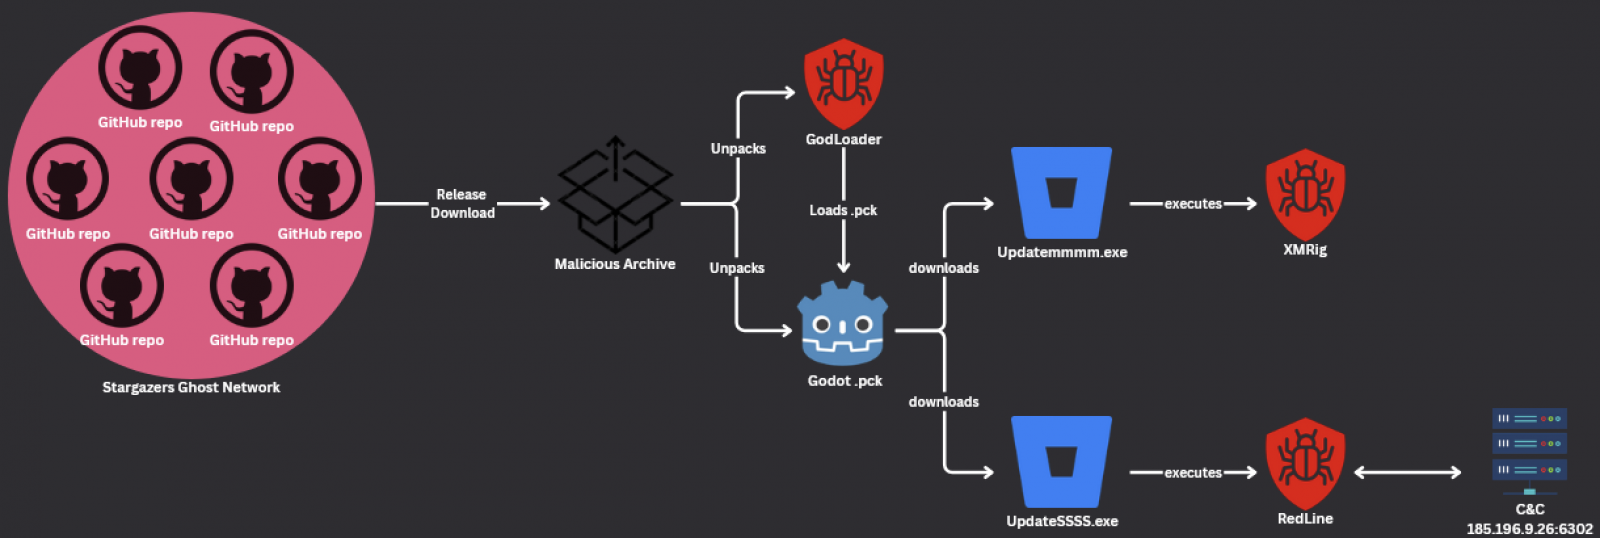
С помощью файлов .pck (формат игрового движка Godot) и скриптового языка GDScript атакующие смогли выполнять вредоносный код и уходить от детектирования.

После запуска специально подготовленных вредоносных файлов на устройстве злоумышленники могут красть учётные данные и загружать дополнительные пейлоады, среди которых встречается криптомайнер XMRig.

Конфигурация майнера размещалась в частном хранилище Pastebin, куда её загрузили ещё в мае. С тех пор к этой конфигурации обращались в общей сложности 206 913 раз.

«Как минимум с 29 июня 2024 года злоумышленники используют движок Godot для выполнения специально созданного GDScript-кода. Большинство антивирусов на VirusTotal не детектируют эту угрозу», — говорит в отчёте Check Point.

«Предположительно, злоумышленникам удалось заразить более 27 тысяч компьютеров».

Подпишитесь на новости

Солар представил JSOC One: внешний SOC от 3 млн рублей в год

Кибератаки идут круглосуточно, а специалистов и бюджетов на собственный SOC хватает не всем. Именно этот дефицит подталкивает компании к аутсорсингу безопасности. Об этом рассказали на пресс-конференции Solar JSOC, которую посетил корреспондент Anti-Malware.ru.

«Солар» представил исследование с участием около 100 организаций. Среди опрошенных компаний сегмента B2B 75% готовы передать реагирование внешнему SOC, а 60% называют кадровый голод ключевой проблемой.

У 80% мониторинг ведётся только в режиме 8/5 — по рабочим часам, тогда как атакующие расписание не соблюдают.


На этом фоне компания представила линейку JSOC One. Идея — получить технологии и работу специалистов в одном сервисе, без капитальных затрат на построение собственного центра мониторинга.


На презентации показали три варианта:

  • JSOC One Start — от 3 млн рублей в год: мониторинг и реагирование на конечных точках на базе EDR.
  • JSOC One Smart — от 4,4 млн рублей в год: расширенный мониторинг с использованием EDR и SIEM.
  • JSOC Expert — от 10,8 млн рублей в год: полный аутсорсинг SOC.

По словам представителей компании, подключение занимает один день, срок реагирования составляет до получаса, а предел ответственности — до 30 млн рублей. В сервисах также используется автоматизация с помощью больших языковых моделей.

Предложение адресовано тем, кому нужна защита, но некогда собирать команду, закупать инструменты и сводить их в работающую систему.

RSS: Новости на портале Anti-Malware.ru