


На VirusTotal для пробы загрузили UEFI-буткит, заточенный под Linux

На VirusTotal для пробы загрузили UEFI-буткит, заточенный под Linux

На VirusTotal для пробы загрузили UEFI-буткит, заточенный под Linux

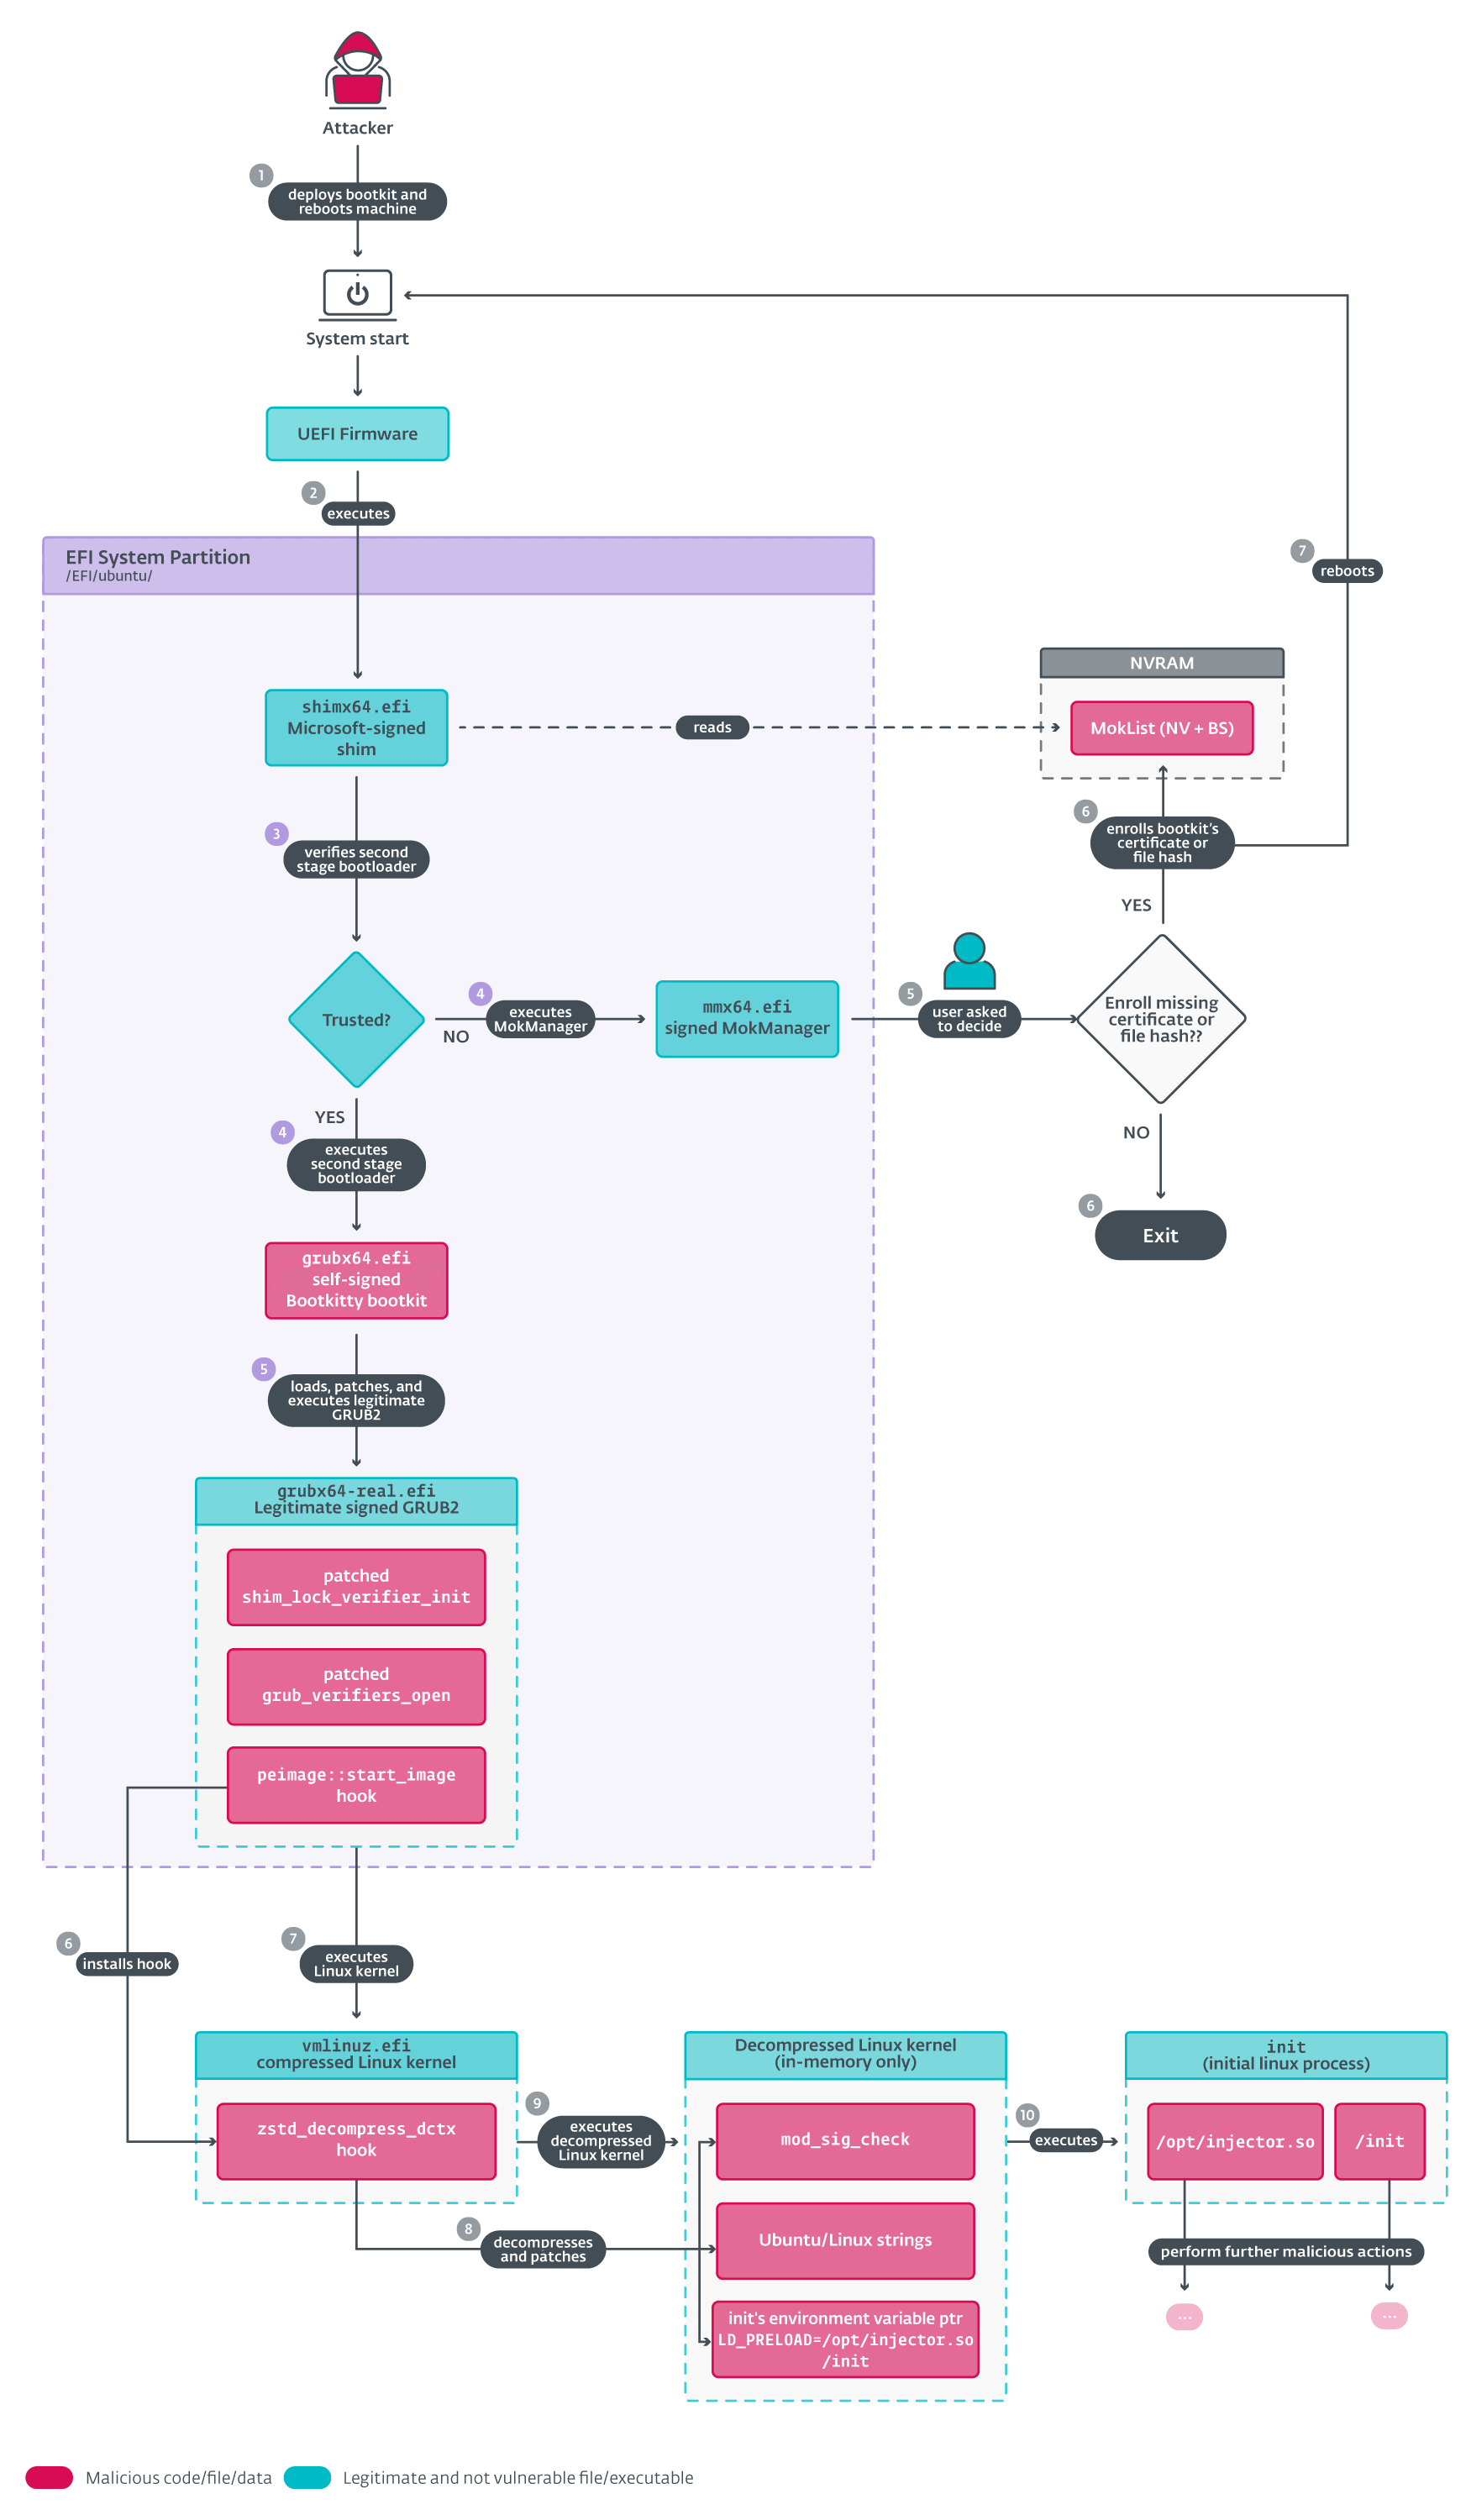
В ходе просмотра ноябрьских загрузок на VirusTotal эксперты ESET обнаружили неизвестное UEFI-приложение. Анализ показал, что это буткит, ориентированный на Linux, а точнее, на некоторые версии Ubuntu.

Файл bootkit.efi (30/72 по состоянию на 27 ноября) содержит множество артефактов, указывающих на пробу пера. Свидетельств использования в атаках Bootkitty, как нарек его создатель, не найдено.

Вредонос подписан самопальным сертификатом, из-за этого его запуск в системах с включенным режимом UEFI Secure Boot невозможен без предварительной установки сертификата, контролируемого автором атаки.

Основными задачами Bootkitty являются обеспечение обхода проверок целостности системы (через перехват функций и патчинг GRUB), а также загрузка файлов ELF (каких именно, установить не удалось) с помощью демона init.


Тот же пользователь загрузил на VirusTotal неподписанный модуль ядра, который аналитики нарекли BCDropper. Этот компонент отвечает за развертывание ELF-бинарника, который загружает еще один модуль ядра после запуска системы.

В строках кода BCDropper было обнаружено имя BlackCat — так себя именует создатель Bootkitty. Признаков его связи с кибергруппой, стоящей за шифровальщиком ALPHV/BlackCat, не обнаружено.

Подпишитесь на новости

Beget временно потерял возможность регистрировать домены .RU и .РФ

После кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

О решении сообщил Координационный центр доменов .RU и .РФ. Beget обязан продолжать поддержку доменов, зарегистрированных до приостановки аккредитации.

Сам провайдер уточнил: ограничения затронули также зону .SU, за которую отвечает РосНИИРОС. В компании называют случившееся технической мерой по регламентам реагирования на инциденты.

Согласно сообщению Beget, даты аннулирования доменов перенесены по договорённости с Координационным центром и РосНИИРОС. Провайдер обещает, что адреса не будут разделегированы даже при истечении срока регистрации. Таким образом, потерять домен из-за невозможности сейчас его продлить пользователи не должны.

Раздел «Домены» в панели управления уже работает, однако все функции для .RU, .РФ и .SU обещают вернуть после возобновления аккредитации. План восстановления согласован, но конкретную дату компания не назвала.

Всё это происходит на фоне последствий атаки в ночь на 2 ноября. По данным Beget, злоумышленники получили доступ к управляющему контуру и запустили обнуляющие скрипты.

RSS: Новости на портале Anti-Malware.ru