


Новая ИИ-модель копирует собеседника путем проведения опроса

Новая ИИ-модель копирует собеседника путем проведения опроса

Новая ИИ-модель копирует собеседника путем проведения опроса

Исследователи из трех американских университетов и команды Google DeepMind создали модель генеративного ИИ, способную после двухчасового аудиоинтервью сымитировать личность и поведение собеседника с точностью до 85%.

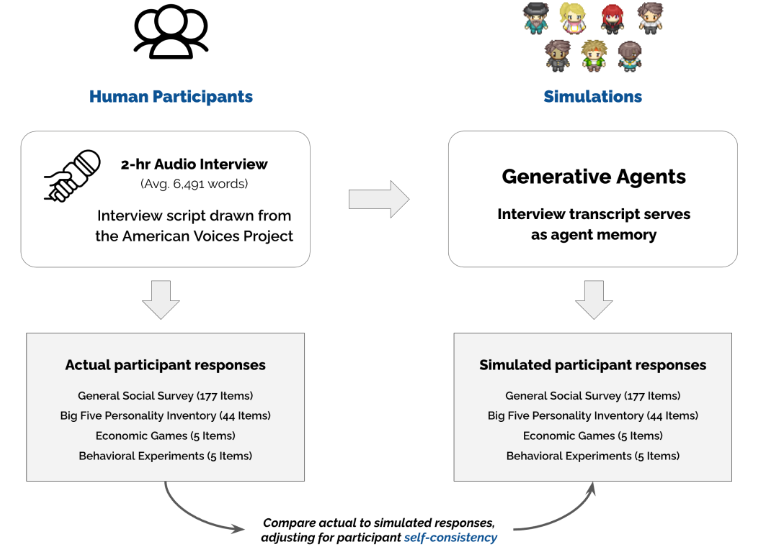
В контрольную выборку вошли 1052 добровольца разного возраста, пола, образования, достатка, национальности, вероисповедания и политических взглядов. Для всех были созданы индивидуальные программы-агенты одинаковой архитектуры.

Разработанный сценарий бесед включал обычные для социологических исследований вопросы, тесты «Большая пятерка» для построения модели личности, пять экономических игр («Диктатор», «Общественное благо» и проч.) и поведенческую анкету, составленную в ходе недавних экспериментов с большими языковыми моделями (БЯМ, LLM).

Ответы испытуемых сохранялись в памяти для использования в качестве контекста. Спустя две недели добровольцам предложили пройти тот же опрос, и LLM смогла предугадать их реплики с точностью до 85%.


По мнению авторов исследования, их метод создания цифровых двойников — хорошее подспорье в изучении индивидуального и коллективного поведения. Полученные результаты также можно использовать в социологии и для выработки политических решений.

К сожалению, совершенствование ИИ-технологий — палка о двух концах. Попав в руки злоумышленников, подобный инструмент позволит создавать еще более убедительные дипфейки, чтобы вводить в заблуждение интернет-пользователей с корыстной либо иной неблаговидной целью.

Подпишитесь на новости

Фишинг под видом договоров: группа Rezet разослала письма на 7000 адресов

Исследователи из Ф6/F6 обнаружили у кибершпионской группы Rezet панель AnyDoor для автоматизации фишинговых атак. По их оценке, инструмент создан с помощью ИИ. Через него злоумышленники отправили письма более чем на 7000 адресов, а одна из октябрьских рассылок охватила свыше 4800 получателей.

Подробности опубликованы в исследовании F6. AnyDoor собирает вредоносные файлы, выполняет массовую рассылку писем и предоставляет доступ к заражённым устройствам.

Аналитики нашли панель на управляющем сервере Rezet при изучении сентябрьских атак. После её переноса на другой хост в октябре специалисты снова обнаружили инструмент и продолжили наблюдение.


О применении нейросетей при разработке, по мнению F6, говорят комментарии в коде, оформление интерфейса и ошибки в логике скриптов. Исследователи предполагают, что панель ещё дорабатывается: сбои в цепочке заражения сохраняются, хотя инструмент уже используют в атаках.


Письма направляли промышленным, логистическим, финансовым и медицинским организациям, а также НИИ и компаниям других отраслей. Вредоносные EXE-файлы маскировали под акты, договоры и техническую документацию. Для отправки Rezet чередовала учётные записи на Яндексе.


Около 85% адресатов использовали домены в зоне .ru. Всего в базе рассылок обнаружены адреса в 25 национальных доменных зонах. Среди получателей были организации из стран СНГ, Европы, Азии и Африки.

Rezet также известна как RareWerewolf, LibrarianGhouls и LibrarianLikho. Группа действует как минимум с конца 2018 года. Её основные цели — кража данных и получение постоянного удалённого доступа к устройствам.

RSS: Новости на портале Anti-Malware.ru