


Новая ИИ-модель копирует собеседника путем проведения опроса

Новая ИИ-модель копирует собеседника путем проведения опроса

Новая ИИ-модель копирует собеседника путем проведения опроса

Исследователи из трех американских университетов и команды Google DeepMind создали модель генеративного ИИ, способную после двухчасового аудиоинтервью сымитировать личность и поведение собеседника с точностью до 85%.

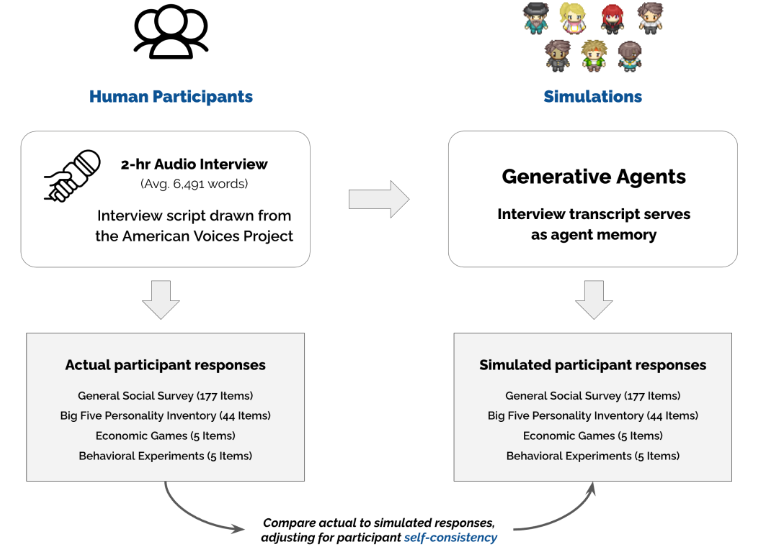
В контрольную выборку вошли 1052 добровольца разного возраста, пола, образования, достатка, национальности, вероисповедания и политических взглядов. Для всех были созданы индивидуальные программы-агенты одинаковой архитектуры.

Разработанный сценарий бесед включал обычные для социологических исследований вопросы, тесты «Большая пятерка» для построения модели личности, пять экономических игр («Диктатор», «Общественное благо» и проч.) и поведенческую анкету, составленную в ходе недавних экспериментов с большими языковыми моделями (БЯМ, LLM).

Ответы испытуемых сохранялись в памяти для использования в качестве контекста. Спустя две недели добровольцам предложили пройти тот же опрос, и LLM смогла предугадать их реплики с точностью до 85%.


По мнению авторов исследования, их метод создания цифровых двойников — хорошее подспорье в изучении индивидуального и коллективного поведения. Полученные результаты также можно использовать в социологии и для выработки политических решений.

К сожалению, совершенствование ИИ-технологий — палка о двух концах. Попав в руки злоумышленников, подобный инструмент позволит создавать еще более убедительные дипфейки, чтобы вводить в заблуждение интернет-пользователей с корыстной либо иной неблаговидной целью.

Подпишитесь на новости

Хакеры стали взламывать автомобили через зарядные станции и каршеринг

Злоумышленники осваивают новые способы проникновения в автомобильные системы. Раньше машины взламывали в основном через Bluetooth, Wi-Fi или неофициальные прошивки, теперь точками входа становятся зарядные станции, сигнализации, сервисы каршеринга и автопарки.

По оценке АО «ГЛОНАСС», с января по октябрь 2026 года на автомобильные системы пришлось около 120-130 кибератак, а за весь 2025 год их было 430. Об этом пишут «Известия» со ссылкой на участников рынка.

Владимир Педанов из «ГЛОНАСС» рассказал, что угонщики ретранслируют сигнал ключа или подключаются к CAN-шине через проводку фары либо разъем OBD. Электроника машины в этом случае принимает ключ, хотя он находится далеко.

Главный риск для электромобилей, по словам Никиты Новикова из Angara Security, создают зарядные станции: они часто обмениваются данными с серверами без шифрования и строгой аутентификации. В России около 10 тыс. таких станций, больше 3 тыс. из них в Москве.

В 2026 году описали уязвимость, при которой злоумышленник выдавал себя за легитимную станцию и перехватывал сессии зарядки. Вмешательство в систему управления батареей грозит уже физической безопасностью водителя.

Александр Карпов из «АйТи Бастиона» предупреждает, что взлом каршеринга открывает доступ к персональным данным клиентов и системам удаленного управления машинами.

Среди недавних инцидентов издание называет атаку на владельцев кроссоверов Li Auto: злоумышленники захватили мастер-аккаунты и требовали выкуп, пострадали не менее 20 человек.

В 2027 году аналитики ожидают роста как успешных атак, так и попыток взлома.

RSS: Новости на портале Anti-Malware.ru