


Уязвимые Yealink Meeting Server могут слить учетки участников видеовстреч

Уязвимые Yealink Meeting Server могут слить учетки участников видеовстреч

Уязвимые Yealink Meeting Server могут слить учетки участников видеовстреч

Эксперты Positive Technologies выявили в Yealink Meeting Server уязвимость, позволяющую аутсайдеру получить учетные данные всех пользователей системы видео-конференц-связи (ВКС) в целевой организации.

Патч включен в состав сборки 26.0.0.67 и давно доступен, однако далеко не все корпоративные клиенты провайдера удосужились его применить, в том числе в России. Тем, кто этого еще не сделал, рекомендуется обновить софт в кратчайшие сроки.

Уязвимость CVE-2024-48352 (7,5 балла CVSS) классифицируется как раскрытие конфиденциальной информации. Эксплойт осуществляется подачей на сервер HTTP-запроса с ID атакуемого предприятия.

«До своего исправления уязвимость CVE-2024-48352 позволяла любому злоумышленнику без авторизации получить учетные данные всех пользователей системы, — уточнил старший специалист PT по пентесту Егор Димитренко. — Это означает, что атакующий мог бы входить в ВКС-систему от имени любого пользователя и перехватывать информацию внутри организации».

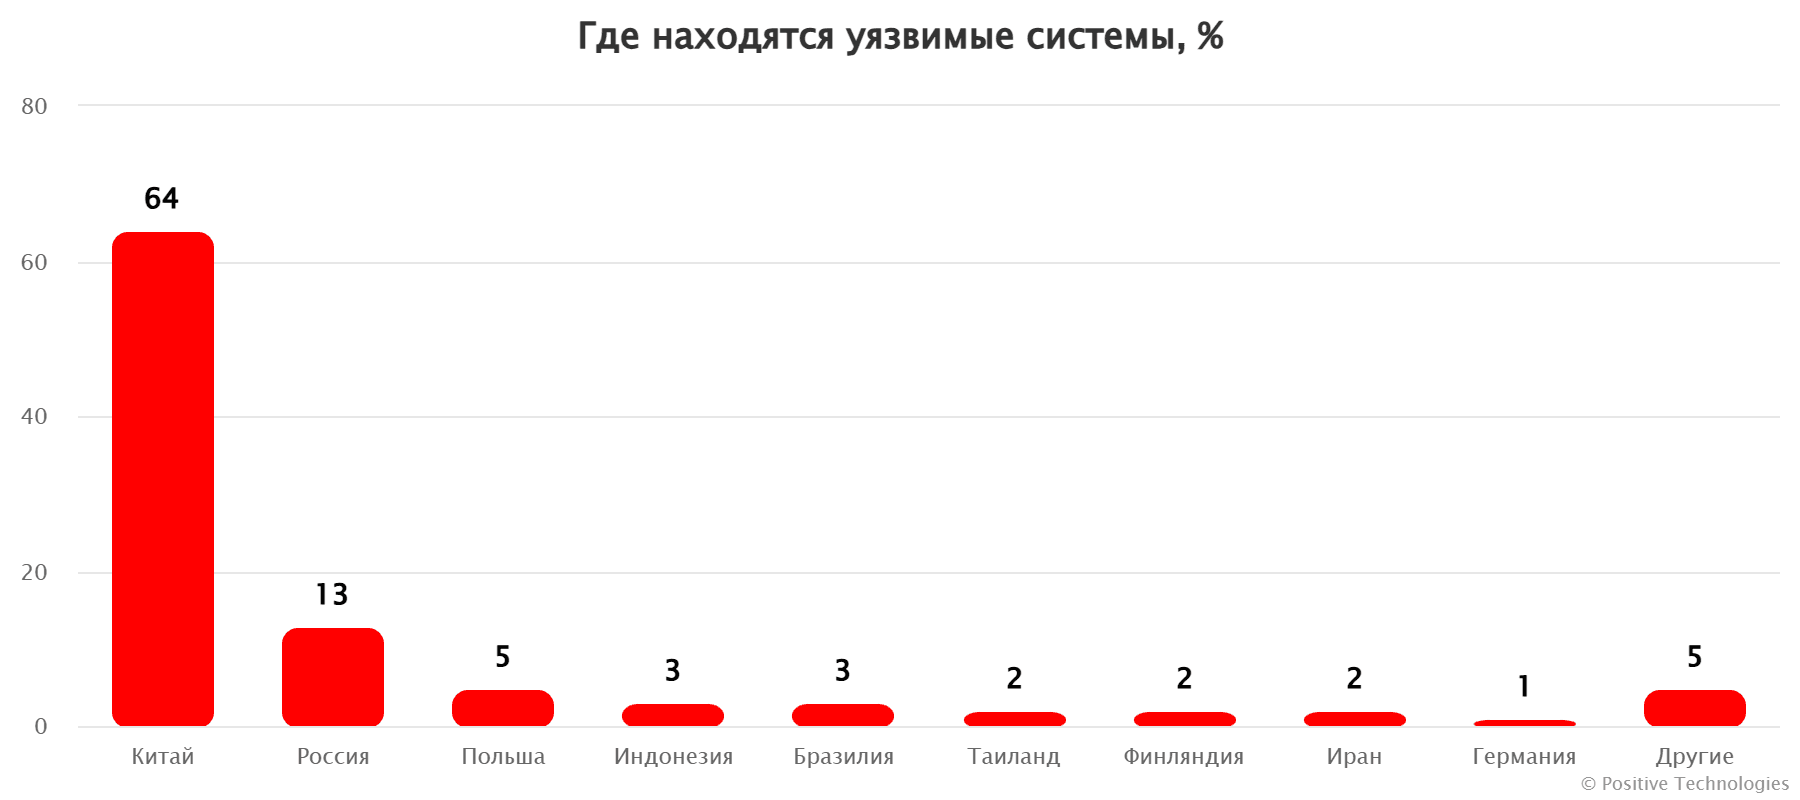
По данным ИБ-компании, в прошлом месяце в интернете присутствовал 461 непропатченный экземпляр Yealink Meeting Server. Больше половины установок расположены в Китае, 13% — в России.


В начале этого года исследователи из PT обнаружили в том же продукте Yealink еще одну, более опасную проблему — CVE-2024-24091 (инъекция команд, 9,8 балла CVSS). Использование обеих уязвимостей в связке, по словам экспертов, позволяет получить начальный доступ к корпоративной сети.

Подпишитесь на новости

Экс-главу Минцифры Смоленской области обвиняют в мошенничестве

Бывшему министру цифрового развития Смоленской области Андрею Рудометкину предъявлены обвинения в мошенничестве в особо крупном размере и превышении должностных полномочий. Потерпевшей стороной по делу выступает региональное Минцифры.

Об этом сообщает ТАСС со ссылкой на материалы суда. Рудометкину вменяют два эпизода превышения полномочий, в том числе в составе группы и из корыстной заинтересованности, а также мошенничество по части 4 статьи 159 УК РФ. Конкретные обстоятельства предполагаемых преступлений и сумма ущерба в публикации не раскрываются.

Всего в деле четыре фигуранта. Среди них — Артём Калугин, ранее возглавлявший отдел защиты информации областного Минцифры. По данным агентства, ему вменяют злоупотребление должностными полномочиями. Ещё двое обвиняются в мошенничестве в особо крупном размере.

Рудометкин находится под стражей с конца 2025 года. Защита неоднократно просила смягчить меру пресечения, ссылаясь на троих несовершеннолетних детей и тяжёлое материальное положение семьи. Апелляционные жалобы оставлены без удовлетворения. Суд в Смоленске должен приступить к рассмотрению дела в ближайшее время.

Рудометкин возглавлял министерство с 2023 года. Его уволили с государственной гражданской службы 16 октября 2025 года в связи с истечением срока служебного контракта.

RSS: Новости на портале Anti-Malware.ru