


Для двух третей российских компаний тема утечек стоит остро

Для двух третей российских компаний тема утечек стоит остро

Для двух третей российских компаний тема утечек стоит остро

Как показало исследование «Осознание проблемы утечек информации и осведомленность о них в российских организациях», которое провели совместно группа ЦИРКОН и экспертно-аналитический центр (ЭАЦ) ГЕ InfoWatch.

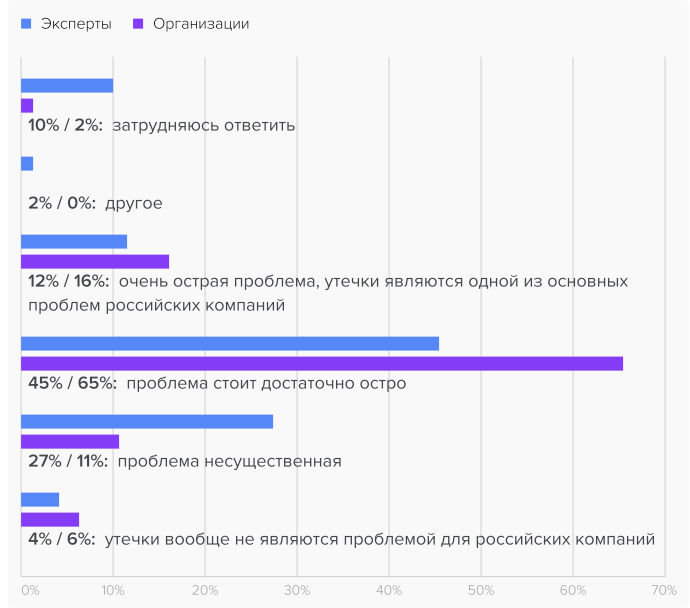
Согласно данным исследования, для двух третей опрошенных компаний тема утечек стоит остро. Лишь для четверти респондентов данная проблема является несущественной или не стоит вовсе.

В ходе исследования также использовались данные, собранные  ЭАЦ и результаты опросов, проведенных среди участников сообщества BISA. Как показало исследование, 58% опрошенных считают ущерб от утечек данных ощутимым. Лишь 7% полагает, что размер ущерба незначителен.

Уверены в том, что в их компании имели место такого рода инциденты четверть опрошенных, причем больше половины считает, что их было не меньше двух. Однако 34% убеждены в том, что данные из их компании не «сливали».


«Компрометация конфиденциальных данных стала одной из главных угроз для бизнеса. Только за прошлый год мы зарегистрировали 656 утечек информации, в результате которых утекло более 1,1 млрд записей персональных данных и множество коммерческих секретов. Несмотря на огромные риски, которые несут случаи компрометации данных, далеко не всегда компании могут оценить реальный ущерб от инцидентов и объективно воспринимать их последствия. Отсутствие такого понимания мешает выстраивать эффективную систему защиты данных, что, в свою очередь, часто приводит к новым утечкам», — говорит руководитель направления аналитики и спецпроектов ЭАЦ ГК InfoWatch Андрей Арсентьев.

Подпишитесь на новости

Мошенники используют команду *#62#, чтобы убедить жертву в прослушке

Незнакомый номер на экране телефона мошенники превратили в доказательство слежки. Они предлагают набрать системную команду *#62#, пугают перехватом звонков и СМС, а затем требуют спасать деньги привычным способом — передать их курьеру.

О схеме рассказали ТАСС в пресс-службе Т-Банка. Всё начинается со знакомой уже легенды: замена домофона, посылка или подарок.

Человека просят назвать присланный код. По данным банка, в этой схеме мошенники отправляют его сами: он служит поводом для дальнейшего спектакля.

Затем звонит лжесотрудник госорганов. Он заявляет, что личный кабинет жертвы взломан, а на имя экстремиста оформлена доверенность на управление её счетами. Следующий этап — диагностика через поддельный государственный сайт и ввод команды *#62#.

На экране может появиться служебный номер оператора. Аферисты объявляют его номером перехватчика и убеждают закрыть вклады, взять кредиты и отдать наличные для размещения на безопасном счёте.

На деле команда показывает настройки переадресации при недоступности телефона. Отображаемый номер может относиться к голосовой почте или сервису «Вам звонили». Детектор прослушки из этой комбинации примерно такой же, как банковский сейф из сумки курьера.

В Т-Банке рекомендуют прервать подобный разговор и самостоятельно связаться с организацией по официальному номеру.

RSS: Новости на портале Anti-Malware.ru