


Атакующие используют конкатенацию ZIP-архивов для ухода от детектирования

Атакующие используют конкатенацию ZIP-архивов для ухода от детектирования

Атакующие используют конкатенацию ZIP-архивов для ухода от детектирования

Киберпреступники, атакующие компьютеры на Windows, взяли на вооружение технику конкатенации ZIP-файлов. Такой подход помогает им не только доставить пейлоад в архиве, но и уйти от защитного софта.

Смысл метода в том, чтобы использовать особенности обработки объединённых ZIP-архивов различными парсерами и менеджерами.

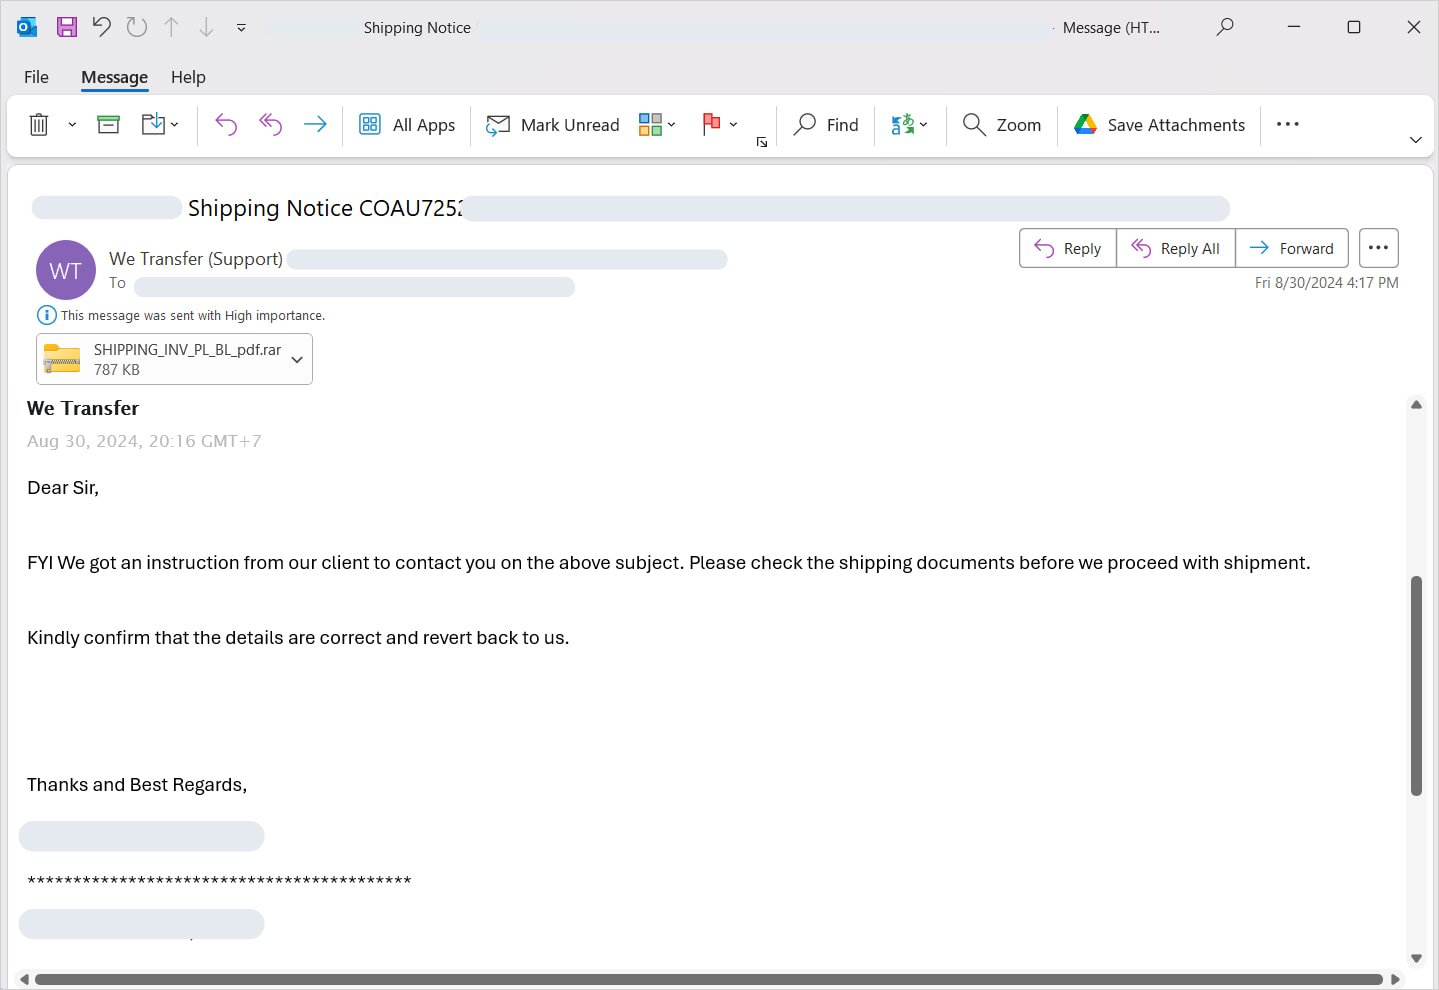
О соответствующих кибератаках рассказали исследователи из компании Perception Point. По словам специалистов, в ходе анализа фишинговой кампании им удалось выловить объединённый архив, в котором прятался троян.

Файл нашли во вложении к одному из электронных писем. Он был замаскирован под RAR-архив и задействовал AutoIt для автоматизации задач.


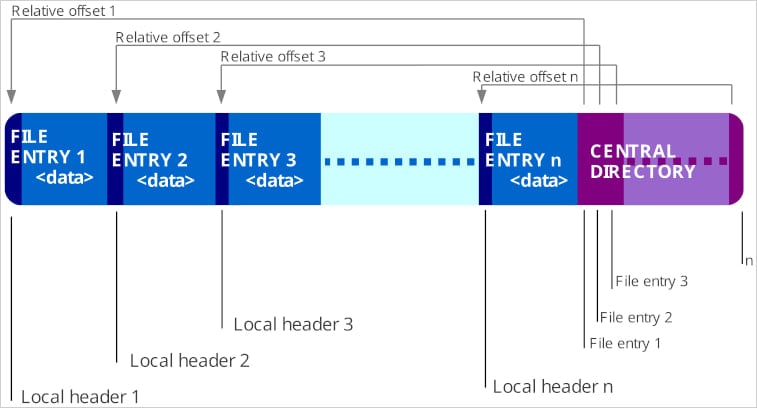
Чтобы грамотно подготовить атаку, злоумышленники создают два или более ZIP-файла и прячут вредоносную составляющую в одном из них (в остальных контент абсолютно безвреден).

Далее все эти архивы объединяются в один. Полученный общий ZIP-архив имеет несколько структур, каждая с собственной центральной директорий и конечными маркерами.


Специалисты Perception Point протестировали технику на разных обработчиках архивов и получили интересные результаты:

  • 7zip прочитал лишь первый ZIP-архив в цепочке и сгенерировал предупреждение о дополнительном контенте;
  • WinRAR прочитал и вывел все структуры, включая вредоносную составляющую;
  • Проводник Windows изначально не может открыть объединённый файл, а если его расширение изменить на .rar, отображает только второй архив в цепочке.
Подпишитесь на новости

Мошенники требуют повторно оплатить штрафы ГАИ под предлогом сбоя

Мошенники рассылают россиянам сообщения от имени Госавтоинспекции и Федерального казначейства с требованием повторно оплатить штраф или госпошлину. Предлог — предыдущий платёж якобы не был учтён после обновления системы.

О схеме рассказала РИА Новости пресс-служба платформы «Мошеловка» Народного фронта.

Получателю предлагают заново перечислить деньги либо внести небольшую комиссию за подтверждение операции. Для этого его направляют по фишинговой ссылке, убеждая, что иначе возникнет задолженность.

В «Мошеловке» подчеркнули, что государственные ведомства и Федеральное казначейство не требуют повторных платежей через сторонние ссылки и не взимают комиссии за подтверждение транзакций.

Проверять сведения об оплате специалисты платформы рекомендуют в подтверждённой учётной записи на «Госуслугах». Электронные квитанции об уплате госпошлин стоит сохранять.

Если данные о платеже не совпадают, следует обратиться в соответствующее ведомство через его официальную электронную приёмную.

RSS: Новости на портале Anti-Malware.ru