


Атакующие используют конкатенацию ZIP-архивов для ухода от детектирования

Атакующие используют конкатенацию ZIP-архивов для ухода от детектирования

Атакующие используют конкатенацию ZIP-архивов для ухода от детектирования

Киберпреступники, атакующие компьютеры на Windows, взяли на вооружение технику конкатенации ZIP-файлов. Такой подход помогает им не только доставить пейлоад в архиве, но и уйти от защитного софта.

Смысл метода в том, чтобы использовать особенности обработки объединённых ZIP-архивов различными парсерами и менеджерами.

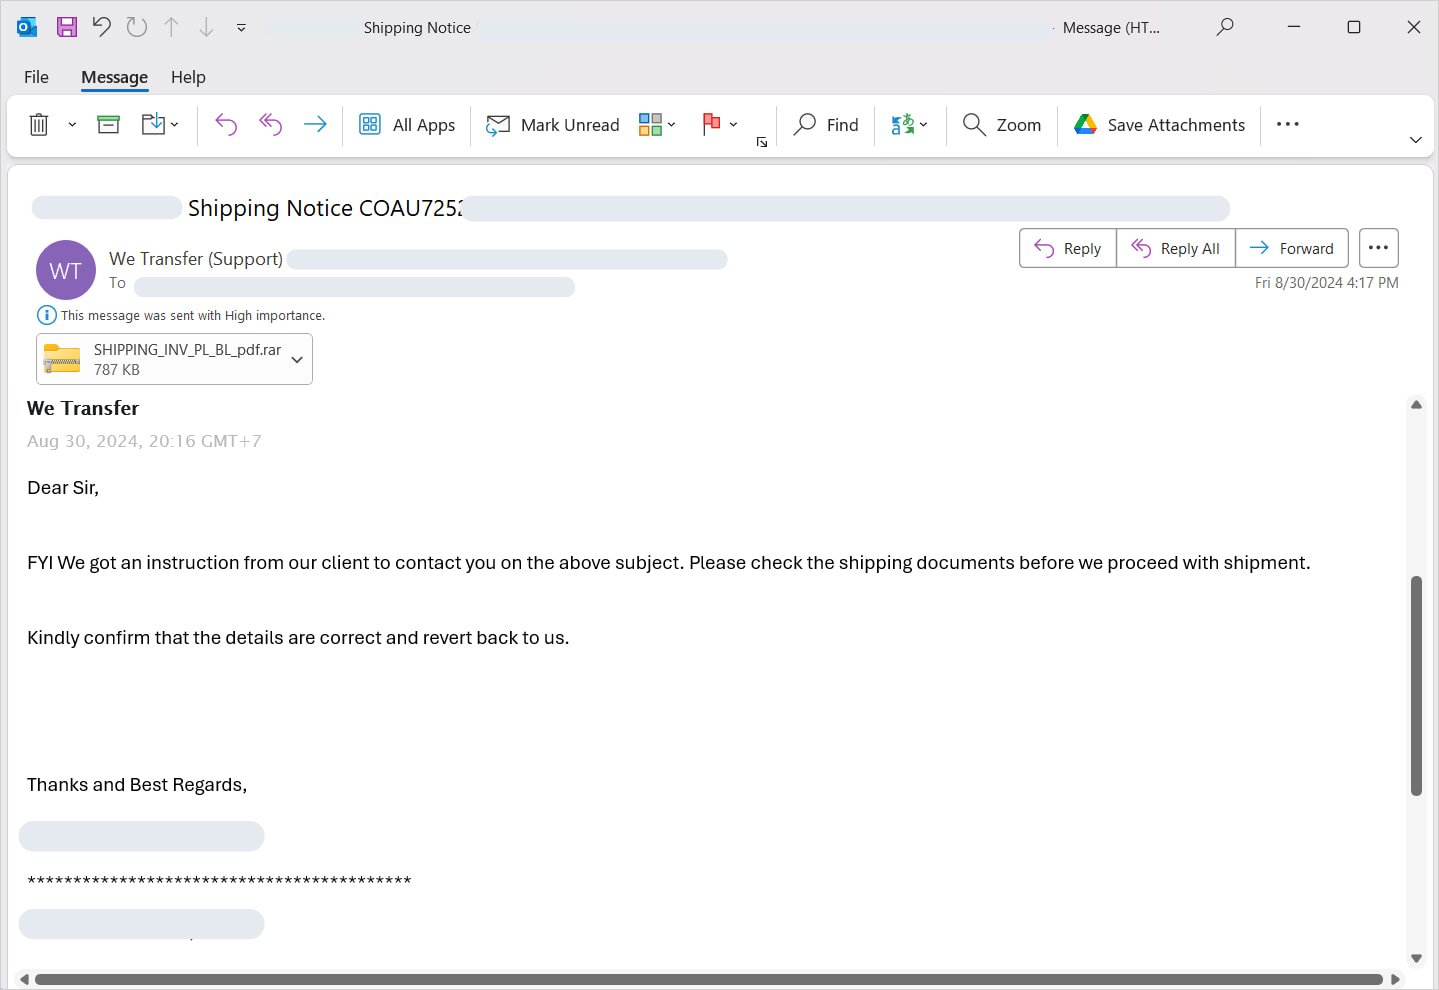
О соответствующих кибератаках рассказали исследователи из компании Perception Point. По словам специалистов, в ходе анализа фишинговой кампании им удалось выловить объединённый архив, в котором прятался троян.

Файл нашли во вложении к одному из электронных писем. Он был замаскирован под RAR-архив и задействовал AutoIt для автоматизации задач.


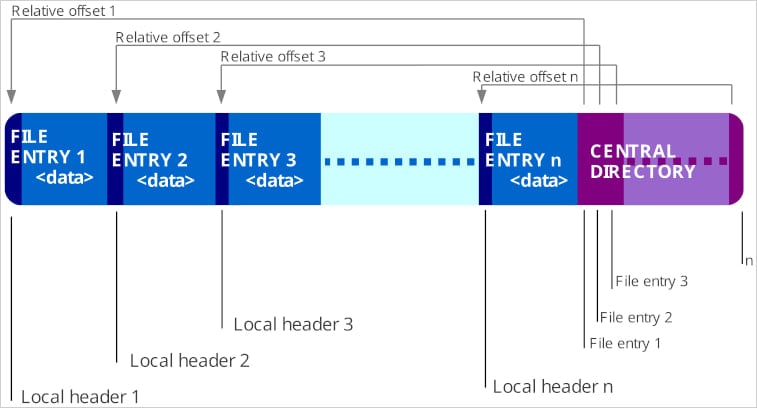
Чтобы грамотно подготовить атаку, злоумышленники создают два или более ZIP-файла и прячут вредоносную составляющую в одном из них (в остальных контент абсолютно безвреден).

Далее все эти архивы объединяются в один. Полученный общий ZIP-архив имеет несколько структур, каждая с собственной центральной директорий и конечными маркерами.


Специалисты Perception Point протестировали технику на разных обработчиках архивов и получили интересные результаты:

  • 7zip прочитал лишь первый ZIP-архив в цепочке и сгенерировал предупреждение о дополнительном контенте;
  • WinRAR прочитал и вывел все структуры, включая вредоносную составляющую;
  • Проводник Windows изначально не может открыть объединённый файл, а если его расширение изменить на .rar, отображает только второй архив в цепочке.
Подпишитесь на новости

Код Безопасности связал Secret Net EDR с контролем удаленного доступа

Правильный пароль еще не означает, что компьютеру можно доверять. «Код Безопасности» представил связку Secret Net EDR и «Континент ZTN»: при обнаружении угрозы на рабочей станции система блокирует удаленный доступ к корпоративным ресурсам.

По сообщению компании, интеграция закрывает разрыв между защитой устройства и сетевым подключением.

В классической схеме средство защиты видит подозрительную активность на компьютере, а шлюз проверяет подключение, но не располагает полной картиной состояния хоста. В итоге успешная аутентификация может открыть дорогу и машине с признаками компрометации.

В новой связке «Континент ZTN» оценивает состояние устройства перед подключением и продолжает мониторинг всю рабочую сессию. Secret Net EDR анализирует активность хоста, выявляет аномалии и позволяет управлять защитой рабочих станций через единую консоль с одним агентом. Если фиксируется угроза, удаленный доступ блокируется автоматически.

Бандл рассчитан прежде всего на организации, которые уже используют NGFW «Континент 4» или АПКШ «Континент 3». По заявлению разработчика, интеграция дополняет существующую инфраструктуру и не требует ее замены.

Secret Net EDR опирается на технологии Secret Net Studio, применяемого в российских госструктурах и на объектах КИИ. Главная идея связки — учитывать, кто подключается, и одновременно проверять, с какого устройства он это делает.

RSS: Новости на портале Anti-Malware.ru