


Атакующие используют конкатенацию ZIP-архивов для ухода от детектирования

Атакующие используют конкатенацию ZIP-архивов для ухода от детектирования

Атакующие используют конкатенацию ZIP-архивов для ухода от детектирования

Киберпреступники, атакующие компьютеры на Windows, взяли на вооружение технику конкатенации ZIP-файлов. Такой подход помогает им не только доставить пейлоад в архиве, но и уйти от защитного софта.

Смысл метода в том, чтобы использовать особенности обработки объединённых ZIP-архивов различными парсерами и менеджерами.

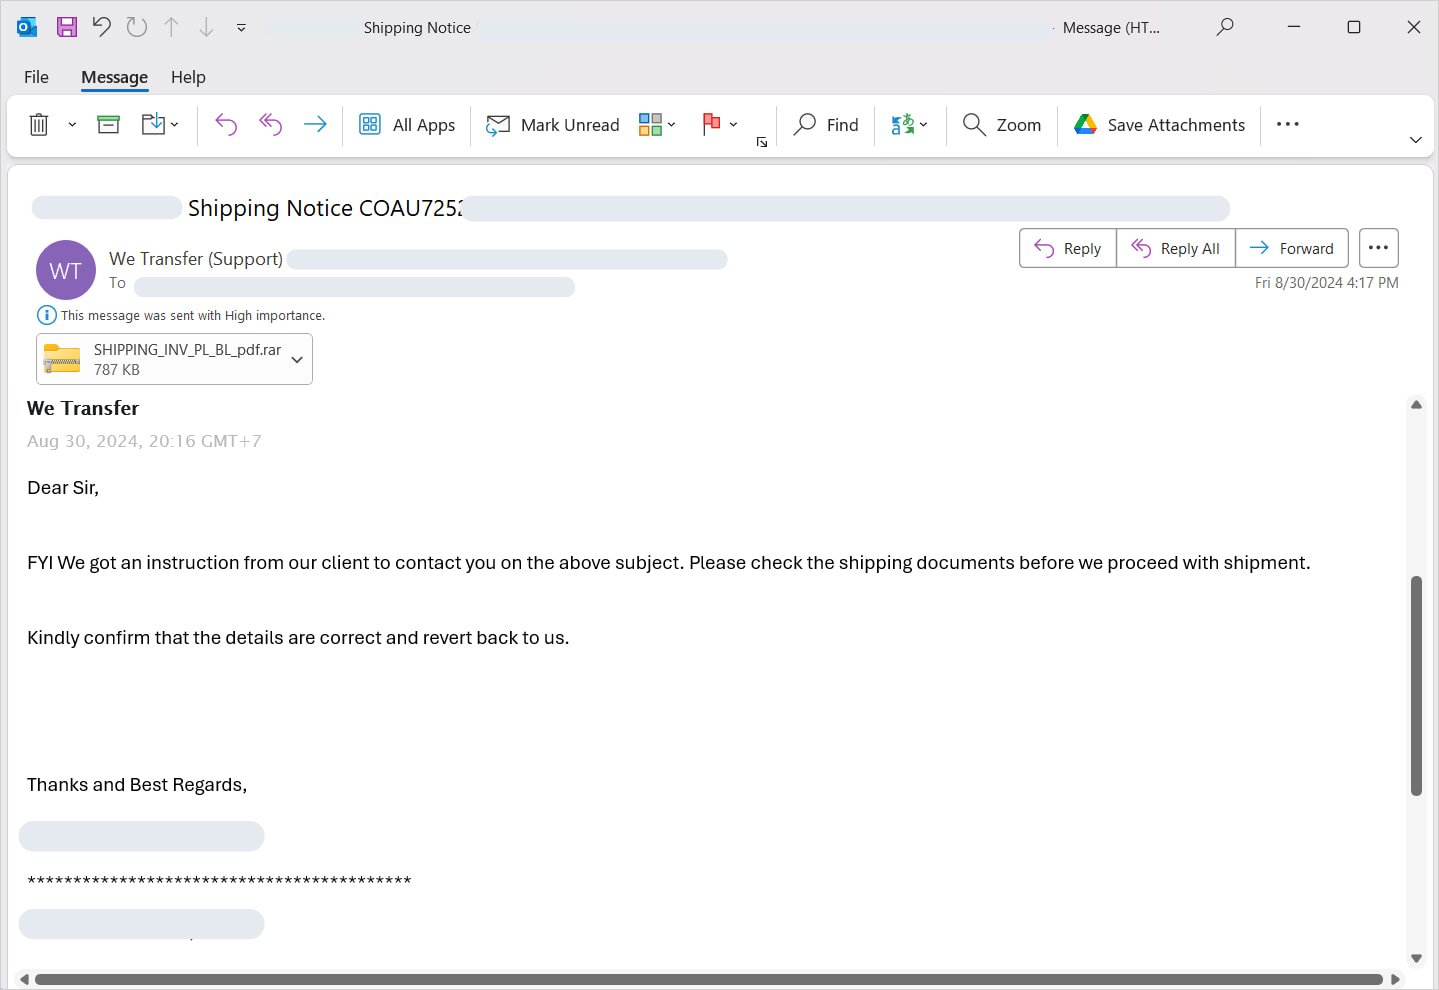
О соответствующих кибератаках рассказали исследователи из компании Perception Point. По словам специалистов, в ходе анализа фишинговой кампании им удалось выловить объединённый архив, в котором прятался троян.

Файл нашли во вложении к одному из электронных писем. Он был замаскирован под RAR-архив и задействовал AutoIt для автоматизации задач.


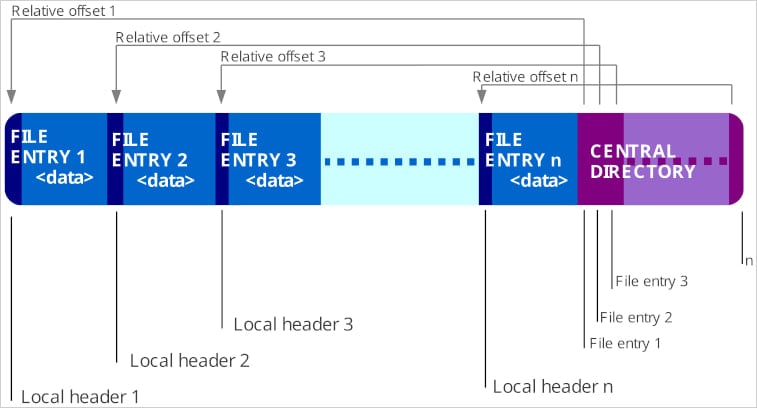
Чтобы грамотно подготовить атаку, злоумышленники создают два или более ZIP-файла и прячут вредоносную составляющую в одном из них (в остальных контент абсолютно безвреден).

Далее все эти архивы объединяются в один. Полученный общий ZIP-архив имеет несколько структур, каждая с собственной центральной директорий и конечными маркерами.


Специалисты Perception Point протестировали технику на разных обработчиках архивов и получили интересные результаты:

  • 7zip прочитал лишь первый ZIP-архив в цепочке и сгенерировал предупреждение о дополнительном контенте;
  • WinRAR прочитал и вывел все структуры, включая вредоносную составляющую;
  • Проводник Windows изначально не может открыть объединённый файл, а если его расширение изменить на .rar, отображает только второй архив в цепочке.
Подпишитесь на новости

Объекты КИИ третьей категории переведут на российское ПО к 2036 году

Правительство утвердило порядок и сроки перехода субъектов критической информационной инфраструктуры на российское ПО на значимых объектах. Переход начнётся 1 декабря 2026 года. Базовый срок завершения — 1 сентября 2028 года, однако документ предусматривает основания для более позднего перехода.

Постановление № 1522 опубликовано 18 ноября и вступило в силу в тот же день. Для объектов третьей категории значимости установлен срок до 1 января 2036 года. По данным Минцифры, на них приходится около 92% значимых объектов КИИ.

Для первой и второй категорий сроки зависят в том числе от готовности необходимых программ и реализации особо значимых проектов (ОЗП). Если соответствующий ОЗП завершён до 1 марта 2028 года, предусмотрен переход до 1 января 2031 года. Если проект начат, но не завершён к этой дате, срок — до 1 января 2036 года. Постановление содержит и другие основания для переноса сроков.

В АРПП «Отечественный софт» считают, что документ поможет разработчикам планировать проекты и оценивать будущий спрос. При этом ассоциация намерена обсудить с регуляторами распределение потребностей и бюджетов заказчиков по отраслям, категориям ПО и срокам.

Среди других вопросов рассматриваются доступ разработчиков к сведениям о будущих закупках без раскрытия защищаемой информации, предотвращение дублирования готовых продуктов собственными разработками заказчиков и ответственность за срыв сроков перехода.

RSS: Новости на портале Anti-Malware.ru