


После взлома пылесосы начали ругать владельцев

После взлома пылесосы начали ругать владельцев

После взлома пылесосы начали ругать владельцев

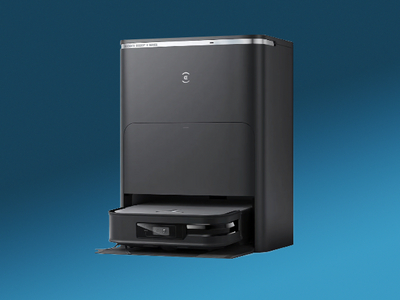
Пользователи роботов-пылесосов Ecovacs Deebot X2 в нескольких городах столкнулись с тем, что их устройствами управляют злоумышленники и заставляют пылесосы выкрикивать непристойности.

Многочисленные уязвимости в данной модели обнаружил исследователь Деннис Гис. Им был посвящен его доклад на одной из хакерских конференций.

Как оказалось, физический доступ к устройству, включая все его датчики, удалось получить через Bluetooth, причем находясь на большом расстоянии (до 140 метров).

Кроме того, исследователи обнаружили, что средства защиты учетных записей с помощью ПИН-кода также неадекватны. Для контроля используется мобильное приложение, что делает обход защиты аккаунта чрезвычайно простым.

Видимо, этой уязвимостью и воспользовались хулиганы, которые совершили серию взломов роботов-пылесосов в нескольких городах США. В одном случае робот начал гоняться за собакой владельцев, в других — выкрикивал разного рода оскорбления и непристойности в адрес хозяев.

Как показало расследование Ecovacs, которое было проведено после жалобы одного из пострадавших Дэниела Свенссона из Миннеаполиса, злоумышленник воспользовался средствами обхода ПИН-кода. Пострадавшие получили рекомендации сменить учетные данные.

Исследователи также выяснили, что компания Ecovacs собирает данные с устройств, включая карты домов и квартир владельцев, аудио- и видеозаписи, полученные камерами пылесосов, и этот факт вендор, скажем так, не слишком афиширует.

Эти данные Ecovacs использует для обучения искусственного интеллекта. Это влечет дополнительные риски, поскольку такую информацию тоже могут похитить. Однако данная практика противоречит требованиям законодательства многих стран.

Пару лет назад мы приводили слова основателя компании Acronis, который утверждал, что вам стоит опасаться собственного пылесоса. Белоусов отметил, что у людей всегда есть недооценка влияния современных «умных» устройств на конфиденциальность и безопасность.

Подпишитесь на новости

Ответственность за сбой «Дзена» взяла на себя кибергруппировка iEM Group

Вечером в воскресенье, 15 ноября, российские пользователи пожаловались на проблемы с доступом к «Дзену». По данным сервиса «Сбой РФ», сбой начался около 20:15 по московскому времени, а число жалоб за сутки превысило 2,5 тыс. Больше всего обращений пришло из Москвы и Подмосковья, Новосибирской и Свердловской областей и Удмуртии.

Ответственность за сбой взяла на себя группировка iEM Group, которая публикует отчеты о своих DDoS-атаках. В редакцию Anti-Malware.ru пришло письмо от участников группы, в котором были ссылки на пруфы.

В телеграм-канале iEM Group выложила отчеты сервиса Check-host с проверкой доступности dzen.ru и видео, снятое, по ее словам, во время атаки.



Группировка утверждала, что положила «Дзен» и Яндекс на 30 минут, позже написала о 3872 жалобах пользователей. Подтвердить эти заявления независимо не удалось. Канал небольшой: на него подписаны около 40 человек.


Позже в пресс-службе VK сообщили, что сервис работает штатно. Причины сбоя в компании не назвали и заявления хакеров не прокомментировали.

RSS: Новости на портале Anti-Malware.ru