


После взлома пылесосы начали ругать владельцев

После взлома пылесосы начали ругать владельцев

После взлома пылесосы начали ругать владельцев

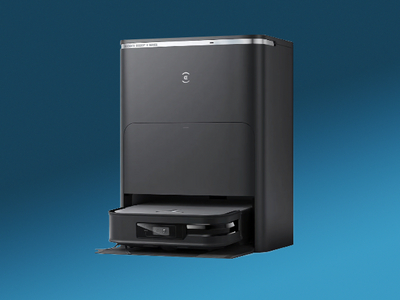
Пользователи роботов-пылесосов Ecovacs Deebot X2 в нескольких городах столкнулись с тем, что их устройствами управляют злоумышленники и заставляют пылесосы выкрикивать непристойности.

Многочисленные уязвимости в данной модели обнаружил исследователь Деннис Гис. Им был посвящен его доклад на одной из хакерских конференций.

Как оказалось, физический доступ к устройству, включая все его датчики, удалось получить через Bluetooth, причем находясь на большом расстоянии (до 140 метров).

Кроме того, исследователи обнаружили, что средства защиты учетных записей с помощью ПИН-кода также неадекватны. Для контроля используется мобильное приложение, что делает обход защиты аккаунта чрезвычайно простым.

Видимо, этой уязвимостью и воспользовались хулиганы, которые совершили серию взломов роботов-пылесосов в нескольких городах США. В одном случае робот начал гоняться за собакой владельцев, в других — выкрикивал разного рода оскорбления и непристойности в адрес хозяев.

Как показало расследование Ecovacs, которое было проведено после жалобы одного из пострадавших Дэниела Свенссона из Миннеаполиса, злоумышленник воспользовался средствами обхода ПИН-кода. Пострадавшие получили рекомендации сменить учетные данные.

Исследователи также выяснили, что компания Ecovacs собирает данные с устройств, включая карты домов и квартир владельцев, аудио- и видеозаписи, полученные камерами пылесосов, и этот факт вендор, скажем так, не слишком афиширует.

Эти данные Ecovacs использует для обучения искусственного интеллекта. Это влечет дополнительные риски, поскольку такую информацию тоже могут похитить. Однако данная практика противоречит требованиям законодательства многих стран.

Пару лет назад мы приводили слова основателя компании Acronis, который утверждал, что вам стоит опасаться собственного пылесоса. Белоусов отметил, что у людей всегда есть недооценка влияния современных «умных» устройств на конфиденциальность и безопасность.

Подпишитесь на новости

Хакеры стали взламывать автомобили через зарядные станции и каршеринг

Злоумышленники осваивают новые способы проникновения в автомобильные системы. Раньше машины взламывали в основном через Bluetooth, Wi-Fi или неофициальные прошивки, теперь точками входа становятся зарядные станции, сигнализации, сервисы каршеринга и автопарки.

По оценке АО «ГЛОНАСС», с января по октябрь 2026 года на автомобильные системы пришлось около 120-130 кибератак, а за весь 2025 год их было 430. Об этом пишут «Известия» со ссылкой на участников рынка.

Владимир Педанов из «ГЛОНАСС» рассказал, что угонщики ретранслируют сигнал ключа или подключаются к CAN-шине через проводку фары либо разъем OBD. Электроника машины в этом случае принимает ключ, хотя он находится далеко.

Главный риск для электромобилей, по словам Никиты Новикова из Angara Security, создают зарядные станции: они часто обмениваются данными с серверами без шифрования и строгой аутентификации. В России около 10 тыс. таких станций, больше 3 тыс. из них в Москве.

В 2026 году описали уязвимость, при которой злоумышленник выдавал себя за легитимную станцию и перехватывал сессии зарядки. Вмешательство в систему управления батареей грозит уже физической безопасностью водителя.

Александр Карпов из «АйТи Бастиона» предупреждает, что взлом каршеринга открывает доступ к персональным данным клиентов и системам удаленного управления машинами.

Среди недавних инцидентов издание называет атаку на владельцев кроссоверов Li Auto: злоумышленники захватили мастер-аккаунты и требовали выкуп, пострадали не менее 20 человек.

В 2027 году аналитики ожидают роста как успешных атак, так и попыток взлома.

RSS: Новости на портале Anti-Malware.ru