


После взлома пылесосы начали ругать владельцев

После взлома пылесосы начали ругать владельцев

После взлома пылесосы начали ругать владельцев

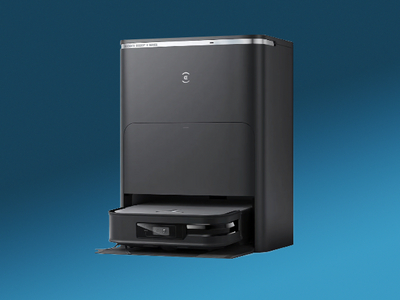
Пользователи роботов-пылесосов Ecovacs Deebot X2 в нескольких городах столкнулись с тем, что их устройствами управляют злоумышленники и заставляют пылесосы выкрикивать непристойности.

Многочисленные уязвимости в данной модели обнаружил исследователь Деннис Гис. Им был посвящен его доклад на одной из хакерских конференций.

Как оказалось, физический доступ к устройству, включая все его датчики, удалось получить через Bluetooth, причем находясь на большом расстоянии (до 140 метров).

Кроме того, исследователи обнаружили, что средства защиты учетных записей с помощью ПИН-кода также неадекватны. Для контроля используется мобильное приложение, что делает обход защиты аккаунта чрезвычайно простым.

Видимо, этой уязвимостью и воспользовались хулиганы, которые совершили серию взломов роботов-пылесосов в нескольких городах США. В одном случае робот начал гоняться за собакой владельцев, в других — выкрикивал разного рода оскорбления и непристойности в адрес хозяев.

Как показало расследование Ecovacs, которое было проведено после жалобы одного из пострадавших Дэниела Свенссона из Миннеаполиса, злоумышленник воспользовался средствами обхода ПИН-кода. Пострадавшие получили рекомендации сменить учетные данные.

Исследователи также выяснили, что компания Ecovacs собирает данные с устройств, включая карты домов и квартир владельцев, аудио- и видеозаписи, полученные камерами пылесосов, и этот факт вендор, скажем так, не слишком афиширует.

Эти данные Ecovacs использует для обучения искусственного интеллекта. Это влечет дополнительные риски, поскольку такую информацию тоже могут похитить. Однако данная практика противоречит требованиям законодательства многих стран.

Пару лет назад мы приводили слова основателя компании Acronis, который утверждал, что вам стоит опасаться собственного пылесоса. Белоусов отметил, что у людей всегда есть недооценка влияния современных «умных» устройств на конфиденциальность и безопасность.

Подпишитесь на новости

Доступ под контролем: эксперты обсудят риски SSO и миграции систем

26 ноября 2026 года в 11:00 состоится вебинар «Управление доступом к корпоративным системам: как навести порядок и снизить риски». Участники обсудят, как контролировать права пользователей при подключении новых приложений и поддержке унаследованных систем.

В дискуссии примут участие управляющий директор по информационной безопасности ПАО ДОМ.РФ Дмитрий Шарапов, руководитель направления прикладной безопасности, CEO G-Hack | G-Spark Алексей Морозов и руководитель центра информационной безопасности Digital Design Андрей Миняев. Модератором выступит генеральный директор AM Media Илья Шабанов.

Эксперты разберут избыточные права, учётные записи бывших сотрудников и доступ подрядчиков. Обсудят, какие ошибки помогают атакующим попасть в корпоративные системы и что злоумышленник может сделать с легитимной учётной записью.

Отдельный блок посвятят управлению доступом при импортозамещении. Участники рассмотрят выбор архитектуры, подключение старых приложений и критерии, по которым можно определить, нужна ли компании единая платформа или несколько специализированных решений.

В программе также предусмотрен разбор рисков единого входа (SSO) и многофакторной аутентификации (MFA): способов обхода защиты, последствий отказа сервиса аутентификации и проверок перед промышленным запуском. Ещё одна тема — полномочия ИИ-агентов в корпоративных системах.

В завершение участники обсудят требования регуляторов и показатели результата централизации доступа, включая скорость отзыва прав и сокращение ручных операций. Эфир закончится блицем о трёх шагах, с которых CISO стоит начать наведение порядка в доступе.

RSS: Новости на портале Anti-Malware.ru