


После взлома пылесосы начали ругать владельцев

После взлома пылесосы начали ругать владельцев

После взлома пылесосы начали ругать владельцев

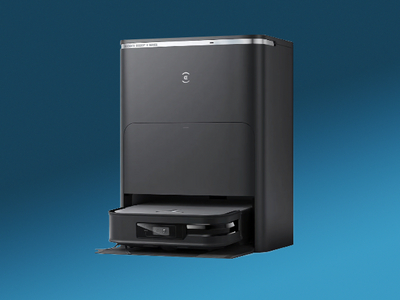
Пользователи роботов-пылесосов Ecovacs Deebot X2 в нескольких городах столкнулись с тем, что их устройствами управляют злоумышленники и заставляют пылесосы выкрикивать непристойности.

Многочисленные уязвимости в данной модели обнаружил исследователь Деннис Гис. Им был посвящен его доклад на одной из хакерских конференций.

Как оказалось, физический доступ к устройству, включая все его датчики, удалось получить через Bluetooth, причем находясь на большом расстоянии (до 140 метров).

Кроме того, исследователи обнаружили, что средства защиты учетных записей с помощью ПИН-кода также неадекватны. Для контроля используется мобильное приложение, что делает обход защиты аккаунта чрезвычайно простым.

Видимо, этой уязвимостью и воспользовались хулиганы, которые совершили серию взломов роботов-пылесосов в нескольких городах США. В одном случае робот начал гоняться за собакой владельцев, в других — выкрикивал разного рода оскорбления и непристойности в адрес хозяев.

Как показало расследование Ecovacs, которое было проведено после жалобы одного из пострадавших Дэниела Свенссона из Миннеаполиса, злоумышленник воспользовался средствами обхода ПИН-кода. Пострадавшие получили рекомендации сменить учетные данные.

Исследователи также выяснили, что компания Ecovacs собирает данные с устройств, включая карты домов и квартир владельцев, аудио- и видеозаписи, полученные камерами пылесосов, и этот факт вендор, скажем так, не слишком афиширует.

Эти данные Ecovacs использует для обучения искусственного интеллекта. Это влечет дополнительные риски, поскольку такую информацию тоже могут похитить. Однако данная практика противоречит требованиям законодательства многих стран.

Пару лет назад мы приводили слова основателя компании Acronis, который утверждал, что вам стоит опасаться собственного пылесоса. Белоусов отметил, что у людей всегда есть недооценка влияния современных «умных» устройств на конфиденциальность и безопасность.

Подпишитесь на новости

Минцифры запретит оформлять eSIM удаленно с неквалифицированной подписью

Минцифры планирует разрешить дистанционное оформление eSIM и заключение договоров с операторами только с усиленной квалифицированной электронной подписью (УКЭП). Усиленную неквалифицированную подпись (УНЭП) для этого использовать будет нельзя. Такие требования содержатся в письме замминистра Олега Качанова операторам связи от 9 ноября.

Об этом пишет «Коммерсантъ». По закону eSIM и сейчас можно оформить только с УКЭП, использование УНЭП не предусмотрено.

Однако часть операторов технически могла применять ее через систему «Госключ». До 1 декабря операторы должны заново интегрироваться с «Госключом» так, чтобы eSIM выдавались только по УКЭП.

Подключаться к госсистемам разрешено только через СМЭВ, без API и других каналов. Кроме того, операторам поручили проверить данные абонентов, которые удаленно оформили eSIM до 15 ноября.

В Минцифры объяснили, что меры нужны для защиты абонентов от мошенничества с незаконно оформленными номерами. Независимый эксперт по цифровым сертификатам Евгений Лахаткин указывает, что для получения УНЭП достаточно подтвержденной учетной записи на «Госуслугах».

Если злоумышленник получит к ней доступ, он может оформить сертификат на имя жертвы. Для УКЭП требуется более строгая идентификация. В «Информзащите» добавили, что мошенники переносят номер на чужую eSIM, перехватывают коды из СМС и получают доступ к банкам и мессенджерам.

За первые восемь месяцев 2026 года «Госключ» выдал более 18,9 млн сертификатов подписи, из них более 15,7 млн составили УНЭП. В «Т2 Мобайл» заявили, что изменения не повлияют на работу с абонентами существенно. В МТС на запрос не ответили, в «Вымпелкоме» от комментариев отказались.

RSS: Новости на портале Anti-Malware.ru