


За действиями пользователей в интернете больше всех следит Google

За действиями пользователей в интернете больше всех следит Google

За действиями пользователей в интернете больше всех следит Google

В период с июля 2023 года по июнь 2024-го компонент Do Not Track (DNT) защитных решений «Лаборатории Касперского» сработал 38 725 551 855 раз. Анализ показал повсеместное присутствие восьми трекинговых систем, четыре из них принадлежат Google.

Под блокировку DNT (по умолчанию выключен) попадают такие трекеры, как файлы куки, веб-маяки (прозрачные линии или изображения 1×1 пиксель на страницах), кнопки Share соцсетей с функцией отслеживания, сервисы веб-аналитики со скриптами и счетчиками на сайтах, системы сбора цифровых отпечатков (фингерпринтов).

В годовом отчете Kaspersky о веб-трекинге статистика представлена в разделении по девяти регионам. Для России, Ирана, Японии и Южной Кореи рейтинги топ-25 систем отслеживания действий онлайн составлялись отдельно.

Во всех списках в той или иной мере (чаще на первых позициях) засветились следующие трекеры Google:

  • Google Display & Video 360;
  • Google Аналитика;
  • Google AdSense;
  • YouTube Analytics (глобальное присутствие растет).

Кроме них, почти во всех регионах DNT часто реагировал на системы слежения Microsoft (самая высокая доля срабатываний — в Латинской Америке) и New Relic (анализ производительности сайтов и веб-приложений; преобладает в Океании).

Меньше всего перечисленные трекеры представлены в СНГ (без России).


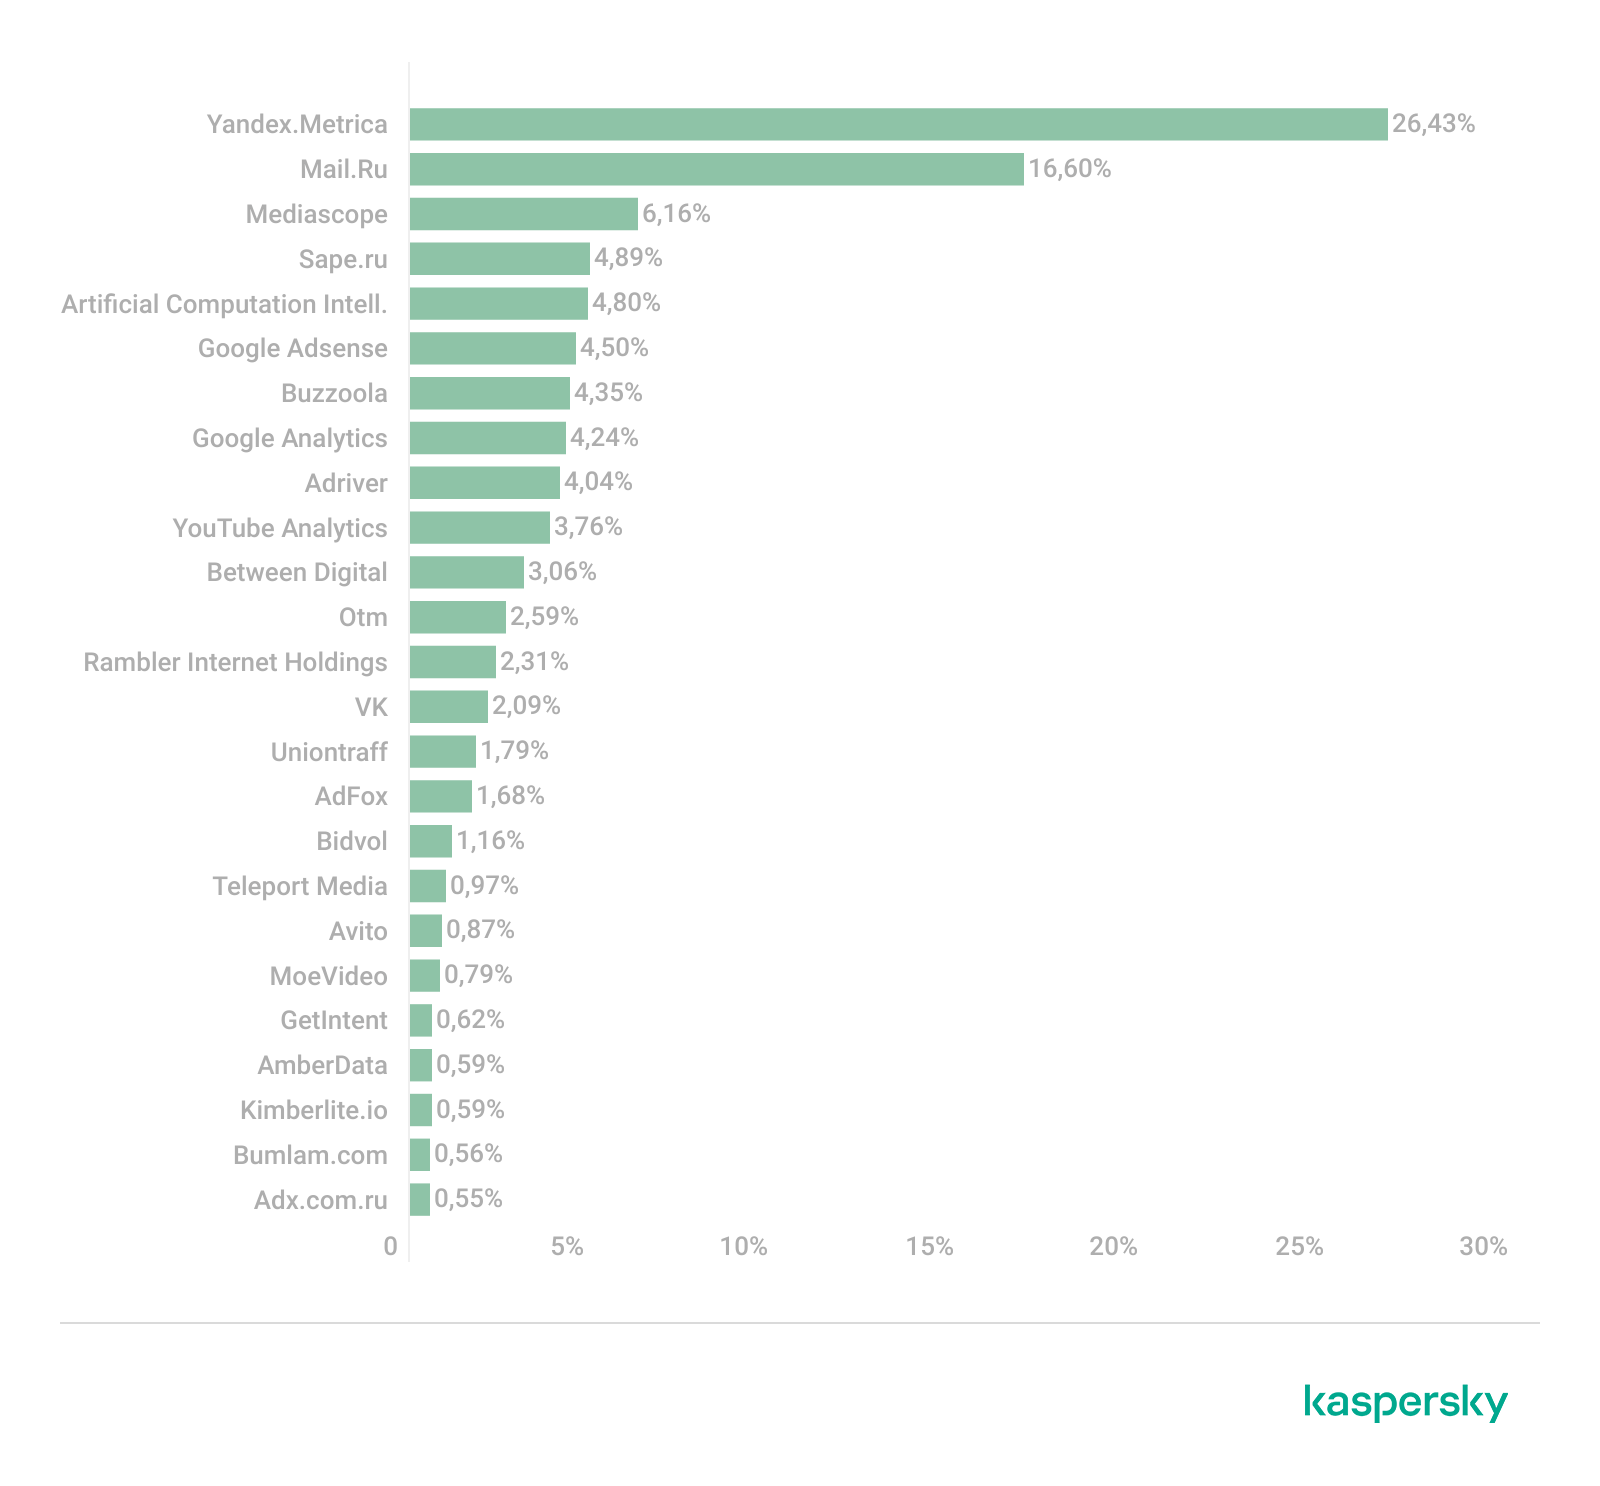
В России тоже с большим отрывом лидируют «Яндекс» и сервисы Mail.ru:

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru