


IBM выпустила Qiskit Functions Catalog для квантовых разработок

IBM выпустила Qiskit Functions Catalog для квантовых разработок

IBM выпустила Qiskit Functions Catalog для квантовых разработок

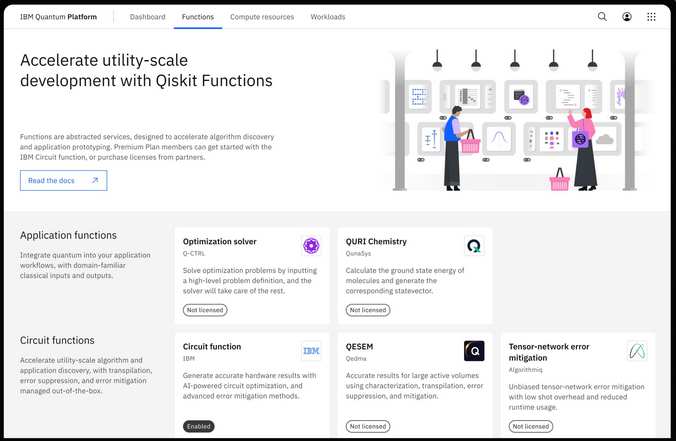
Компания IBM анонсировала выпуск Qiskit Functions Catalog — набора сервисов, способных снять проблемы, с которыми сталкиваются разработчики утилит для квантовых вычислений. В основном это методы нейтрализации и подавления ошибок.

Фреймворк Qiskit — один из немногих SDK, заточенных под квантовое программирование (среди аналогов числятся Microsoft Q# и Cirq от Google).

Выпуск Qiskit Functions, ознакомительная версия которого уже доступна в рамках премиум-подписки, призван расширить использование квантового моделирования, а также ускорить его перенос в облако.

«Не так давно разработчикам приходилось думать, как отобразить свои алгоритмы в квантовых схемах для конкретного оборудования, — комментирует для TechCrunch вице-президент IBM по квантовым программам Джей Гамбетта (Jay Gambetta). — Фреймворк Qiskit уже многое в этом плане абстрагирует, а Functions Catalog поможет далеким от квантовых вычислений специалистам внедрить инновации в экосистему для решения насущных проблем».

Новая платформа содержит абстрагированный сервис самой IBM и решения ее партнеров — Q-CTRL, Algorithmiq, Qedma, QunaSys. В дальнейшем планируется предоставить пользователям возможность создавать собственные алгоритмы с помощью аддонов Qiskit.


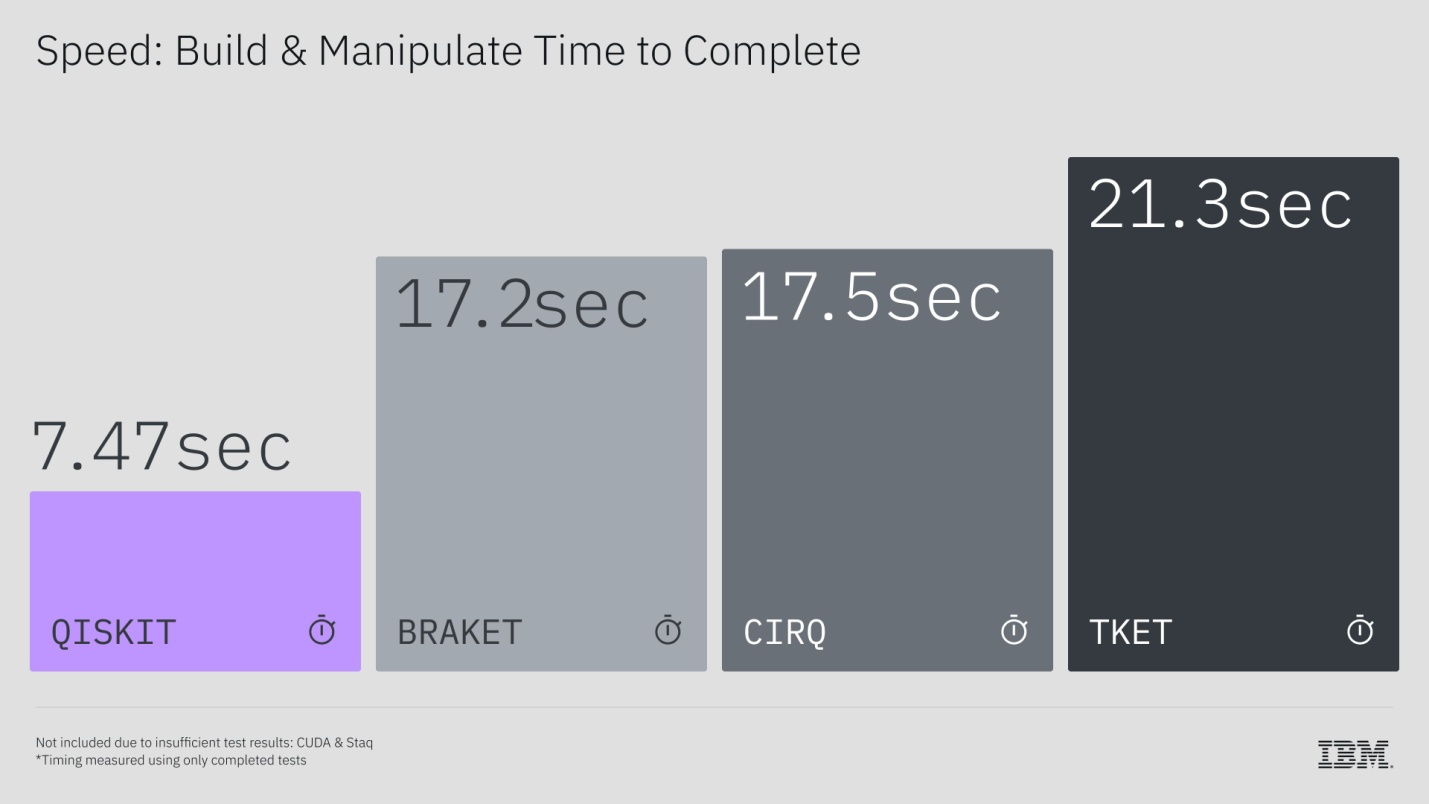
Параллельно IBM открыла доступ к исходникам инструмента Benchpress, который она использует для сравнительного анализа (бенчмаркинга) квантовых SDK. Проведение с его помощью более 100 тестов показало, что Qiskit явно превосходит BQSKit, Braket, Cirq, Stak и TKET по быстродействию. Так, он позволяет ускорить компиляцию кода в другой язык и построение схем в 13 раз, к тому же результаты получаются более эффективными.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru