


Лишь треть россиян предпринимает меры по защите персданных

Лишь треть россиян предпринимает меры по защите персданных

Лишь треть россиян предпринимает меры по защите персданных

Институт статистических исследований и экономики знаний НИУ ВШЭ провел масштабный опрос в рамках регулярного Мониторинга цифровой трансформации экономики и общества. Предметом изучения стали риски потери сохранности информации и методы защиты.

В опросе участвовало более 10 тысяч жителей России от 14 лет. Из них более 8500 пользовались интернетом в течение 3 месяцев к моменту проведения опроса.

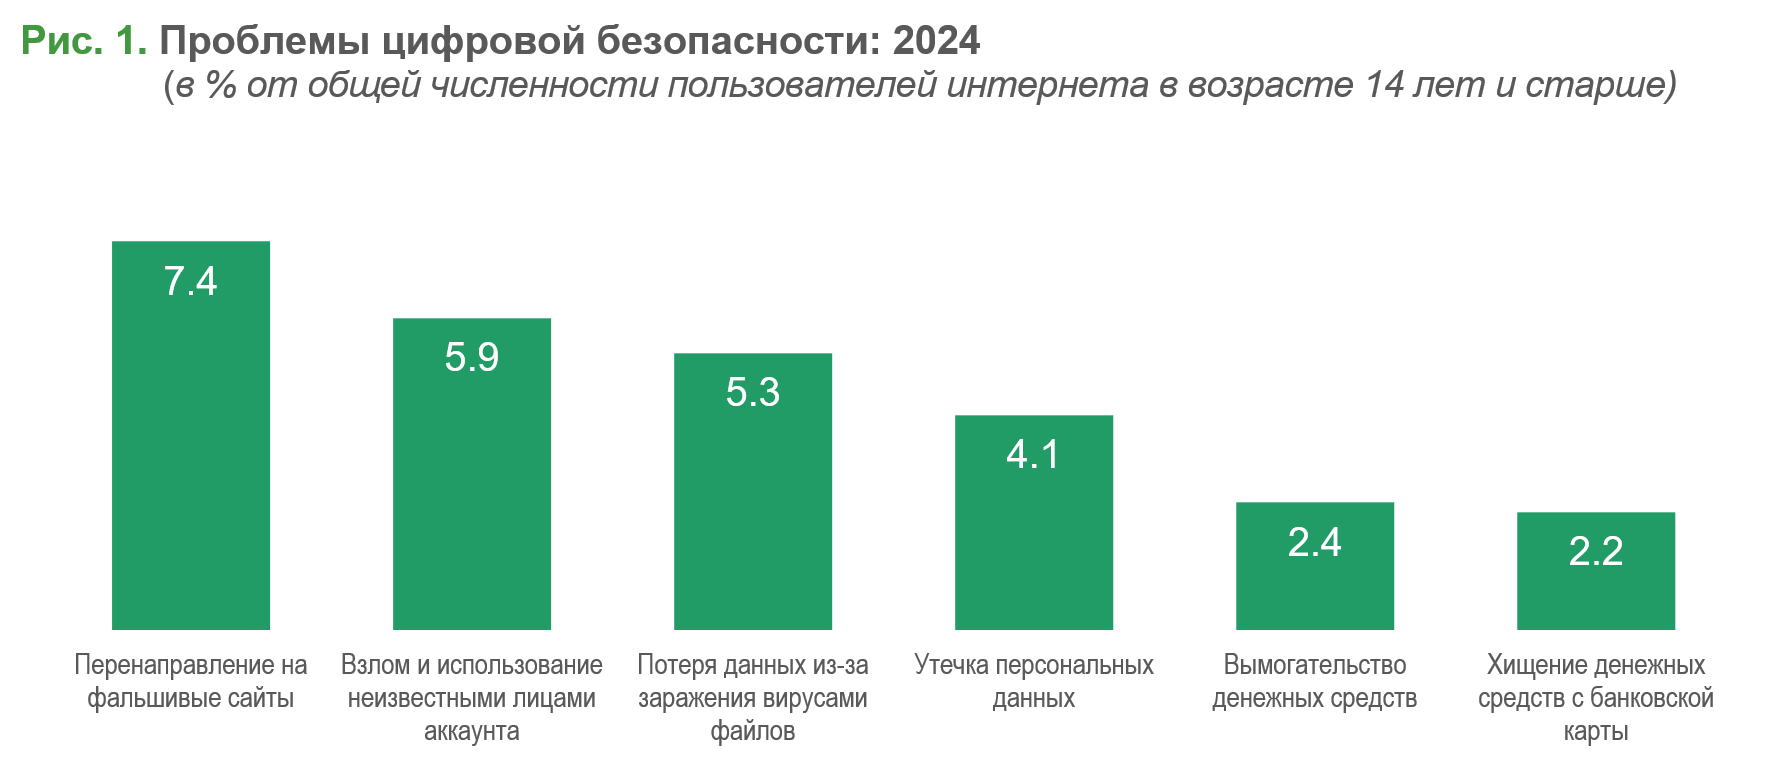
Наиболее распространенными инцидентами, с которыми сталкивались респонденты, стали перенаправления на фишинговые ресурсы (7,4%), 5,9% столкнулись со взломом личной учетной записи, 5,3% — с заражением вредоносными программами и 4,1% — с утечкой данных с сайта или платформы (рис. 1).

Как отмечают авторы, по сравнению с предыдущим исследованием 2022 года значительно выросла доля жертв фишинга и личных учетных записей — в 1,5 и 2 раза соответственно.


При этом, по данным опроса, лишь треть респондентов предпринимает какие-либо меры для обеспечения безопасности и сохранности личных данных. Впрочем, как отмечает автор отчета по исследованию, научный сотрудник Института статистических исследований и экономики знаний НИУ ВШЭ Евгений Попов, в 2022 году таких было еще меньше: около четверти.

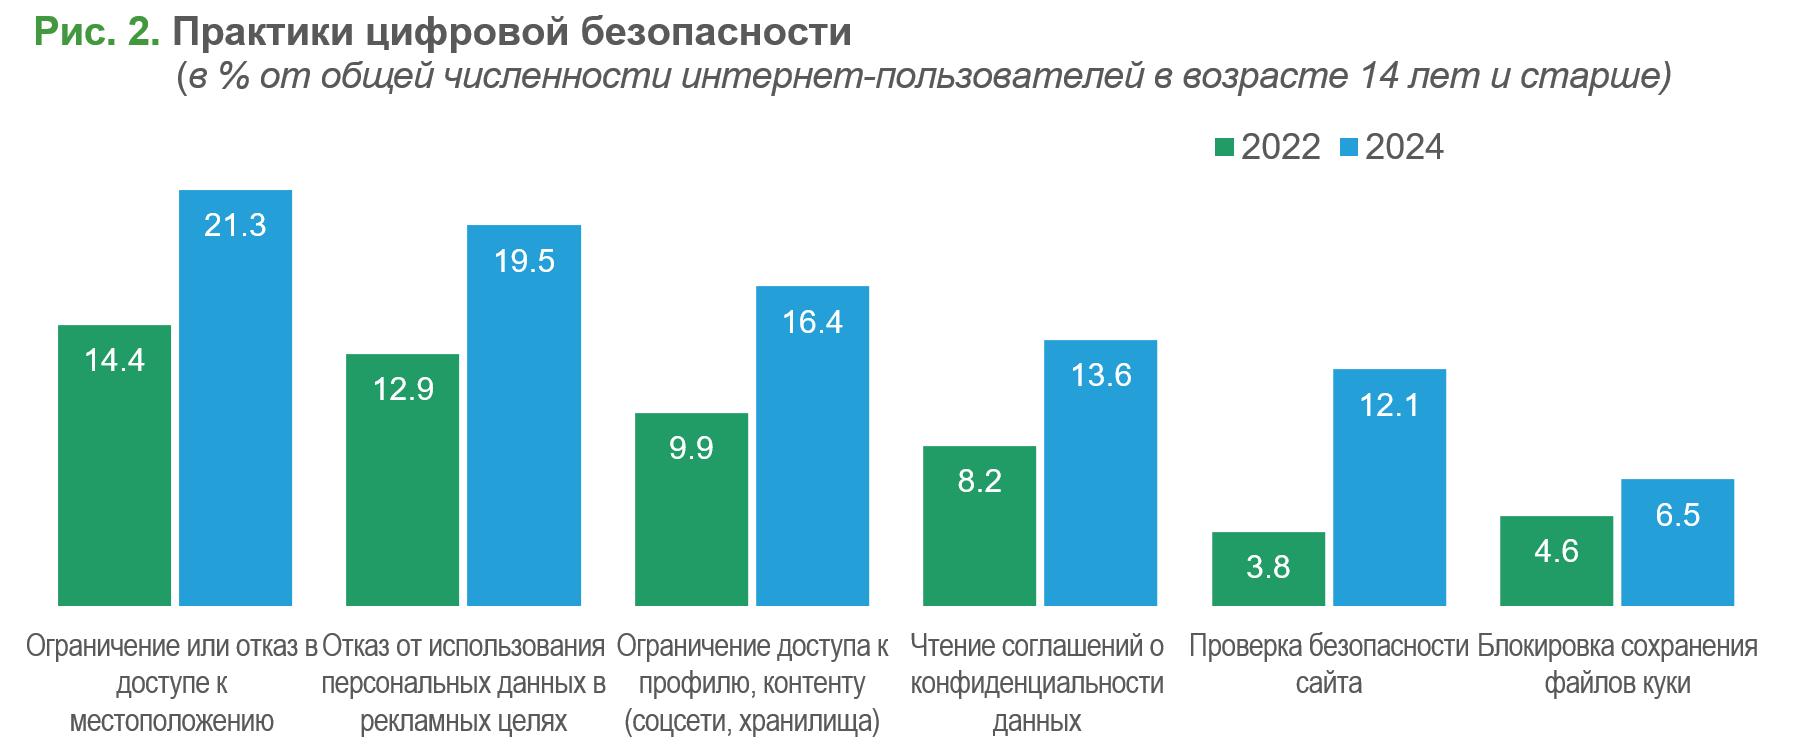
Чаще всего, как показал опрос, россияне ограничивают приложениям (сервисам) доступ к местоположению (21,3%), к профилю или контенту в соцсетях или хранилищах (16,4%), а также запрещают использование персональных данных в рекламных целях (19,5%) (рис. 2). Эти показатели в 2-2,5 раза ниже, чем в странах ЕС.

Подпишитесь на новости

Фишинг под видом договоров: группа Rezet разослала письма на 7000 адресов

Исследователи из Ф6/F6 обнаружили у кибершпионской группы Rezet панель AnyDoor для автоматизации фишинговых атак. По их оценке, инструмент создан с помощью ИИ. Через него злоумышленники отправили письма более чем на 7000 адресов, а одна из октябрьских рассылок охватила свыше 4800 получателей.

Подробности опубликованы в исследовании F6. AnyDoor собирает вредоносные файлы, выполняет массовую рассылку писем и предоставляет доступ к заражённым устройствам.

Аналитики нашли панель на управляющем сервере Rezet при изучении сентябрьских атак. После её переноса на другой хост в октябре специалисты снова обнаружили инструмент и продолжили наблюдение.


О применении нейросетей при разработке, по мнению F6, говорят комментарии в коде, оформление интерфейса и ошибки в логике скриптов. Исследователи предполагают, что панель ещё дорабатывается: сбои в цепочке заражения сохраняются, хотя инструмент уже используют в атаках.


Письма направляли промышленным, логистическим, финансовым и медицинским организациям, а также НИИ и компаниям других отраслей. Вредоносные EXE-файлы маскировали под акты, договоры и техническую документацию. Для отправки Rezet чередовала учётные записи на Яндексе.


Около 85% адресатов использовали домены в зоне .ru. Всего в базе рассылок обнаружены адреса в 25 национальных доменных зонах. Среди получателей были организации из стран СНГ, Европы, Азии и Африки.

Rezet также известна как RareWerewolf, LibrarianGhouls и LibrarianLikho. Группа действует как минимум с конца 2018 года. Её основные цели — кража данных и получение постоянного удалённого доступа к устройствам.

RSS: Новости на портале Anti-Malware.ru