


Linux-вредонос sedexp два года атаковал системы, оставаясь в тени

Linux-вредонос sedexp два года атаковал системы, оставаясь в тени

Linux-вредонос sedexp два года атаковал системы, оставаясь в тени

Вредоносная программа для Linux, получившая имя sedexp, около двух лет беспрепятственно атаковала системы, оставаясь незамеченной. Зловред может модифицировать содержимое в памяти, добавляя туда вредоносный код.

На активность sedexp указали специалисты компании Aon Insurance. По их словам, программа позволяет операторам создавать обратные оболочки для удалённого доступа.

В отчёте исследователи пишут, что тактика sedexp (а именно — правила udev) пока недокументированна MITRE ATT&CK. Отмечается также сложность киберугрозы sedexp, которую можно встретить на обычных сайтах.

Как уже отмечалось выше, вредоносная программа использует udev, систему управления устройствами для ядра Linux, чтобы обеспечить закрепление в атакованной системе.

Правила udev представляют собой текстовые файлы конфигурации, которые говорят менеджеру, как обрабатывать определённые устройства или события. Эти файлы лежат в директориях «/etc/udev/rules.d/» и «/lib/udev/rules.d/».

Правила udev могут содержать три параметра, определяющие применяемость (ACTION== «add»), имя устройства (KERNEL== «sdb1») и конкретный скрипт, который будет запускаться при выполнении указанных условий (RUN+=«/path/to/script»).

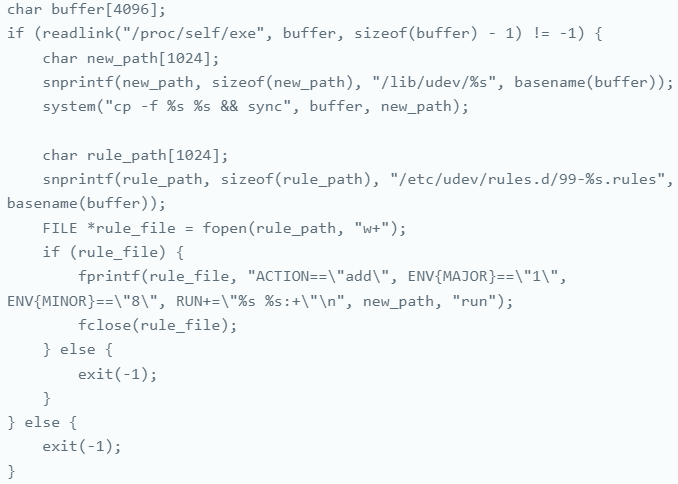
В скомпрометированных системах sedexp добавляет следующее udev-правило:

ACTION=="add", ENV{MAJOR}=="1", ENV{MINOR}=="8", RUN+="asedexpb run:+»

Оно подключается каждый раз при добавлении нового устройства в систему, проверяя при этом, совпадают ли его основные и второстепенные номера с «/dev/random».

Заключительный компонент правила (RUN+= «asedexpb run:+») выполняет скрипт самого вредоноса — «asedexpb». Таким образом операторы обеспечивают регулярный запуск зловреда в системе.


Здесь интересен следующий нюанс: /dev/random является важным системным компонентом, который защитные программы не проверяют. Именно так sedexp удалось оставаться незамеченным два года.

Подпишитесь на новости

Мошенники рассылают письма о компенсациях от имени сервиса Google

«Лаборатория Касперского» обнаружила волну мошеннических писем на русском языке, которые рассылаются через легитимный сервис Google Data Studio (сейчас он называется Looker Studio). Получателям предлагают оформить компенсационные выплаты или подтвердить денежный перевод, который якобы уже одобрила финансовая организация.

О схеме рассказали в «Лаборатории Касперского». Злоумышленники пользуются функцией, которая отправляет отчеты на почту по расписанию.

Они создают в сервисе документ с текстом и ссылкой и указывают адреса потенциальных жертв в качестве получателей.

Письмо приходит от Google, с названием, логотипом и подписью Data Studio. Рассылку в сервисе можно запланировать только на начало или середину часа, поэтому такие письма обычно приходят ровно в эти моменты, иногда с отклонением в минуту.

Чтобы получить деньги, адресату предлагают открыть документ в Google Презентациях или опрос в Google Формах. Там мошенники ссылаются на якобы принятые изменения в законах и продление периода выплат, добавляют изображения с государственной символикой и списки тех, кому положена компенсация. Ссылки из документов ведут на мошеннические страницы.

«Использование легитимной платформы не гарантирует достоверности информации», — говорит старший спам-аналитик «Лаборатории Касперского» Анна Осипова.

Эксперт Kaspersky GReAT Константин Исаков добавляет, что рассылки через легальные сервисы труднее блокировать защитным решениям.

RSS: Новости на портале Anti-Malware.ru