


Новый Android-вредонос NGate использует чип NFC для кражи денег жертвы

Новый Android-вредонос NGate использует чип NFC для кражи денег жертвы

Новый Android-вредонос NGate использует чип NFC для кражи денег жертвы

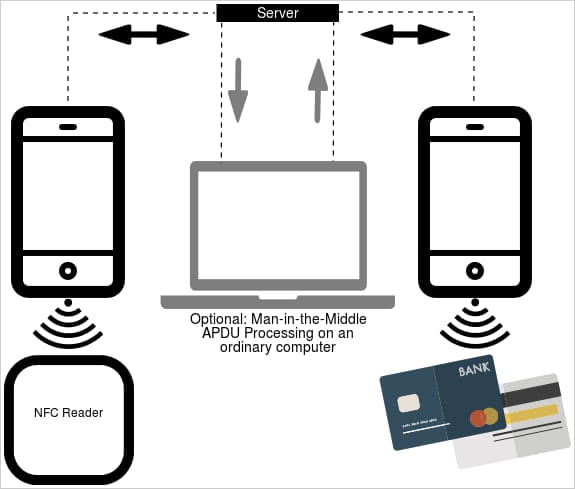
Новое вредоносное приложение для Android, получившее имя NGate, может снимать деньги с банковской карты пользователя. Для этого вредонос передаёт на устройство злоумышленника данные, которые считывает NFC-чип.

NGate позволяет операторам эмулировать карту жертвы и совершать несанкционированные платежи. Дополнительно зловред позволяет снимать наличные в банкоматах.

NGate участвует в атаках с ноября 2023 года и, судя по всему, связан с кампанией, на которую указали специалисты ESET. Речь идёт о способе обхода защиты iOS и Android с помощью PWA и WebAPK.

Такие атаки, как правило, начинаются с текстового сообщения, голосового вызова или вредоносной рекламы. В результате нехитрых манипуляций жертва получает на устройство PWA или WebAPK.

Попав в систему, NGate подключает компонент с открытым исходным кодом — «NFCGate», который изначально создавался для тестирования и экспериментов с NFC. NFCGate поддерживает функциональность захвата, ретрансляции, воспроизведения и клонирования на устройстве.

NGate использует этот инструмент для получения данных NFC от банковских карт и последующей отправки их на сервер атакующих.


Специалисты ESET выложили на YouTube ролик, в котором разбирается принцип работы NGate.

Подпишитесь на новости

Четыре VPN-стенда показали разные сроки работы до сетевых ограничений

Автор Хабра под ником PXI опубликовал результаты частного эксперимента с четырьмя VPN-стендами на протоколе VLESS. Он сравнил, как долго работают подключения с REALITY и Self-SNI TLS, напрямую и через промежуточный сервер в России.

Согласно публикации, стенд с REALITY и промежуточным сервером проработал четыре месяца, после чего автор отключил его сам.

Прямое подключение с REALITY попало под ограничения примерно через три месяца. Два стенда с Self-SNI TLS оказались недоступны через восемь и три дня соответственно.

В отдельных случаях доступность IP-адресов впоследствии восстанавливалась. Автор предполагает, что ограничения могли затрагивать как конкретный сервер, так и соседние адреса в подсети. Достоверно установить механизм блокировки по этим наблюдениям не удалось.


Убедительных доказательств активного зондирования серверов эксперимент также не дал. В журнале одного стенда обнаружился необычный HTTP-запрос, однако установить адрес отправителя автор не смог из-за неполного логирования.

PXI связывает обнаружение туннелей с анализом метаданных: размерами пакетов, интервалами между ними, продолжительностью соединений и соотношением входящего и исходящего трафика. Применение машинного обучения и конкретные правила работы DPI в исследовании не подтверждены.

Выборка ограничена четырьмя серверами у одного хостинг-провайдера. Стенды отличались объёмом трафика, транспортами и временем эксплуатации, поэтому результаты не позволяют однозначно объяснить причины ограничений или доказать преимущество одной конфигурации.

RSS: Новости на портале Anti-Malware.ru