


Фишеры научились обходить защиту iOS и Android с помощью PWA и WebAPK

Фишеры научились обходить защиту iOS и Android с помощью PWA и WebAPK

Фишеры научились обходить защиту iOS и Android с помощью PWA и WebAPK

Специалисты антивирусной компании ESET предупреждают о новой тактике фишеров, которая помогает последним обходить защитную функциональность iOS и Android: злоумышленники используют Progressive Web Applications (PWA) и WebAPK.

PWA представляют собой веб-сайты, которые выглядят как мобильные приложения. На Android фишеры также задействуют WebAPK, скачанные, судя по всему, из Google Play Store.

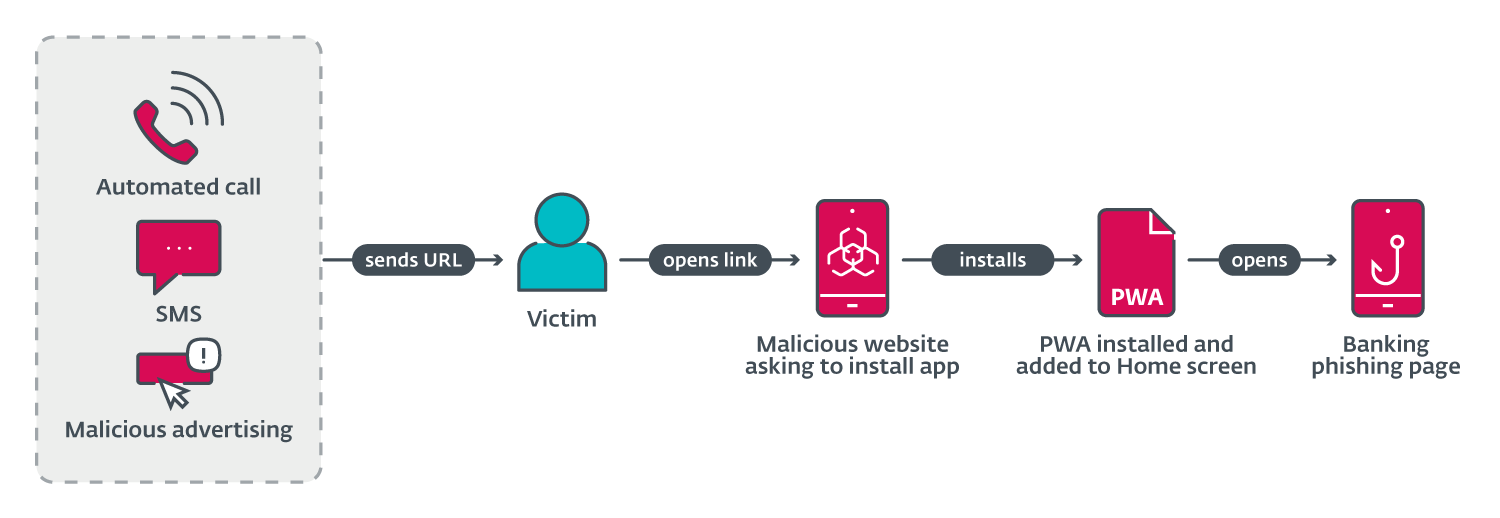
Последовательность в случае этих атак выглядит так: мошенники предлагают пользователям iOS добавить PWA на домашний экран, а владельцев Android-устройств убеждают подтвердить ряд всплывающих сообщений перед установкой приложения.


WebAPK, как известно, является более продвинутой реализацией PWA, поэтому их установка на Android не вызывает никаких системных алертов.

Чтобы «скормить» жертвам эти вредоносные программы, злоумышленники задействуют не только рекламу и СМС-сообщения, но и голосовые вызовы.

При переходе по фишинговой ссылке пользователь увидит клоны официальных страниц магазинов Google Play, App Store или фейковый ресурс кредитной организации.

После этого жертву будут убеждать установить новую версию банковского приложения, под видом которого, естественно, на устройство попадает вредоносная программа.

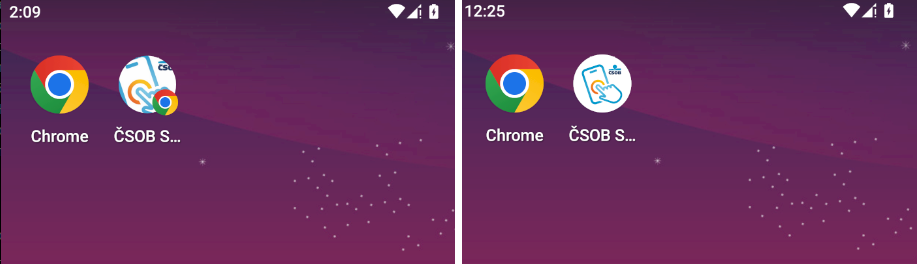
После установки PWA или WebAPK на домашнем экране появится соответствующая иконка, которая и будет вести прямиком на фишинговую форму для ввода данных.


Как отмечают в ESET, при вводе логина и пароля от банковского аккаунта пользователь потеряет контроль над свои счётом.

Подпишитесь на новости

Минцифры запретит оформлять eSIM удаленно с неквалифицированной подписью

Минцифры планирует разрешить дистанционное оформление eSIM и заключение договоров с операторами только с усиленной квалифицированной электронной подписью (УКЭП). Усиленную неквалифицированную подпись (УНЭП) для этого использовать будет нельзя. Такие требования содержатся в письме замминистра Олега Качанова операторам связи от 9 ноября.

Об этом пишет «Коммерсантъ». По закону eSIM и сейчас можно оформить только с УКЭП, использование УНЭП не предусмотрено.

Однако часть операторов технически могла применять ее через систему «Госключ». До 1 декабря операторы должны заново интегрироваться с «Госключом» так, чтобы eSIM выдавались только по УКЭП.

Подключаться к госсистемам разрешено только через СМЭВ, без API и других каналов. Кроме того, операторам поручили проверить данные абонентов, которые удаленно оформили eSIM до 15 ноября.

В Минцифры объяснили, что меры нужны для защиты абонентов от мошенничества с незаконно оформленными номерами. Независимый эксперт по цифровым сертификатам Евгений Лахаткин указывает, что для получения УНЭП достаточно подтвержденной учетной записи на «Госуслугах».

Если злоумышленник получит к ней доступ, он может оформить сертификат на имя жертвы. Для УКЭП требуется более строгая идентификация. В «Информзащите» добавили, что мошенники переносят номер на чужую eSIM, перехватывают коды из СМС и получают доступ к банкам и мессенджерам.

За первые восемь месяцев 2026 года «Госключ» выдал более 18,9 млн сертификатов подписи, из них более 15,7 млн составили УНЭП. В «Т2 Мобайл» заявили, что изменения не повлияют на работу с абонентами существенно. В МТС на запрос не ответили, в «Вымпелкоме» от комментариев отказались.

RSS: Новости на портале Anti-Malware.ru