


18-летняя уязвимость 0.0.0.0 Day затрагивает браузеры в macOS и Linux

18-летняя уязвимость 0.0.0.0 Day затрагивает браузеры в macOS и Linux

18-летняя уязвимость 0.0.0.0 Day затрагивает браузеры в macOS и Linux

Исследователи в области кибербезопасности выявили критическую уязвимость, которой дали имя «0.0.0.0 Day». Судя по всему, проблема затрагивает все популярные браузеры, а вредоносные сайты с её помощью могут проникнуть в локальные сети.

Как пишет исследователь Oligo Security Ави Лумельски:

«Это фундаментальный недостаток в  принципе обработки сетевых запросов со стороны браузеров. Условные злоумышленники могут получить доступ к конфиденциальным службам, работающим на локальных устройствах».

Таким образом, безобидный IP-адрес вроде 0.0.0.0 может использоваться для раскрытия локальных сервисов, получения несанкционированного доступа и даже удалённого выполнения кода.

Как отметили исследователи, эта брешь существует с 2006 года.

Среди затронутых 0.0.0.0 Day браузеров — Google Chrome / Chromium, Mozilla Firefox и Apple Safari, которые позволяют внешним веб-ресурсам взаимодействовать с софтом, работающим локально на Linux и macOS.

Интересно, что брешь не угрожает пользователям Windows, поскольку там IP-адрес блокируется на уровне самой операционной системы.

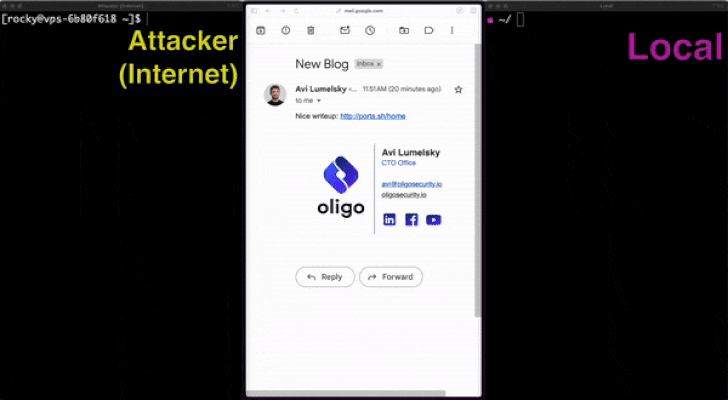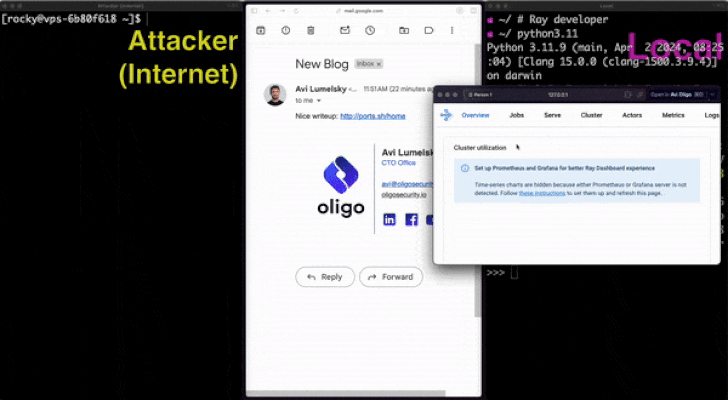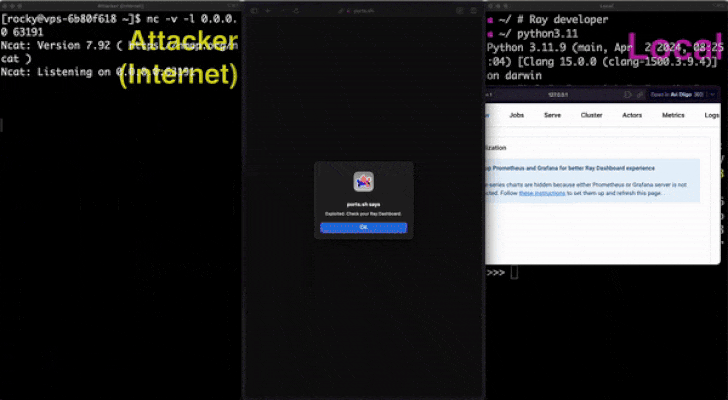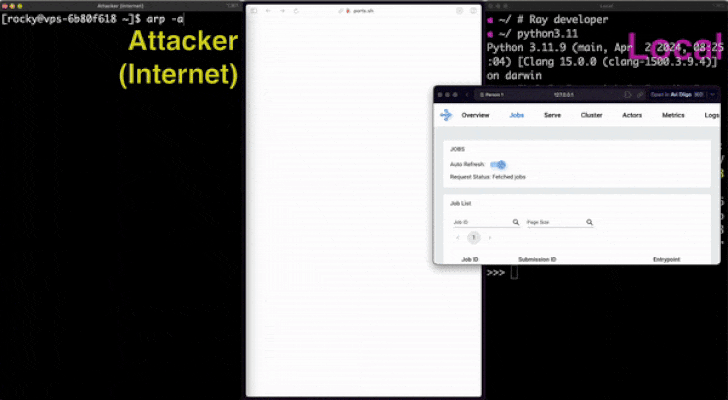
Как выяснили в Oligo Security, общедоступные сайты в доменной зоне «.com» могут взаимодействовать со службами, работающими в локальной сети, и даже выполнять произвольный код на устройстве посетителя с помощью адреса 0.0.0.0 вместо localhost/127.0.0.1.


Таким образом, это также является вектором обхода функциональности Private Network Access (PNA), задача которой — запрещать ресурсам прямой доступ к конечным точкам.

Любое запущенное на Localhost веб-приложение, до которого можно добраться через 0.0.0.0, уязвимо для «0.0.0.0 Day». Для эксплуатации атакующий должен отправить специально созданный пейлоад с POST-запросом на 0.0.0[.]0:4444.

Подпишитесь на новости

ИИ стал чаще проверять ваши резюме: как не получить отказ от нейросети

Среди российских компаний, которые применяют ИИ в подборе персонала, доля тех, кто доверяет ему проверку резюме, выросла с 22% в 2025 году до 36% в 2026-м. Кандидатам теперь стоит прямо объяснять, почему они подходят на вакансию: перечислять нужные навыки и подтверждать их примерами выполненных задач.

Такой совет дал генеральный директор платформы ИИИ-агентов «Савви» Антон Бесщетников. Об этом он рассказал «Газете.Ru».

Главная проблема, по словам Бесщетникова, возникает, когда система принимает отсутствие сведений за отсутствие компетенции. Например, кандидат руководил сменой в ресторане, распределял нагрузку и разбирал претензии, но при переходе в клиентский сервис указал в резюме только название прежней должности. Человек мог бы уточнить детали, а автоматическая оценка может закончиться отказом.

При этом ИИ делает первичный отбор последовательнее: задает каждому обязательные вопросы и собирает сведения, которые рекрутер мог упустить. В сферах, где на одну вакансию приходят сотни откликов в день, человек обработать их все не успевает.

Работодателям Бесщетников советует заранее определить, какими ответами или заданиями подтверждается каждый важный навык. Если информации недостаточно, система должна задать уточняющий вопрос, а рекрутер должен видеть, на чем основана оценка. Часть отклоненных резюме стоит пересматривать, иначе компания не узнает, сколько подходящих людей потеряла.

Кандидатам в «Савви» рекомендуют описывать задачи, свои действия и результаты, а при смене отрасли отдельно показывать навыки, которые пригодятся на новом месте. Перед интервью с ИИ стоит выяснить правила использования подсказок и что делать при техническом сбое. Если система неверно распознала ответ, об этом нужно сообщить рекрутеру.

RSS: Новости на портале Anti-Malware.ru