


18-летняя уязвимость 0.0.0.0 Day затрагивает браузеры в macOS и Linux

18-летняя уязвимость 0.0.0.0 Day затрагивает браузеры в macOS и Linux

18-летняя уязвимость 0.0.0.0 Day затрагивает браузеры в macOS и Linux

Исследователи в области кибербезопасности выявили критическую уязвимость, которой дали имя «0.0.0.0 Day». Судя по всему, проблема затрагивает все популярные браузеры, а вредоносные сайты с её помощью могут проникнуть в локальные сети.

Как пишет исследователь Oligo Security Ави Лумельски:

«Это фундаментальный недостаток в  принципе обработки сетевых запросов со стороны браузеров. Условные злоумышленники могут получить доступ к конфиденциальным службам, работающим на локальных устройствах».

Таким образом, безобидный IP-адрес вроде 0.0.0.0 может использоваться для раскрытия локальных сервисов, получения несанкционированного доступа и даже удалённого выполнения кода.

Как отметили исследователи, эта брешь существует с 2006 года.

Среди затронутых 0.0.0.0 Day браузеров — Google Chrome / Chromium, Mozilla Firefox и Apple Safari, которые позволяют внешним веб-ресурсам взаимодействовать с софтом, работающим локально на Linux и macOS.

Интересно, что брешь не угрожает пользователям Windows, поскольку там IP-адрес блокируется на уровне самой операционной системы.

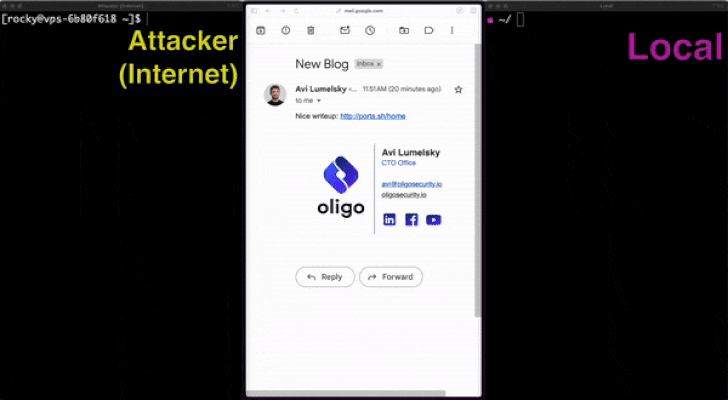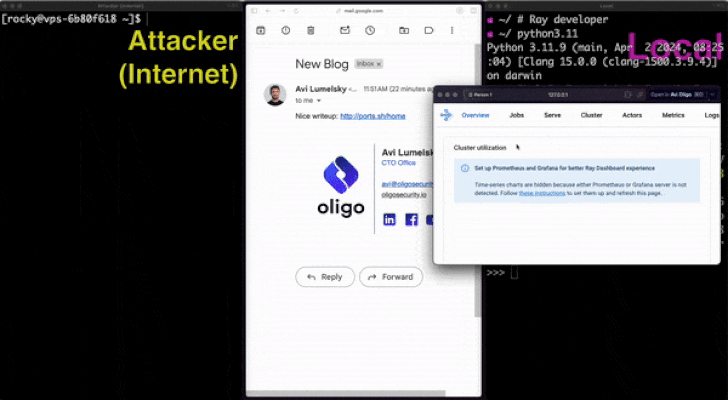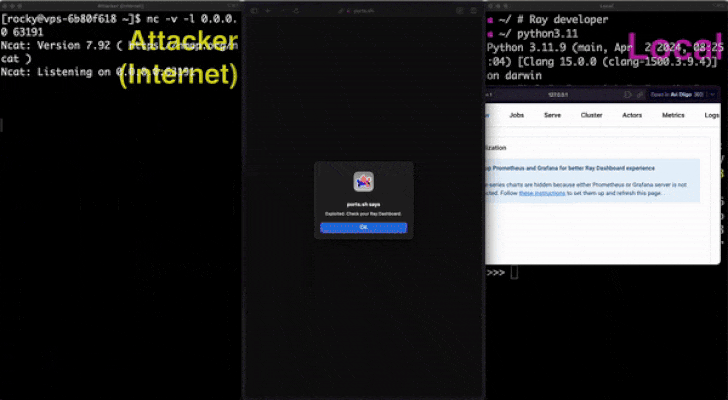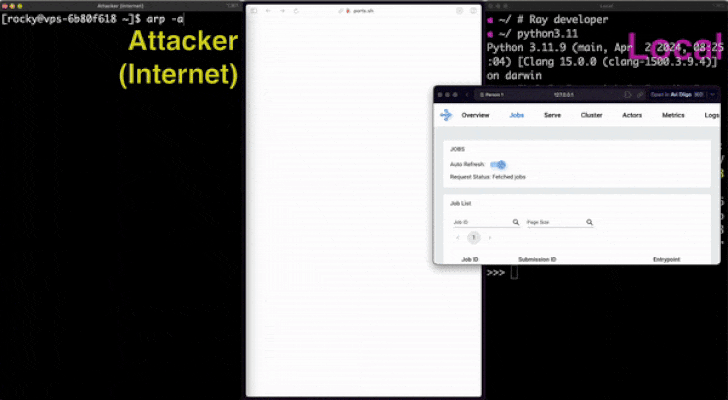
Как выяснили в Oligo Security, общедоступные сайты в доменной зоне «.com» могут взаимодействовать со службами, работающими в локальной сети, и даже выполнять произвольный код на устройстве посетителя с помощью адреса 0.0.0.0 вместо localhost/127.0.0.1.


Таким образом, это также является вектором обхода функциональности Private Network Access (PNA), задача которой — запрещать ресурсам прямой доступ к конечным точкам.

Любое запущенное на Localhost веб-приложение, до которого можно добраться через 0.0.0.0, уязвимо для «0.0.0.0 Day». Для эксплуатации атакующий должен отправить специально созданный пейлоад с POST-запросом на 0.0.0[.]0:4444.

Подпишитесь на новости

Ответственность за сбой «Дзена» взяла на себя кибергруппировка iEM Group

Вечером в воскресенье, 15 ноября, российские пользователи пожаловались на проблемы с доступом к «Дзену». По данным сервиса «Сбой РФ», сбой начался около 20:15 по московскому времени, а число жалоб за сутки превысило 2,5 тыс. Больше всего обращений пришло из Москвы и Подмосковья, Новосибирской и Свердловской областей и Удмуртии.

Ответственность за сбой взяла на себя группировка iEM Group, которая публикует отчеты о своих DDoS-атаках. В редакцию Anti-Malware.ru пришло письмо от участников группы, в котором были ссылки на пруфы.

В телеграм-канале iEM Group выложила отчеты сервиса Check-host с проверкой доступности dzen.ru и видео, снятое, по ее словам, во время атаки.



Группировка утверждала, что положила «Дзен» и Яндекс на 30 минут, позже написала о 3872 жалобах пользователей. Подтвердить эти заявления независимо не удалось. Канал небольшой: на него подписаны около 40 человек.


Позже в пресс-службе VK сообщили, что сервис работает штатно. Причины сбоя в компании не назвали и заявления хакеров не прокомментировали.

RSS: Новости на портале Anti-Malware.ru