


В Chrome тестируют полноэкранные предупреждения об опасных загрузках

В Chrome тестируют полноэкранные предупреждения об опасных загрузках

В Chrome тестируют полноэкранные предупреждения об опасных загрузках

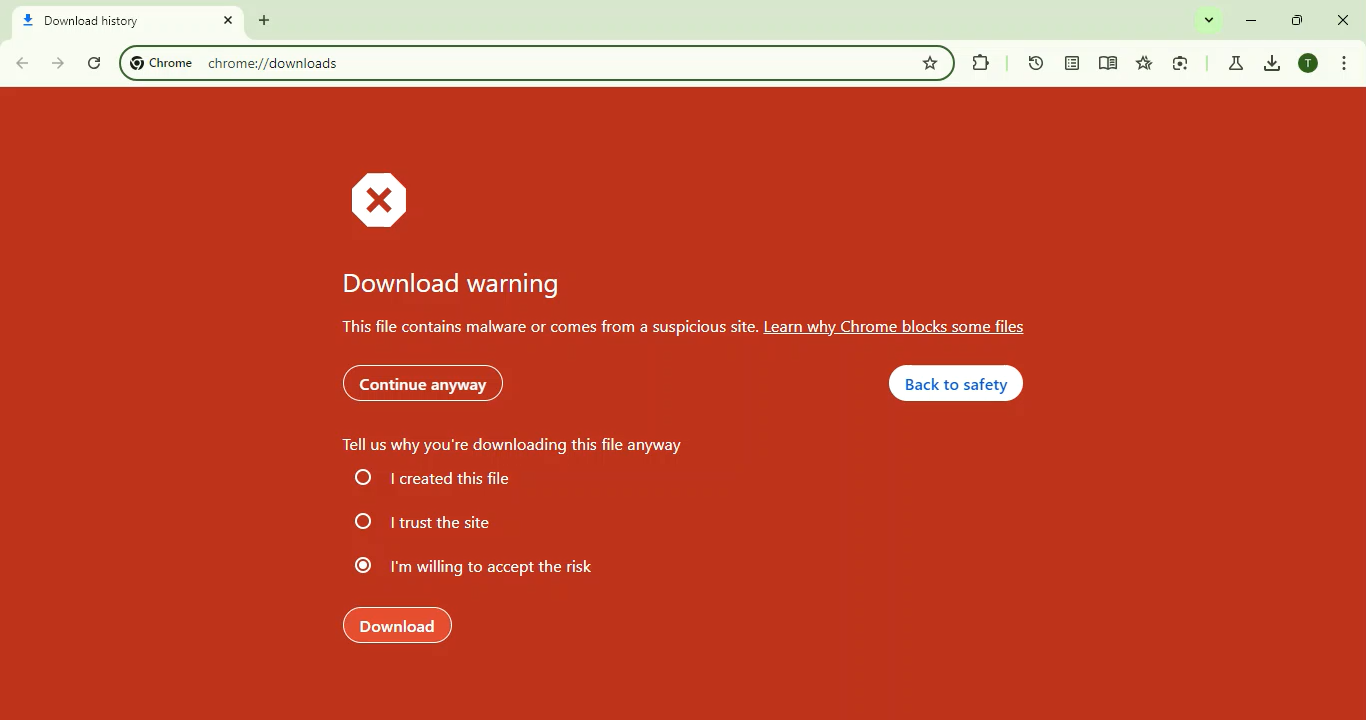
Google решила усилить защиту пользователей Chrome от скачивания вредоносных файлов. В настоящее время корпорация тестирует предупреждения о потенциально опасной загрузке на всю страницу — DangerousDownloadInterstitial.

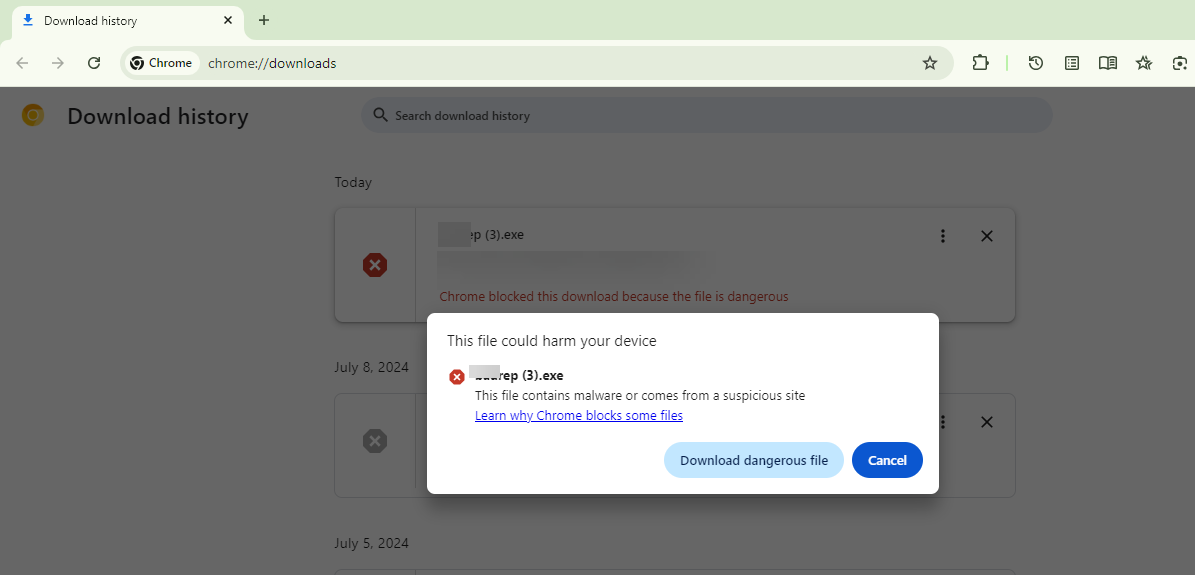
Ранее браузер выводил лишь небольшое диалоговое окно, чего явно было недостаточно. Теперь соответствующая красная заливка и сообщение на всю страницу будут доходчивее доносить риски.

За новую функциональность, как и за защиту от фишинга, будет отвечать Safe Browsing. Как пишет Windows Report, сообщение в уведомлении будет гласить:

«Этот файл может навредить вашему устройству. Он содержит вредоносный код или скачивается из подозрительного источника».

После этого пользователь может выбрать: продолжить загрузку файла или отменить её, чтоб не рисковать лишний раз. Для примера ниже два скриншота. На первом нынешнее предупреждение, на втором — уже новое:


Нововведение будет называться DangerousDownloadInterstitial.

Подпишитесь на новости

Данные замглавы разведки Германии годами находились в открытом доступе

Работа в разведке не спасает от утечек из обычных интернет-сервисов. Личный телефон, электронная почта и домашний адрес заместителя главы Федеральной разведывательной службы Германии (BND) Дага Бэра оказались в открытом доступе (причём, по данным журналистов, несколько лет назад).

Об этом говорится в совместном расследовании Süddeutsche Zeitung и WDR. Предположительно, источником стал взлом американского онлайн-аукциона LiveAuctioneers в 2020 году. Тогда злоумышленники получили данные 3,4 млн клиентов.

Самая неприятная деталь: Бэр продолжал пользоваться засветившимся номером. Журналисты позвонили ему 9 сентября, и замглава разведки ответил.

По словам замглавы BND, номер использовался только для личных разговоров и ограниченного круга людей, которые ещё не знали новый. Позже Бэр признал это ошибкой и сообщил, что прекратил пользоваться старым номером.

Случай оказался не единичным. SZ и WDR также обнаружили в открытом доступе адрес и электронную почту генерал-майора бундесвера из Баварии, а ещё — адрес и телефон главы нидерландской военной разведки MIVD Петера Ресинка.

По описанию расследования, речь идёт о персональных данных из сторонних сервисов. О взломе систем самих разведслужб не сообщается.

RSS: Новости на портале Anti-Malware.ru