


Почти 10 тыс. веб-ресурсов использовали бренд Ozon для обмана россиян

Почти 10 тыс. веб-ресурсов использовали бренд Ozon для обмана россиян

Почти 10 тыс. веб-ресурсов использовали бренд Ozon для обмана россиян

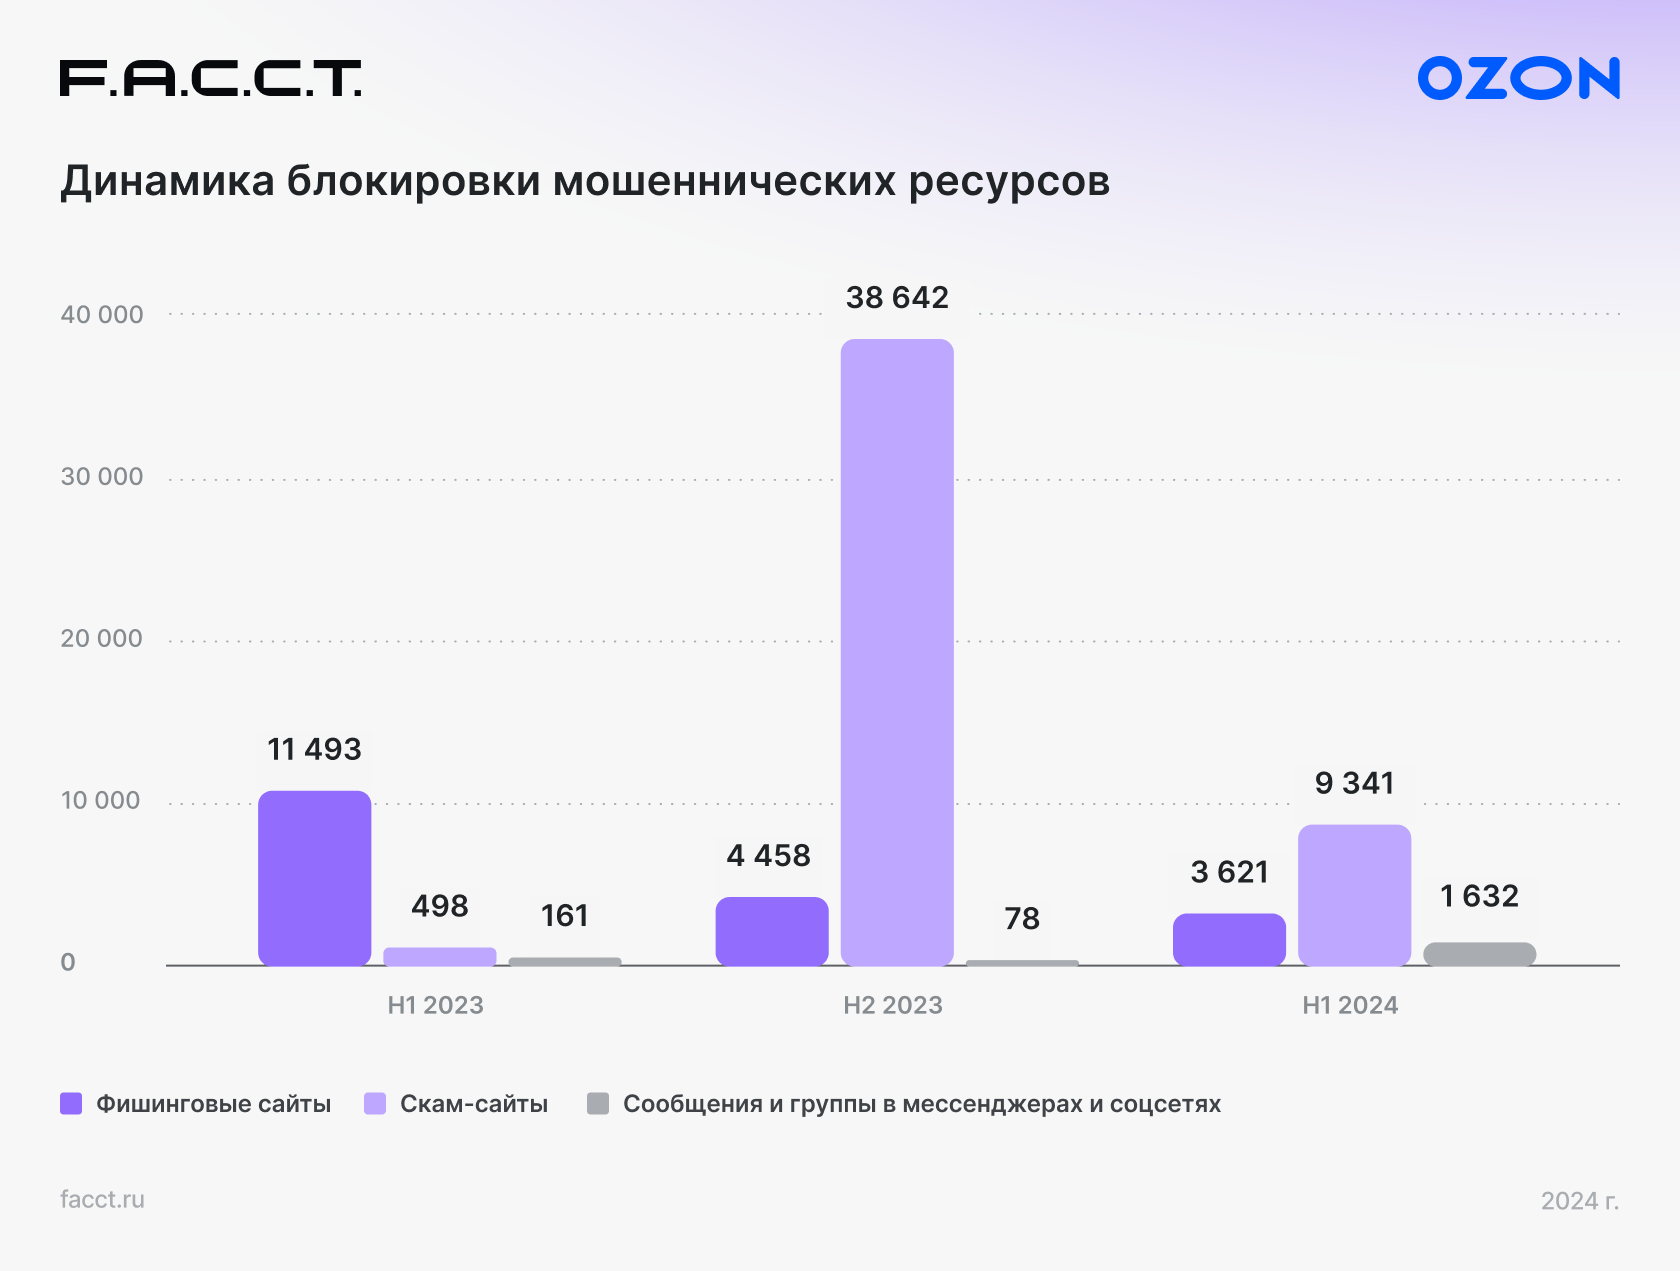
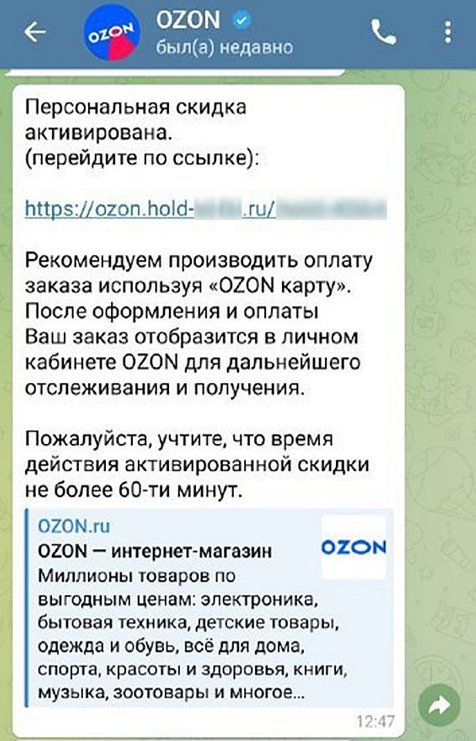
Специалисты российской компании F.A.C.C.T. и представители маркетплейса Ozon опубликовали интересную статистику: в первом полугодии 2024-го совместными усилиями им удалось заблокировать 9341 мошеннических ресурса и 3621 фишинговый сайт, использующий бренд Ozon для обмана пользователей.

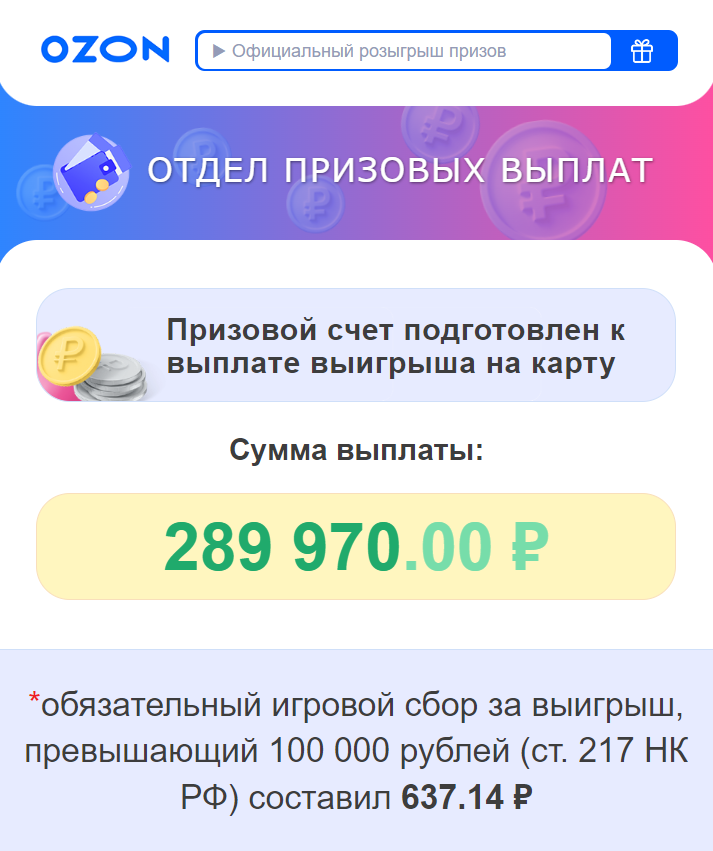
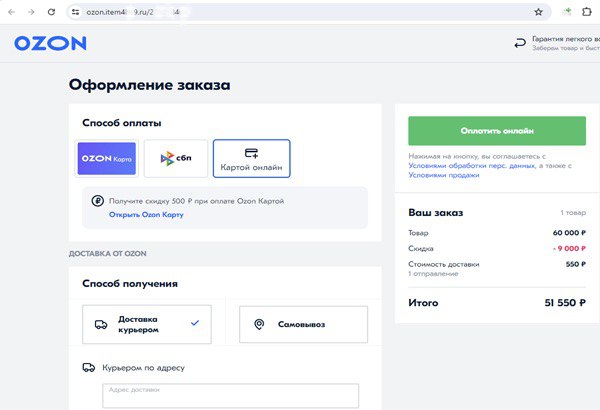
Чаще всего исследователи наблюдали на таких сайтах фейковые розыгрыши от имени Ozon, а фишинговые страницы использовались для аутентификации при покупке или возврате товара.

Излюбленный метод продвижения таких веб-ресурсов — реклама в мессенджерах и социальных сетях.


Как уже отмечалось выше, за первые шесть месяцев специалисты заблокировали 9341 мошеннических сайтов, что превышает аналогичный показатель прошлого года в целых 19 раз.


Фишинг, уступающий по полярности мошенническим схемам, тем не менее представляет серьёзную угрозу для граждан. В первом полугодии 2024-го исследователи прикрыли 3621 таких страниц.


Команда Digital Risk Protection (DRP) отмечает основные источники привлечения посетителей на мошеннические ресурсы — группы и аккаунты в соцсетях и мессенджерах. В первые шесть месяцев 2024 года их число заметно возросло и составило 1623 (почти в семь раз больше, чем за весь 2023 год).

Подпишитесь на новости

Beget временно потерял возможность регистрировать домены .RU и .РФ

После кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

О решении сообщил Координационный центр доменов .RU и .РФ. Beget обязан продолжать поддержку доменов, зарегистрированных до приостановки аккредитации.

Сам провайдер уточнил: ограничения затронули также зону .SU, за которую отвечает РосНИИРОС. В компании называют случившееся технической мерой по регламентам реагирования на инциденты.

Согласно сообщению Beget, даты аннулирования доменов перенесены по договорённости с Координационным центром и РосНИИРОС. Провайдер обещает, что адреса не будут разделегированы даже при истечении срока регистрации. Таким образом, потерять домен из-за невозможности сейчас его продлить пользователи не должны.

Раздел «Домены» в панели управления уже работает, однако все функции для .RU, .РФ и .SU обещают вернуть после возобновления аккредитации. План восстановления согласован, но конкретную дату компания не назвала.

Всё это происходит на фоне последствий атаки в ночь на 2 ноября. По данным Beget, злоумышленники получили доступ к управляющему контуру и запустили обнуляющие скрипты.

RSS: Новости на портале Anti-Malware.ru