


Уязвимость в протоколе RADIUS раскрывает сети для MitM-атак

Уязвимость в протоколе RADIUS раскрывает сети для MitM-атак

Уязвимость в протоколе RADIUS раскрывает сети для MitM-атак

Специалисты по кибербезопасности выявили уязвимость в сетевом протоколе удалённой аутентификации — RADIUS. Получившая имя BlastRADIUS брешь может использоваться в атаках вида Mallory-in-the-middle (MitM) для обхода проверки целостности.

В официальном уведомлении проекта FreeRADIUS по поводу уязвимости говорится следующее:

«Протокол RADIUS пропускает отдельные сообщения вида “доступ-запрос“ без проверки целостности или аутентификации. Такая реализация приводит к тому. что условный атакующий может незаметно модифицировать эти пакеты».

«Кроме того, злоумышленник может заставить жертву пройти аутентификацию и предоставить ему права».

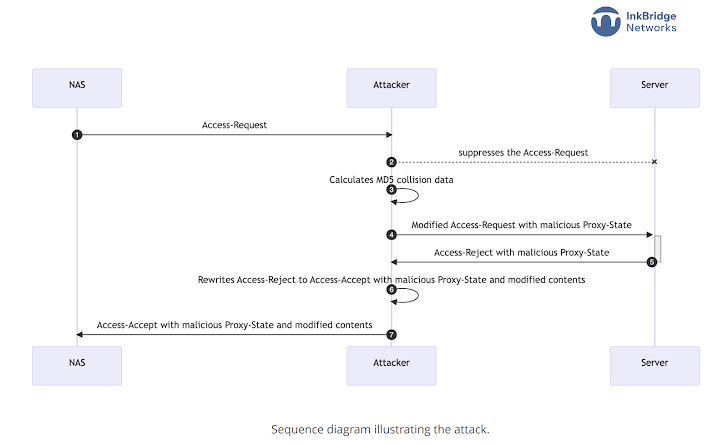
Как известно, безопасность RADIUS опирается на хеш, полученный с помощью алгоритма MD5, который уже лет 15 не считается надёжным. На деле это значит, что пакеты «доступ-запрос» уязвимы для атаки по выбранному префиксу.

Киберпреступник с помощью этой дыры может изменить пакет таким образом, что он пройдёт все проверки целостности. Тем не менее для успешной атаки злоумышленнику потребуется получить возможность модифицировать пакеты при передаче между клиентом и сервером RADIUS.


Таким образом, BlastRADIUS является результатом фундаментальной уязвимости в самом принципе разработки, поэтому затрагивает всех RADIUS-клиентов, совместимых со стандартами. Интернет-провайдерам и организациям, использующим этот протокол, нужно обновиться до последней версии.

«Наиболее уязвимыми здесь являются методы аутентификации PAP, CHAP и MS-CHAPv2», — объясняют исследователи.

Уязвимость получила 9 баллов по шкале CVSS.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru