


Уязвимость в протоколе RADIUS раскрывает сети для MitM-атак

Уязвимость в протоколе RADIUS раскрывает сети для MitM-атак

Уязвимость в протоколе RADIUS раскрывает сети для MitM-атак

Специалисты по кибербезопасности выявили уязвимость в сетевом протоколе удалённой аутентификации — RADIUS. Получившая имя BlastRADIUS брешь может использоваться в атаках вида Mallory-in-the-middle (MitM) для обхода проверки целостности.

В официальном уведомлении проекта FreeRADIUS по поводу уязвимости говорится следующее:

«Протокол RADIUS пропускает отдельные сообщения вида “доступ-запрос“ без проверки целостности или аутентификации. Такая реализация приводит к тому. что условный атакующий может незаметно модифицировать эти пакеты».

«Кроме того, злоумышленник может заставить жертву пройти аутентификацию и предоставить ему права».

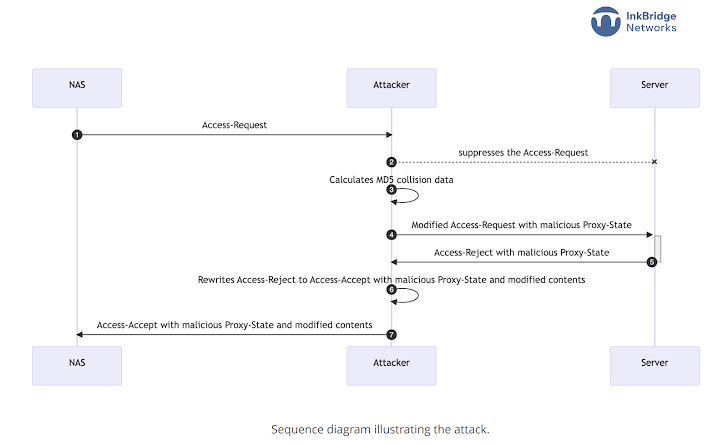
Как известно, безопасность RADIUS опирается на хеш, полученный с помощью алгоритма MD5, который уже лет 15 не считается надёжным. На деле это значит, что пакеты «доступ-запрос» уязвимы для атаки по выбранному префиксу.

Киберпреступник с помощью этой дыры может изменить пакет таким образом, что он пройдёт все проверки целостности. Тем не менее для успешной атаки злоумышленнику потребуется получить возможность модифицировать пакеты при передаче между клиентом и сервером RADIUS.


Таким образом, BlastRADIUS является результатом фундаментальной уязвимости в самом принципе разработки, поэтому затрагивает всех RADIUS-клиентов, совместимых со стандартами. Интернет-провайдерам и организациям, использующим этот протокол, нужно обновиться до последней версии.

«Наиболее уязвимыми здесь являются методы аутентификации PAP, CHAP и MS-CHAPv2», — объясняют исследователи.

Уязвимость получила 9 баллов по шкале CVSS.

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru