


Google Pixel 6 превращается в кирпич после сброса к заводским настройкам

Google Pixel 6 превращается в кирпич после сброса к заводским настройкам

Google Pixel 6 превращается в кирпич после сброса к заводским настройкам

Владельцы смартфонов серии Google Pixel 6 (6, 6a, 6 Pro) за последнюю неделю оставили немало жалоб на критическую проблему: при сбросе к заводским настройкам девайсы просто превращаются в кирпич.

Как известно, сброс к заводским настройкам удаляет все данные и приложения с устройства. Настройки также возвращаются в значение по умолчанию. Обычно к такому прибегают перед продажей смартфона на вторичном рынке.

Серия Google Pixel 6 увидела свет в конце 2021 года, поэтому неудивительно, что ряд пользователей хочет обновиться, продав старые смартфоны.

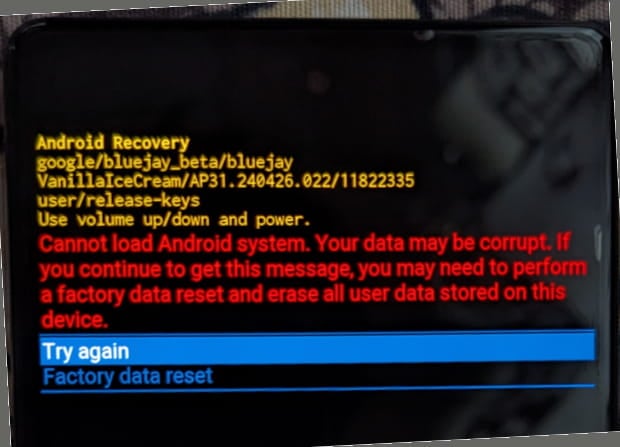
Тем не менее с прошлой недели владельцы 6, 6a и 6 Pro массово жалуются на ошибку отсутствия файла «tune2fs» в процессе загрузки устройства. Вся процедура заканчивается экраном восстановления, который гласит:

«Невозможно загрузить систему Android. Ваши данные могут быть повреждены».

Помимо этого, на экране предлагается повторить сброс к заводским настройкам, однако это приводит к бесконечному циклу, совершенно не устраняющему проблему.


Из-за блокировок OEM загрузчик нельзя настроить, что приводит к невозможности задействовать инструменты для восстановления. Сторонняя загрузка апдейтов с помощью ADB также прерывается.

Google в настоящее время работает над фиксом и параллельно призывает пользователей изучить советы, приведённые на этой странице.

Напомним, январские апдейты 2024 года сделали смартфоны Google Pixel непригодными для использования.

Подпишитесь на новости

Старая уязвимость Windows помогла похитить данные миллиона карт

Злоумышленники похитили данные как минимум миллиона банковских карт, заразив более 700 POS-терминалов в свыше 20 странах. Большинство устройств находилось в Бразилии. Исследователи обнаружили инфраструктуру атакующих на оставленном в открытом доступе сервере.

Подробности опубликованы в исследовании Cybernews. На сервере хранились исходники вредоносной программы, инструменты эксплуатации и панель VINY JUNIOR TRILHAS с похищенными реквизитами.

Среди данных были номера карт, сроки действия, сведения о банках-эмитентах и датах выгрузки. Также обнаружена информация о 782 терминалах, включая версии ОС и местоположение.


Для повышения привилегий атакующие использовали CVE-2024-49138 в драйвере Windows Common Log File System. Microsoft исправила её в декабре 2024 года. Уязвимость требует предварительного доступа к системе и позволяет повысить права уже запущенного кода.


Получив системные привилегии, вредоносная программа устанавливала троян удалённого доступа и собирала карточные данные при обработке платежей. По данным исследователей, эксплойт адаптировали из общедоступного демонстрационного кода.

Сервер обнаружили в августе 2026 года; 31 августа он стал недоступен. О результатах расследования Cybernews сообщило бразильскому центру реагирования на компьютерные инциденты 8 сентября.

RSS: Новости на портале Anti-Malware.ru