


Indirector: новый вектор атаки затрагивает современные процессоры Intel

Indirector: новый вектор атаки затрагивает современные процессоры Intel

Indirector: новый вектор атаки затрагивает современные процессоры Intel

Современные процессоры Intel — например, 12 и 13 поколение Raptor Lake и Alder Lake — уязвимы для нового вектора инъекции целевой линии (branch target injection), получившего название «Indirector». В случае его эксплуатации злоумышленники могут слить конфиденциальные данные из CPU.

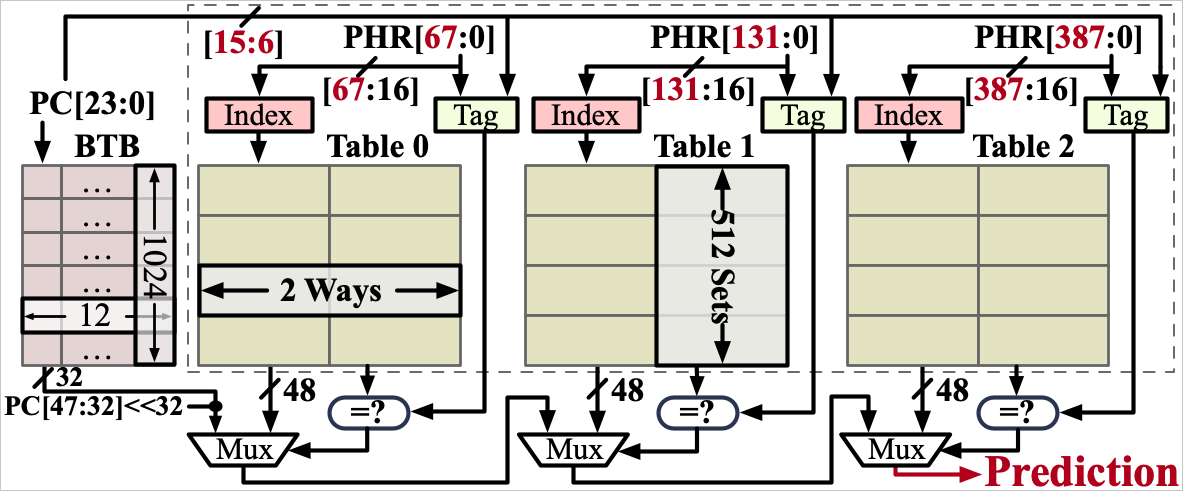
Indirector использует уязвимости в двух аппаратных компонентах современных процессоров — Indirect Branch Predictor (IBP) и Branch Target Buffer (BTB). Такой подход позволяет управлять спекулятивным выполнением для извлечения данных.

На Indirector указали специалисты Калифорнийского университета в Сан-Диего. Они же обещают представить все подробности атаки на предстоящем мероприятии USENIX Security Symposium, запланированном на август 2024 года.

Indirect Branch Predictor предназначена для прогнозирования целевых адресов косвенных линий, для чего используется информация о прошлых выполнениях. Branch Target Buffer, в свою очередь, прогнозирует целевые адреса прямых линий через структуру кеша.


Как выяснили исследователи, эти две аппаратные возможности содержат бреши в механизмах индексации, тегирования и совместного использования записей. Поскольку они построены на предсказуемой структуре, допускаются целевые и высокоточные манипуляции.

Отталкиваясь от этих вводных, Indirector проводит атаку с помощью трёх основных подходов:

  • iBranch Locator — специально подготовленный инструмент, который может идентифицировать индексы и теги целевых линий и точно определить IBP-записи для конкретных линий.
  • Инъекция IBP/BTB. Осуществляет внедрения в структуры прогнозирования для спекулятивного выполнения кода.
  • Обход ASLR. Прерывает рандомизацию размещения адресного пространства (Address Space Layout Randomization, ASLR) с помощью точного определения местоположения косвенных линий и их целей. Этот подход упрощает прогнозирование и управление потоком контроля защищённых процессов.

Известно, что Indirector (PDF) работает против процессоров семейств Raptor Lake и Alder Lake. На GitHub эксперты разместили код демонстрационного эксплойта.

Подпишитесь на новости

В России предложили создать общий кодекс против деструктивного контента

Уполномоченный по правам человека в России Яна Лантратова предложила Евразийскому альянсу омбудсменов разработать общий кодекс этики регулирования деструктивного контента. Документ должен защищать детей и подростков в интернете. С предложением она выступила 16 ноября на XI заседании альянса в Москве.

Выступление омбудсмена приводит РАПСИ. По словам Лантратовой, в российском законодательстве до сих пор нет определения деструктивного контента, и это мешает блокировать опасные материалы.

Национальные системы защиты в разных странах сильно отличаются, а цифровые платформы работают поверх границ, поэтому нужны общие подходы. Кодекс мог бы закрепить общее определение деструктивного контента, критерии его оценки и принципы защиты детей. Омбудсмен также предложила создать банк лучших практик разных стран.

Лантратова насчитала не меньше семи направлений деструктивного контента, среди них нормализация насилия, склонение к суициду, кибербуллинг, мошенничество и вербовка подростков в террористические и экстремистские группы.

По ее данным, число уголовных дел о терроризме в отношении подростков, которые Следственный комитет направил в суд, выросло с 86 в 2024 году до 239 в 2025-м. Отдельно она упомянула дипфейки, с помощью которых шантажируют детей.

Самым перспективным омбудсмен назвала подход, основанный на работе с платформами. Запретительная модель, по ее словам, несет риски, потому что запреты вызывают у детей интерес, а возрастные ограничения на регистрацию в соцсетях подростки обходят.

В заседании участвовали омбудсмены Бахрейна, Ирана, Казахстана, Киргизии, Монголии, Таджикистана, Узбекистана и Шри-Ланки, представители Сербии и Армении подключились по видеосвязи.

RSS: Новости на портале Anti-Malware.ru