


Взломщики сайтов Boolka опробуют drive-by-загрузку нового трояна-стилера

Взломщики сайтов Boolka опробуют drive-by-загрузку нового трояна-стилера

Взломщики сайтов Boolka опробуют drive-by-загрузку нового трояна-стилера

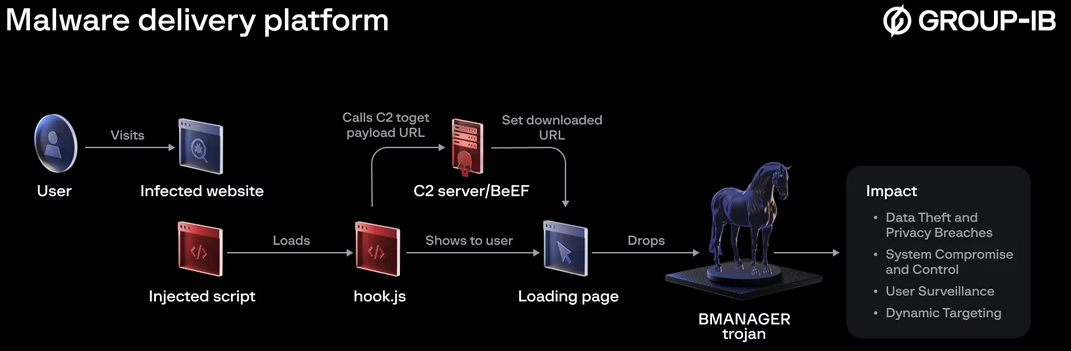
Исследователи из Group-IB обнаружили в интернете три тестовых лендинг-страницы, созданных для распространения вредоносных программ. Одна из них в марте использовалась для раздачи неизвестного ранее модульного трояна BMANAGER.

Анализ показал, что платформа доставки зловредов построена на базе opensource-реймворка BeEF. Ее создатели, которых в ИБ-компании идентифицируют как Boolka, уже третий год занимаются массовым взломом сайтов через SQL-инъекции и кражей данных из веб-форм с помощью внедренных JavaScript-кодов.

Заражение BMANAGER начинается с загрузчика со вшитым URL. Вредонос также создает запланированные задания Windows для запуска основного модуля при каждом входе жертвы в систему.


Сам BMANAGER тоже умеет загружать файлы с внешнего сервера (адрес прописан в коде) и обеспечивать им автозагрузку. Для коммуникаций с C2 используются запросы HTTP(S) GET.

Все дополнительные модули написаны на Python и выполняют следующие функции:

  • эксфильтрация данных из локальной базы SQL;
  • кейлоггинг;
  • выявление запущенных приложений и окон с фокусом клавиатурного ввода с помощью хуков Windows;
  • кража файлов по выбору оператора.

Один из образцов BMANAGER (на 25 июня распознают 35 из 74 антивирусов VirusTotal) был подписан действующим сертификатом, выданным софтверной компании «ТАСК» из подмосковного Дмитрова. Аналитики полагают, что его сфальсифицировали или украли, хотя инсайд как версия тоже возможен.

Подпишитесь на новости

США велели удалить Acronis из федеральных систем до 27 января за связь с РФ

Американским федеральным гражданским ведомствам велели распрощаться с Acronis: до 27 января 2027 года продукты компании должны исчезнуть из их информационных систем. Новые закупки тоже под запретом. Швейцарская штаб-квартира и смена владельцев не сняли вопросов о российских связях разработчика.

О многолетней проверке компании рассказало издание Nextgov/FCW со ссылкой на двух бывших американских чиновников.

Распоряжение Министерства внутренней безопасности США подписано ещё 31 июля, но опубликовано в Federal Register только 30 октября. Ограничения охватывают Acronis AG и связанные структуры, включая Acronis Inc. и Acronis SCS, а также поставляемые ими продукты. Купить тот же софт через посредника — тоже не обходной манёвр.

По данным собеседников Nextgov/FCW, проверка тянулась почти десятилетие. Чиновников интересовало, продолжают ли российские разработчики работать с кодом Acronis и достаточно ли компания снизила риски цепочки поставок. При этом источники не сообщили о конкретных доказательствах наличия бэкдоров, связывающих продукты с Москвой.

После 2022 года Acronis приостановила работу в России и перевезла специалистов в другие страны. В 2025-м контрольный пакет приобрела шведская EQT. Компания подчёркивает: более 75% её акций принадлежат западным инвесторам, а сделку одобрил американский комитет CFIUS. Но для допуска в федеральные системы этого оказалось недостаточно.

На частный рынок США нынешнее распоряжение полного запрета не накладывает.

RSS: Новости на портале Anti-Malware.ru