


Взломщики сайтов Boolka опробуют drive-by-загрузку нового трояна-стилера

Взломщики сайтов Boolka опробуют drive-by-загрузку нового трояна-стилера

Взломщики сайтов Boolka опробуют drive-by-загрузку нового трояна-стилера

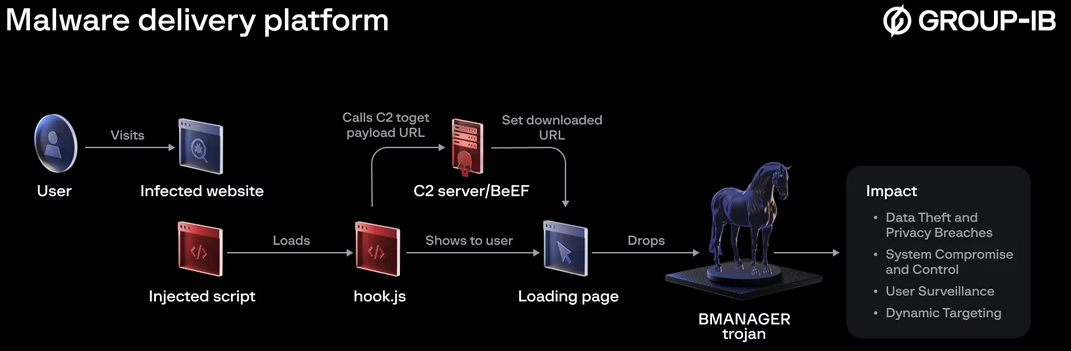
Исследователи из Group-IB обнаружили в интернете три тестовых лендинг-страницы, созданных для распространения вредоносных программ. Одна из них в марте использовалась для раздачи неизвестного ранее модульного трояна BMANAGER.

Анализ показал, что платформа доставки зловредов построена на базе opensource-реймворка BeEF. Ее создатели, которых в ИБ-компании идентифицируют как Boolka, уже третий год занимаются массовым взломом сайтов через SQL-инъекции и кражей данных из веб-форм с помощью внедренных JavaScript-кодов.

Заражение BMANAGER начинается с загрузчика со вшитым URL. Вредонос также создает запланированные задания Windows для запуска основного модуля при каждом входе жертвы в систему.


Сам BMANAGER тоже умеет загружать файлы с внешнего сервера (адрес прописан в коде) и обеспечивать им автозагрузку. Для коммуникаций с C2 используются запросы HTTP(S) GET.

Все дополнительные модули написаны на Python и выполняют следующие функции:

  • эксфильтрация данных из локальной базы SQL;
  • кейлоггинг;
  • выявление запущенных приложений и окон с фокусом клавиатурного ввода с помощью хуков Windows;
  • кража файлов по выбору оператора.

Один из образцов BMANAGER (на 25 июня распознают 35 из 74 антивирусов VirusTotal) был подписан действующим сертификатом, выданным софтверной компании «ТАСК» из подмосковного Дмитрова. Аналитики полагают, что его сфальсифицировали или украли, хотя инсайд как версия тоже возможен.

Подпишитесь на новости

Сайт IIHF взломали после отстранения России от молодежного чемпионата мира

Утром 17 ноября на сайте Международной федерации хоккея (IIHF) на несколько минут появилось изображение ликующего российского хоккеиста с надписью на английском: «Боитесь играть с Россией? Вы отстранили единственную команду, которую не можете обыграть».

Вскоре после этого сайт iihf.com перестал открываться. Первой о взломе сообщила шведская телекомпания SVT.

Позже на сайте осталось только сообщение о том, что он временно недоступен из-за технических работ, пишет ESPN со ссылкой на Canadian Press. Кто стоит за атакой, неизвестно, ответственность никто на себя не взял. IIHF взлом пока не комментировала.

Атака произошла через несколько дней после того, как IIHF подтвердила, что сборная России U20 не сыграет на молодежном чемпионате мира в Канаде, который пройдет в декабре и январе.

Федерация объяснила решение позицией правительства Канады, которое отказалось выдавать визы российским игрокам. Место России в турнире вернули Норвегии.

Решение IIHF расходится с вердиктом Спортивного арбитражного суда (CAS), который разрешил российским командам вернуться на международные турниры.

Президент IIHF Франц Райндль рассказал шведскому Expressen, что федерация изучала возможность перенести чемпионат в страну, где россияне получили бы визы, но такой возможности не было.

Сборные Финляндии, Норвегии, Дании, Чехии, Латвии и Швеции ранее заявили, что откажутся играть с Россией на чемпионате мира 2027 года.

RSS: Новости на портале Anti-Malware.ru