


Уязвимость Vision Pro позволяла наводнить виртуальную комнату пауками

Уязвимость Vision Pro позволяла наводнить виртуальную комнату пауками

Уязвимость Vision Pro позволяла наводнить виртуальную комнату пауками

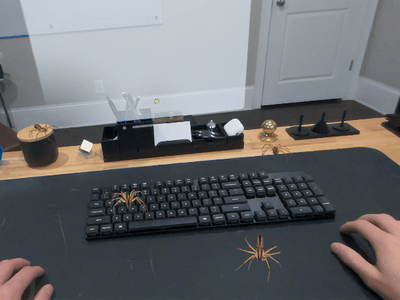
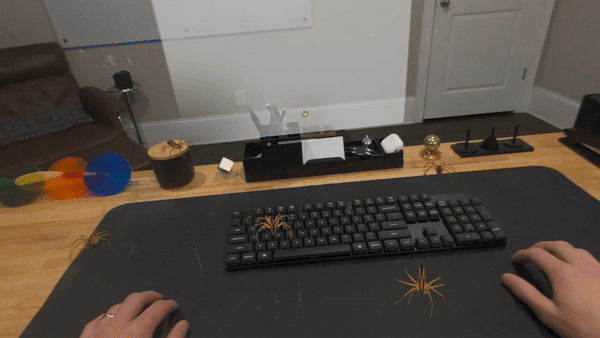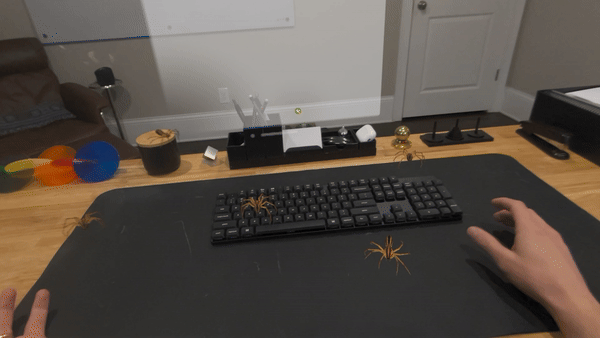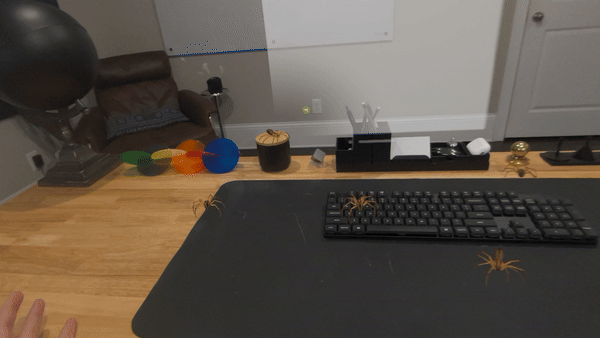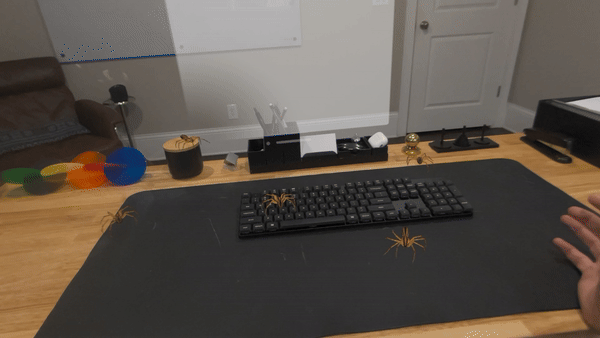
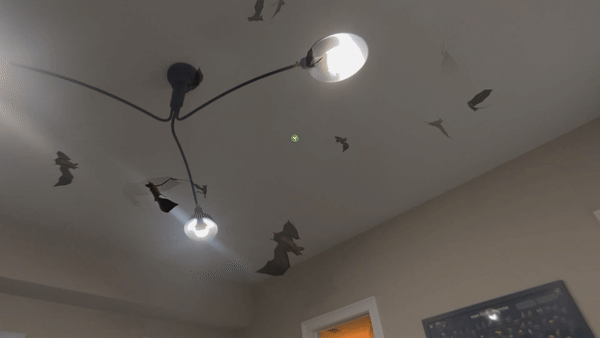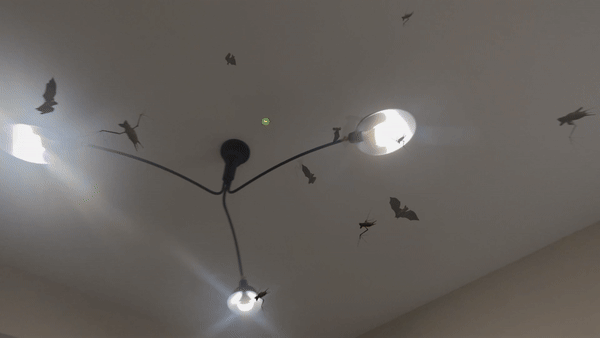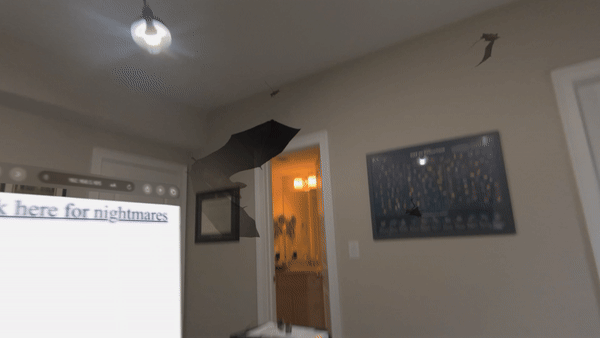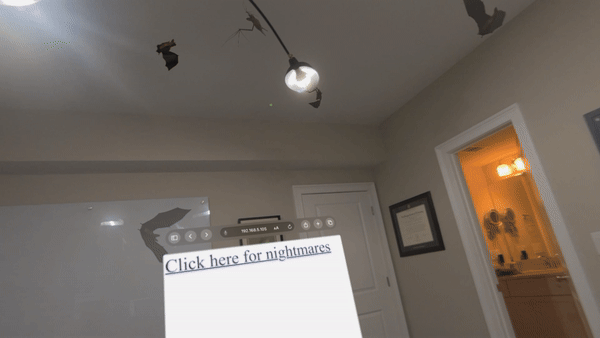
В ОС Apple для очков Vision Pro была обнаружена уязвимость, позволяющая обойти все ограничения и напугать пользователя, наполнив его виртуальное пространство анимированными и озвученными летучими мышами, пауками, змеями.

Независимый исследователь Райан Пикрен (Ryan Pickren) сообщил разработчикам о своей забавной находке в феврале этого года. Две недели назад вышло обновление visionOS с патчем (1.2), а багхантер получил денежное вознаграждение.


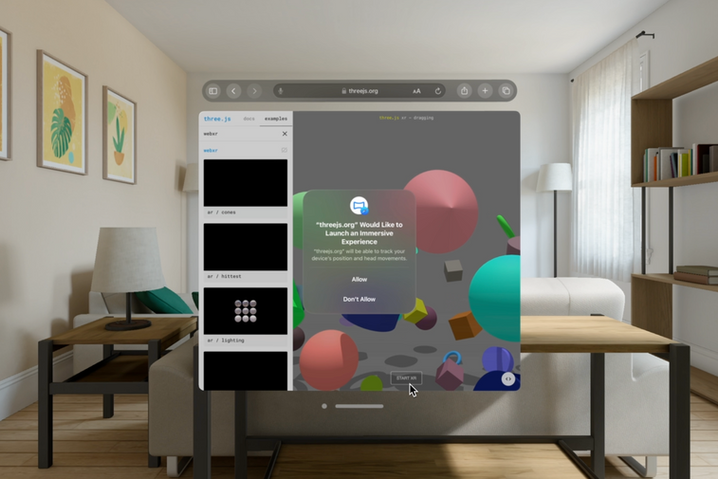
Согласно описанию в блоге Пикрена, уязвимость CVE-2024-27812 возникла из-за упущения при реализации системы разрешений на вмешательство в персональное виртуальное пространство. Выход приложения за рамки разделяемого пространства возможен лишь с явно выраженного согласия юзера — в Safari всплывает диалоговое окно.


Для сайтов действует такая же схема, и соответствующие кнопки выводятся во всплывающем окне Safari. Как оказалось, разработчики забыли таким же образом ограничить просмотр веб-контента дополненной реальности с использованием AR Quick Look.


Между тем поддержка этой технологии до сих пор присутствует в движке WebKit, в том числе в сборке visionOS. Более того, с помощью AR Quick Look можно просматривать более современные файлы формата .reality, созданные спецкомпоновщиком Apple, а также добавлять пространственное звучание для еще большего правдоподобия 3D-объектов. 

Эксплойт взаимодействия с пользователем не требует. На специально созданный сайт добавляется нехитрый код — и в виртуальном пространстве жертвы оживут сотни отвратительных созданий, которые волей автора атаки будут издавать зловещие звуки.

Поскольку файлы вывода анимации в данном случае обрабатывает отдельное приложение (Quick Look), избавиться от этого кошмара, закрыв браузер, невозможно.

Подпишитесь на новости

42% компаний объединяют средства защиты разных вендоров в единый контур

42% участников опроса на эфире AM Live «Экосистемы кибербезопасности» сообщили, что объединили решения разных вендоров в единый контур защиты. Ещё у 23% совместно работает часть инструментов, у 24% средства защиты действуют независимо. Преимущественно продукты одного поставщика используют 11% зрителей.

Участники дискуссии обсудили, что необходимо для совместной работы средств защиты.

Руководитель IBF «Дикси» Александр Танчук отметил, что экосистема должна закрывать потребности службы ИБ и обеспечивать понятную ответственность за результат. Евгений Гуляев из R-Vision обратил внимание на обмен данными между решениями и формирование общего контекста для защиты.

Другой опрос касался выбора экосистемы. Для 32% зрителей главным критерием стала широта продуктовой линейки, для 28% — скидки и бонусы, для 13% — планы развития на ближайшие годы. В эфире озвучили не все результаты этого опроса.

Эксперты рекомендовали проверять совместную работу продуктов на практике и оценивать совокупную стоимость владения. Наталья Глинина из «МегаФон ПроБизнес» отметила, что выбор между решениями разных поставщиков и более централизованной моделью зависит от задач заказчика.

Директор по клиентским решениям CURATOR Эдгар Микаелян подчеркнул: при привлечении сервис-провайдера важно заранее определить ответственность за интеграцию, соблюдение SLA и результат.

В финальном опросе 32% зрителей заявили, что после эфира планируют запустить проект по внедрению или развитию экосистемы безопасности.

RSS: Новости на портале Anti-Malware.ru