


Уязвимость Vision Pro позволяла наводнить виртуальную комнату пауками

Уязвимость Vision Pro позволяла наводнить виртуальную комнату пауками

Уязвимость Vision Pro позволяла наводнить виртуальную комнату пауками

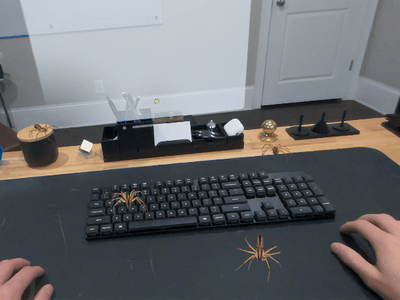
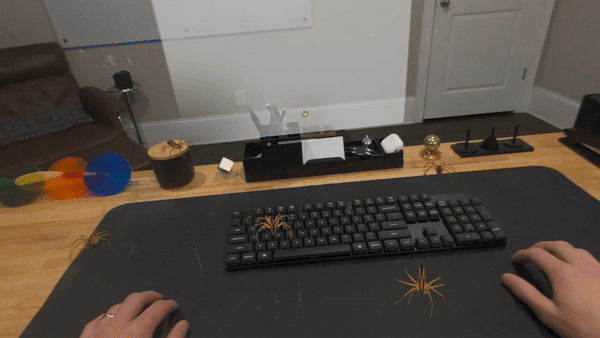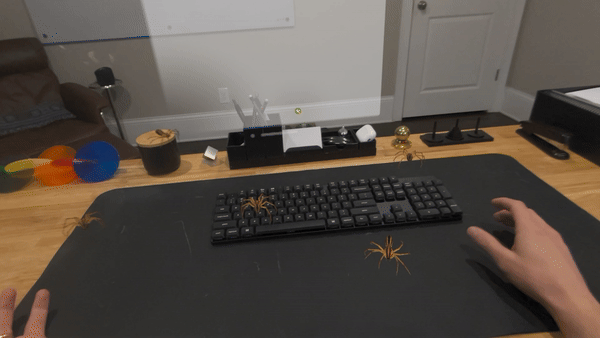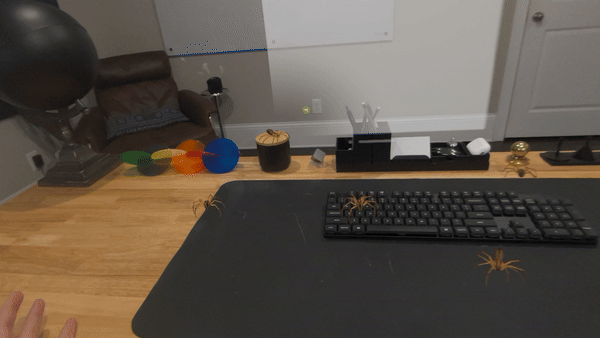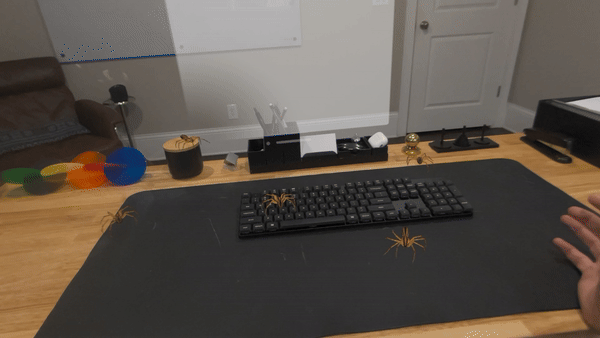
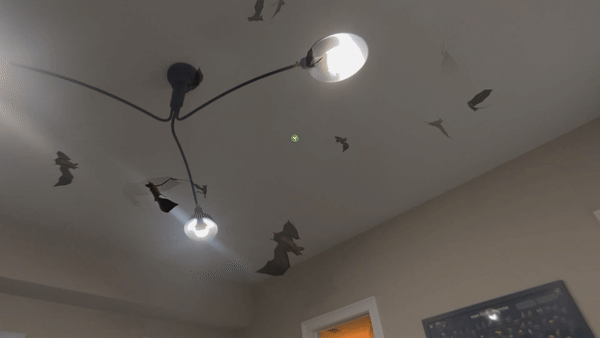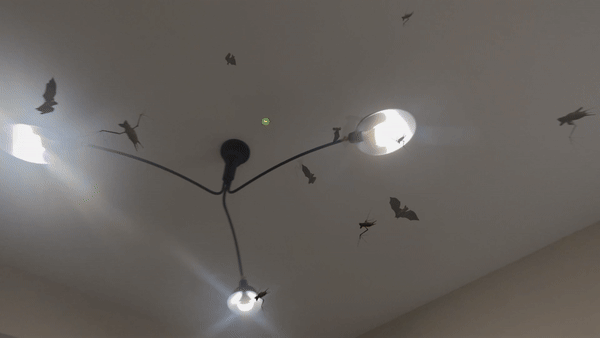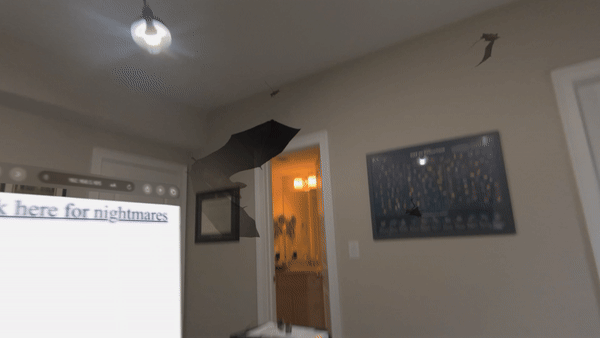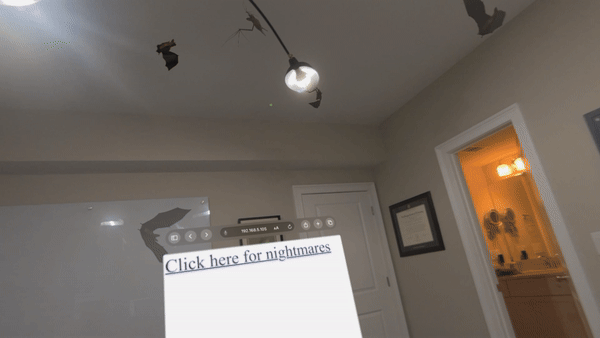
В ОС Apple для очков Vision Pro была обнаружена уязвимость, позволяющая обойти все ограничения и напугать пользователя, наполнив его виртуальное пространство анимированными и озвученными летучими мышами, пауками, змеями.

Независимый исследователь Райан Пикрен (Ryan Pickren) сообщил разработчикам о своей забавной находке в феврале этого года. Две недели назад вышло обновление visionOS с патчем (1.2), а багхантер получил денежное вознаграждение.


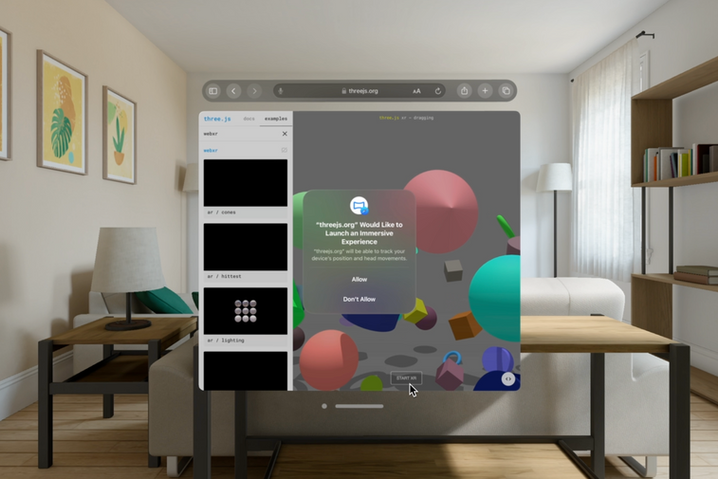
Согласно описанию в блоге Пикрена, уязвимость CVE-2024-27812 возникла из-за упущения при реализации системы разрешений на вмешательство в персональное виртуальное пространство. Выход приложения за рамки разделяемого пространства возможен лишь с явно выраженного согласия юзера — в Safari всплывает диалоговое окно.


Для сайтов действует такая же схема, и соответствующие кнопки выводятся во всплывающем окне Safari. Как оказалось, разработчики забыли таким же образом ограничить просмотр веб-контента дополненной реальности с использованием AR Quick Look.


Между тем поддержка этой технологии до сих пор присутствует в движке WebKit, в том числе в сборке visionOS. Более того, с помощью AR Quick Look можно просматривать более современные файлы формата .reality, созданные спецкомпоновщиком Apple, а также добавлять пространственное звучание для еще большего правдоподобия 3D-объектов. 

Эксплойт взаимодействия с пользователем не требует. На специально созданный сайт добавляется нехитрый код — и в виртуальном пространстве жертвы оживут сотни отвратительных созданий, которые волей автора атаки будут издавать зловещие звуки.

Поскольку файлы вывода анимации в данном случае обрабатывает отдельное приложение (Quick Look), избавиться от этого кошмара, закрыв браузер, невозможно.

Подпишитесь на новости

Новые критические патчи PHP выйдут 19 ноября: что стоит проверить заранее

Команда PHP анонсировала новые патчи для всех поддерживаемых версий интерпретатора. Выпуск запланирован на 19 ноября, с 17:00 до 17:30 мск. Среди закрытых уязвимостей есть критические, однако для их эксплуатации требуются нестандартные настройки или необычное окружение.

Об этом разработчики сообщили в официальном уведомлении PHP. Номера исправленных версий и технические подробности опубликуют вместе с релизами.

В Aikido ожидают, что обновления закроют CVE-2026-115560 — уязвимость, допускающую удалённое выполнение кода через механизм отслеживания загрузки файлов. О ней команда PHP предупредила 23 октября, вскоре после экстренного исправления двух ошибок PHP2Shell.

Для эксплуатации CVE-2026-115560 необходимо специфическое сочетание настроек: сервер использует формат сессий php_binary или php_serialize, а приложение переключает его на php перед вызовом session_start(). При этом отслеживание загрузки файлов должно оставаться включённым.

До исправления разработчики рекомендуют для затронутых конфигураций установить session.upload_progress.enabled=0 на уровне сервера и перезапустить все рабочие процессы PHP. Изменять параметр внутри приложения недостаточно: обработка загрузки начинается до выполнения его кода.

Приложения, которые не меняют формат сессий во время работы, могут оставить эту функцию включённой. Если её отключили ещё в октябре, команда PHP рекомендует пока сохранить ограничение.

RSS: Новости на портале Anti-Malware.ru