


Бэкдор BadSpace грузится с взломанных сайтов под видом обновления Chrome

Бэкдор BadSpace грузится с взломанных сайтов под видом обновления Chrome

Бэкдор BadSpace грузится с взломанных сайтов под видом обновления Chrome

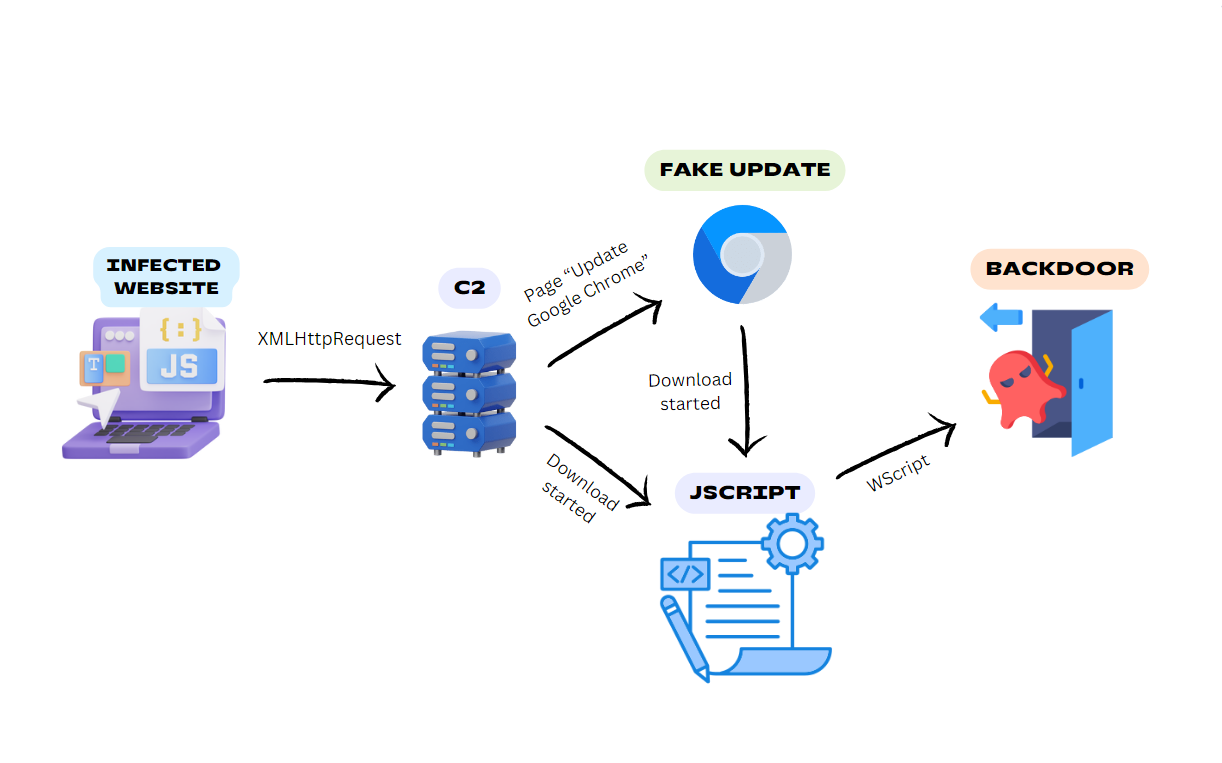
Объявившийся в минувшем мае Windows-бэкдор, которого в G DATA различают как BadSpace, распространяется через взломанные сайты, в том числе на WordPress. При заходе внедренный JavaScript-код выводит сообщение о необходимости обновить Google Chrome.

Примечательно, что такое всплывающее окно отображается лишь при первом посещении зараженного сайта. Вредонос фиксирует тип устройства визитера, его IP-адрес, User-Agent, местоположение и отсылает эту информацию в прописанный в коде домен через запрос HTTP GET.

Полученный пейлоад подменяет содержимое вызванной жертвой страницы, показывая всплывающее окно с призывом обновить браузер. В зависимости от схемы доставки выдаваемый за апдейт Chrome вредонос может оказаться бэкдором BadSpace либо его загрузчиком.

Во втором случае обфусцированный код JavaScript, используя PowerShell, дропает целевого зловреда и после 10-секундной паузы запускает его на исполнение с помощью rundll32.exe. Исследователи раздобыли несколько образцов фейкового обновления браузера; некоторые вредоносные файлы для маскировки были снабжены двойным расширением .pdf.js.


Анализ показал, что новоявленный бэкдор снабжен вооружен средствами обнаружения песочниц и обеспечивает себе постоянное присутствие в системе, создавая запланированное задание.

Он также отсылает своим хозяевам информацию о зараженной системе (имя компьютера, внутренний домен Active Directory, сгенерированный UUID, версия ОС, имя пользователя, ключ RC4 для C2-коммуникаций) и умеет делать скриншоты, выполнять cmd-команды, считывать и записывать данные в файлах.

Домены, используемые BadSpace для связи с центром управления, ранее засветились в атаках SocGholish, он же FakeUpdates. Использование такого прикрытия, как апдейт Chrome,  — хорошо известная уловка распространителей зловредов, которая, по всей видимости, не утратила своей эффективности.

Подпишитесь на новости

Для Android выпустили Bye, Censor! с локальным прокси вместо VPN

Разработчик под ником linux-over представил Bye, Censor! — приложение для Android, которое направляет трафик выбранных программ через локальный прокси, не создавая системного VPN-подключения. Оно предназначено для случаев, когда банковские и другие приложения отказываются работать при включённом VPN.

Как объясняет автор в публикации на Хабре, некоторые программы проверяют наличие VPN через Android и блокируют работу, даже если их собственный трафик исключён из туннеля.

Bye, Censor! использует ядро Xray, запущенное без Android VpnService. Приложение поднимает локальный SOCKS5-прокси с логином и паролем.

Пользователь отдельно указывает его параметры в программах, чей трафик нужно направлять через сервер. Остальные приложения продолжают подключаться к сети напрямую.


У подхода есть ограничение: программа должна поддерживать настройку прокси. Такая возможность есть в Telegram, а в Firefox её можно добавить расширением.

В приложениях Chrome и YouTube собственных настроек прокси нет. Для просмотра YouTube автор предлагает использовать браузер с соответствующей настройкой.

Согласно описанию проекта, поддерживаются подключения VLESS, VMess, Trojan и Shadowsocks, а также импорт подписок. Для установки нужны Android 13 или новее и устройство с архитектурой arm64.

Исходный код и APK опубликованы в репозитории проекта на GitHub. По словам автора, он создал приложение с помощью DeepSeek Harness.

RSS: Новости на портале Anti-Malware.ru