


В открытый доступ попал файл с данными якобы ДИТ Москвы и москвичей

В открытый доступ попал файл с данными якобы ДИТ Москвы и москвичей

В открытый доступ попал файл с данными якобы ДИТ Москвы и москвичей

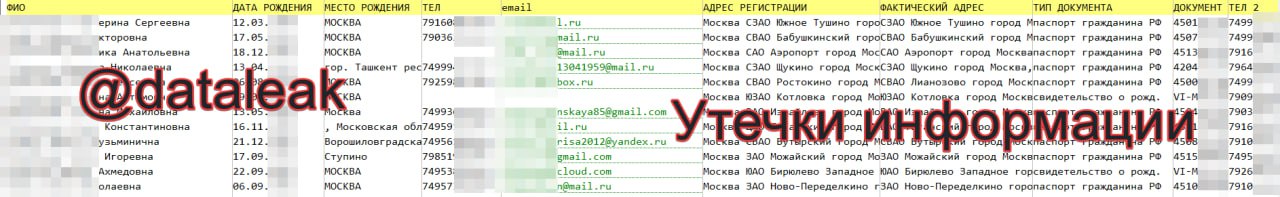
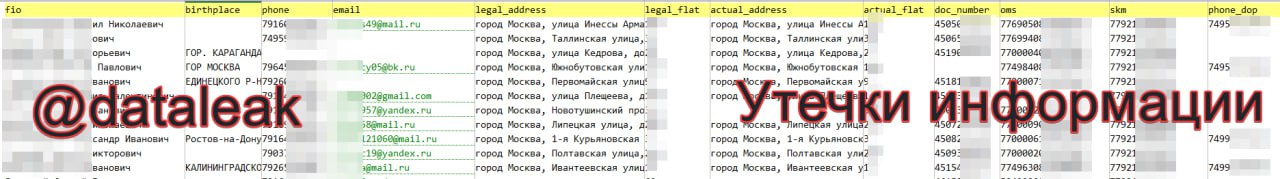
В Сети была замечена таблица с именем «Департамент информационных технологий города Москвы_2023.csv». Судя по всему, это часть дампа БД, ранее, предположительно, украденной у органа исполнительной власти.

Как отмечают исследователи в телеграм-канале «Утечки информации», в файле содержатся 13 462 446 строк. В них можно найти следующую информацию:

  • ФИО;
  • Телефонные номера (7,2 млн уникальных);
  • Адреса электронной почты (4,8 уникальных, из которых более 16 тыс. располагаются на домене mos.ru);
  • Адреса регистрации и фактического места жительства;
  • Даты рождения;
  • Серии и номера паспортов, а также свидетельства о рождении;
  • Места рождения.

Частично эти данные относятся к полному дампу, в котором можно найти номера полисов ОМС и социальных карт москвичей. Сам дамп продаётся на теневых форумах и находится в закрытом обмене.

Сведения в файле «Департамент информационных технологий города Москвы_2023.csv» датируются сентябрём 2023 года.


Напомним, в апреле хактивисты DumpForums хвастались кражей 40 Тбайт данных у ДИТ Москвы.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru